HelloWorld 开发者社区
科技资讯

百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
qData 1.6.7 发布:修复增量读取与 ETL 字段传递问题
Apple HomeView 在部分地区开售,整合家庭控制与视频通话
Cloudflare 推出 Spend Management Beta,为 Workers 增加支出限制
Cloudflare 开源 Kitesurf:面向 AI 智能体的轻量浏览器引擎
JeecgBoot 与敲敲云介绍分层方案,连接低代码开发与业务搭建
开源项目
全部项目推荐好文
java通过ServerSocket与Socket实现通信
首先说一下ServerSocket与Socket.1.ServerSocketServerSocket是用来监听客户端Socket连接的类,如果没有连接会一直处于等待状态.ServetSocket有三个构造方法:(1)ServerSocket(intport);这个使用指定的端口
javamail邮件工具类(增加465端口发送,收件,无效收件人过滤)
packagecom.flysand;importcom.alibaba.fastjson.JSON;importcom.google.common.collect.Lists;importcom.j1cn.bizclient.meta.entity.email.EmailEntity;imp
OSI模型——传输层
OSI模型——传输层运输层运输层概述运输层提供应用层端到端通信服务,通俗的讲,两个主机通讯,也就是应用层上的进程之间的通信,也就是转换为进程和进程之间的通信了,我们之前学到网络层,IP协议能将分组准确的发送到目的主机,但是停留在网络层,并不知道要怎么交给我们的主机应用进程,通过前面的学习,我们学习有mac地
Java如何在指定端口创建套接字?
在Java编程中,如何在指定端口创建套接字并连接到指定服务器的端口?下面的例子演示了Socket类的Socket构造函数,并且使用getLocalPort(),getLocalAddress(),getInetAddress()以及getPort()方法获取Socket细节。packagecom.yiibai;
GB28181国检推流
GB28181国检有一向内容是实时播放摄像机流,经过一番努力,搞定这个功能,现分享心得:首先需要了解流程,说简答点就是视频流从哪里来到什么地方去,下图描述了视频流推流,转发的基本过程:信令交互成功以后,摄像机(媒体流发送者)推送流到媒体服务器,媒体服务器在指定的端口接收到视频流后,转发给流媒体接收者(例如某台PC的某个空闲端口)。
C# 实现UDP打洞通信(一)
最近研究了一下网络打洞的相关技术,TCP的方式据说可行性不高,各种困难,因此决定采用UDP(UDP是什么就不解释了)的方式。原理: 我们都知道局域网内的主机想要访问外网的服务器是比较容易的,比如浏览器输入www.baidu.com就可以访问到百度的服务器,但是如果在局域网的主机部署一个服务,让外网的机器进行访问一般是无法访问的,因为外部访问的请求会
C语言分布式系统中的进程标识
本文来自:智趣网C/C语言编程技术交流论坛http://www.bczh.net(https://www.oschina.net/action/GoToLink?urlhttp%3A%2F%2Fwww.bczh.net)本文假定一台机器(host)只有一个IP,不考虑multihome的情况。同时假定分布式系统中的每一台机器都正
防范黑客入侵,关闭端口封锁大门 黑客无法入侵
前言:这篇文章主要介绍了防范黑客入侵,关闭端口封锁大门黑客无法入侵的相关资料,需要的朋友可以参考下问:黑客通常是怎样入侵我们的电脑的?如何阻止黑客入侵呢?要做哪些防范工作?答:所谓病从口入,黑客入侵我们的电脑,必先进入电脑的“口”,这里所谓电脑的“口”,指的就是端口。我们知道,电脑与互联网进行通信都是通过端口来传输数据的,无论是正常的数据,还是黑客入侵时产
centos7安装activeMq - 转载自简书
本文转自,如有侵权,请联系删除。\2部署2.1依赖环境activeMq依赖JDK环境。JDK安装过程,参照:2.2下载下载并命名文件为:apacheactivemq5.16.0bin.tar.gzwgethttps://archive.apache.org/dist/activemq/5.16.0/apacheactivemq5.16.0bi

肝了三天,万字长文教你玩转 tcpdump,从此抓包不用愁
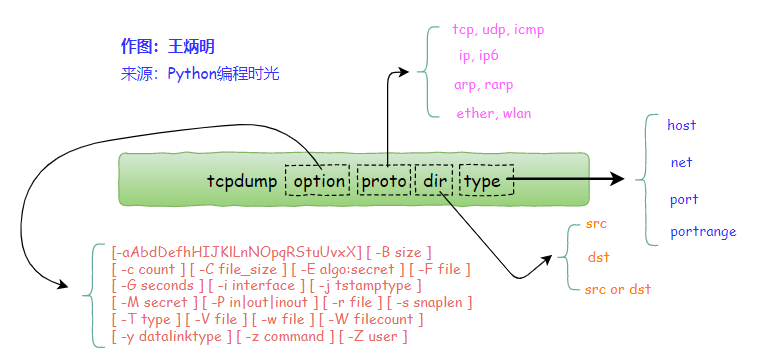
系列导读本文是【网络知识扫盲】专栏的第三篇。今天要给大家介绍的一个Unix下的一个网络数据采集分析工具\Tcpdump,也就是我们常说的抓包工具。与它功能类似的工具有wireshark,不同的是,wireshark有图形化界面,而tcpdump则只有命令行。由于我本人更习惯使用命令行的方式进行抓包,因此今天先跳过
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。