HelloWorld 开发者社区
科技资讯

百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
qData 1.6.7 发布:修复增量读取与 ETL 字段传递问题
Apple HomeView 在部分地区开售,整合家庭控制与视频通话
Cloudflare 推出 Spend Management Beta,为 Workers 增加支出限制
Cloudflare 开源 Kitesurf:面向 AI 智能体的轻量浏览器引擎
JeecgBoot 与敲敲云介绍分层方案,连接低代码开发与业务搭建
开源项目
全部项目推荐好文
video_replay如何捕获和回放WebRTC视频流
!(https://oscimg.oschina.net/oscnet/31ad9b642fc745999ff1498c10b2f5b9.jpg)视频编码问题常常是最难解决的问题之一,video\_replay工具可以帮助分析定位故障。视频协作平台pixip的工程师StianSelnes撰文,详解了如何通过video\_replay来捕
ubuntu 18.04安装wireshark
sudoaptaddrepositoryppa:wiresharkdev/stablesudoaptgetupdatesudoaptgetinstallwiresharksudogroupaddwireshark//安装已完成sudochgrpwireshark/usr/b
Ubuntu按照wireshark后设置普通用户执行权限
1、添加wireshark用户组sudogroupaddwireshark2、将dumpcap更改为wireshark用户组sudochgrpwireshark/usr/bin/dumpcap3、让wireshark用户组有root权限使用dumpcapsudochm
Linux服务器下的HTTP抓包分析
说到抓包分析,最简单的办法莫过于在客户端直接安装一个Wireshark或者Fiddler了,但是有时候由于客户端开发人员(可能是第三方)知识欠缺或者其它一些原因,无法顺利的在客户端进行抓包分析,这种情况下怎么办呢?本文中,我们将给大家介绍在服务端进行抓包分析的方法,使用tcpdump抓包,配合Wireshark对HTTP请求进行分析,非常简单有效。本
DHCP协议分析
实验环境•操作机:WindowsXP实验目的1、熟悉DHCP协议的基本概念2、学会利用wireshark捕获含有DHCP协议的数据包3、在wireshark中分析DHCP协议提供IP地址的四个步骤实验工具owireshark实验步骤DHCP的工作原理DHCP的前身:BOOTP
音视频同步!RTCP 协议解析及代码实现
!音视频同步!RTCP协议解析及代码实现(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/be34d32657dd3de29d7e5d10d62684c1.png)RTCP是实时控制协议(RealTimeControl
后端开发工程师必备技能——wireshark抓包
抓包原理wireshark这篇文章主要是用来记录一下wireshark原理和使用方法,包括一些功能。一方面分享,一方面给自己做个笔记,而且作为一个后台开发人员,掌握抓包工具是必备的技能之一。一、wireshark简介Wireshark(前称Ethereal)是一个网络封
TCP三次握手过程捉包演示
之前学习tcp三次握手总记不住,感觉很抽象,后来通过捉包工具Wireshark进行实操后,印象更深刻了。三次握手捉包情况如下图:!(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/a1872b4cb40bb6fdd4eade52
肝了三天,万字长文教你玩转 tcpdump,从此抓包不用愁
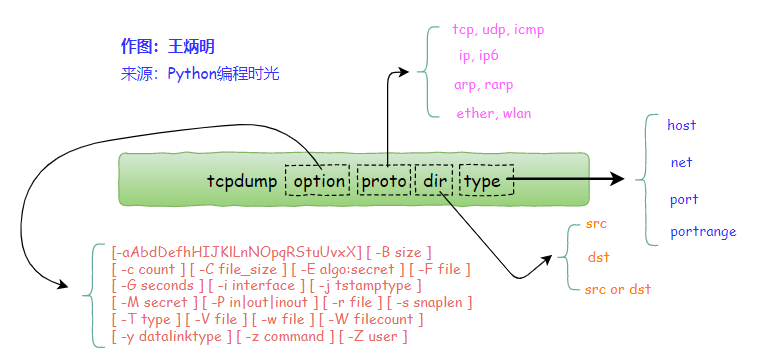
系列导读本文是【网络知识扫盲】专栏的第三篇。今天要给大家介绍的一个Unix下的一个网络数据采集分析工具\Tcpdump,也就是我们常说的抓包工具。与它功能类似的工具有wireshark,不同的是,wireshark有图形化界面,而tcpdump则只有命令行。由于我本人更习惯使用命令行的方式进行抓包,因此今天先跳过
网络渗透测试实验二
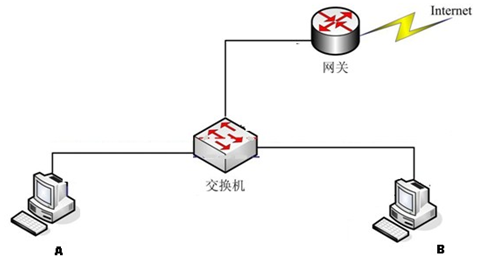
写在前面好像没啥好写的,直接开锤,提前验收然后周六去太湖杯看看题网络渗透测试实验二:网络嗅探与身份认证实验目的1.通过使用Wireshark软件掌握Sniffer(嗅探器)工具的使用方法,实现捕捉HTTP等协议的数据包,以理解TCP/IP协议中多种协议的数据结构、通过实验了解HTTP等协议明文传输的特性。2.研究交换环境下的网络
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。