HelloWorld 开发者社区
科技资讯

百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
qData 1.6.7 发布:修复增量读取与 ETL 字段传递问题
Apple HomeView 在部分地区开售,整合家庭控制与视频通话
Cloudflare 推出 Spend Management Beta,为 Workers 增加支出限制
Cloudflare 开源 Kitesurf:面向 AI 智能体的轻量浏览器引擎
JeecgBoot 与敲敲云介绍分层方案,连接低代码开发与业务搭建
开源项目
全部项目推荐好文
3. XML实体注入漏洞的利用与学习
XML实体注入漏洞的利用与学习前言XXEInjection即XMLExternalEntityInjection,也就是XML外部实体注入攻击.漏洞是在对非安全的外部实体数据进行处理时引发的安全问题.在XML1.0标准里,XML文档结构里定义了实体(entity)这个概念.实体可以通过预定义在文档中
20155117王震宇网络对抗
扩展Burp代理环境java环境运行BurpsuiteBurpsuiteJythonjava编写的python解释器BurpSuite插件扩展开发所支持的编程语言有Java和Python,Python开发的插件需要java编写的解释器Jpython。SDK:开发文档:BurpSuit
update_engine
在update\_engineDownloadAction(一)中对DownloadAction介绍到了DeltaPerformer的Write方法。下面开始介绍Write方法。src/system/update\_engine/payload\_consumer/delta\_performer.cc1boolDeltaP
MySQL通信协议栈Java实现
2\.协议包格式MySQLclient和MySQLserver之间要想传输数据,必须:1\.将数据切分成若干个大小不超过!(http://static.oschina.net/uploads/img/201604/24114347_0r3r.jpg)字节(16MB)的packet里面2\.将每一个数据包封装一
java接收http请求body中的json数据
一般情况下,web应用中,浏览器发送http请求,传参数的时候都是作为param传递的,java服务端通过request.getParameter(name)可以获取参数内容;但是会有一些场景,把参数放在了http的payload中(contentType:”application/json”),这时,使用getParameter就获取不到了,比如
java反序列化——apache
看了好久的文章才开始分析调试java的cc链,这个链算是java反序列化漏洞里的基础了。分析调试的shiro也是直接使用了cc链。首先先了解一些java的反射机制。一、什么是反射反射是Java的特征之一,是一种间接操作目标对象的机制,核心是JVM在运行的时候才动态加载类,并且对于任意一个类,都能够知道这个类的所有属性和方法,调用方法/访问属性
.NET Core AutoWrapper 自定义响应输出
前言AutoWrapper是一个简单可自定义全局异常处理程序和ASP.NETCoreAPI响应的包装。他使用ASP.NETCoremiddleware拦截传入的HTTP请求,并将最后的结果使用统一的格式来自动包装起来.目的主要是让我们更多的关注业务特定的代码要求,并让包装器自动处理HTTP响应。这可以在构建API时加快开发时间,同时为HTT
每日一题(六)
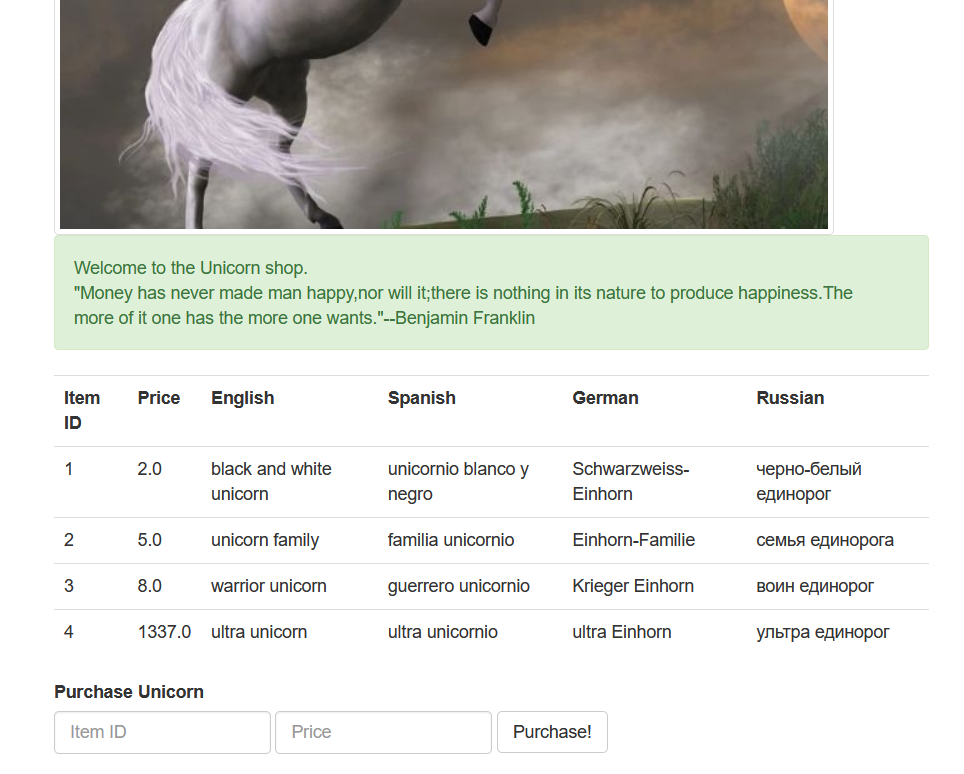
写在前面冲冲冲!ASIS2019Unicornshop进去是一个买独角兽的页面,但是找不到自己有多少钱???前三个独角兽很便宜,就几块钱,肯定不是flag,买最贵的独角兽时,回显了一句Onlyonechar(?)allowed!,只能输入一个字符,然而最贵的独角兽要1337块回显报错源码中有两句注释因为那句Westillhave
每日一题(五)
写在前面继续努力CISCN2019华东南赛区DoubleSecret进来一句话,做题全靠猜web题,直接去/secret目录这句话提到了发送secret过去,会有encrypt加密,get一个secretadmin123过去直接进报错,又是flask发现可疑的源码泄露点pythonif(secretNone):return'
2021涅普冬令营笔记——web
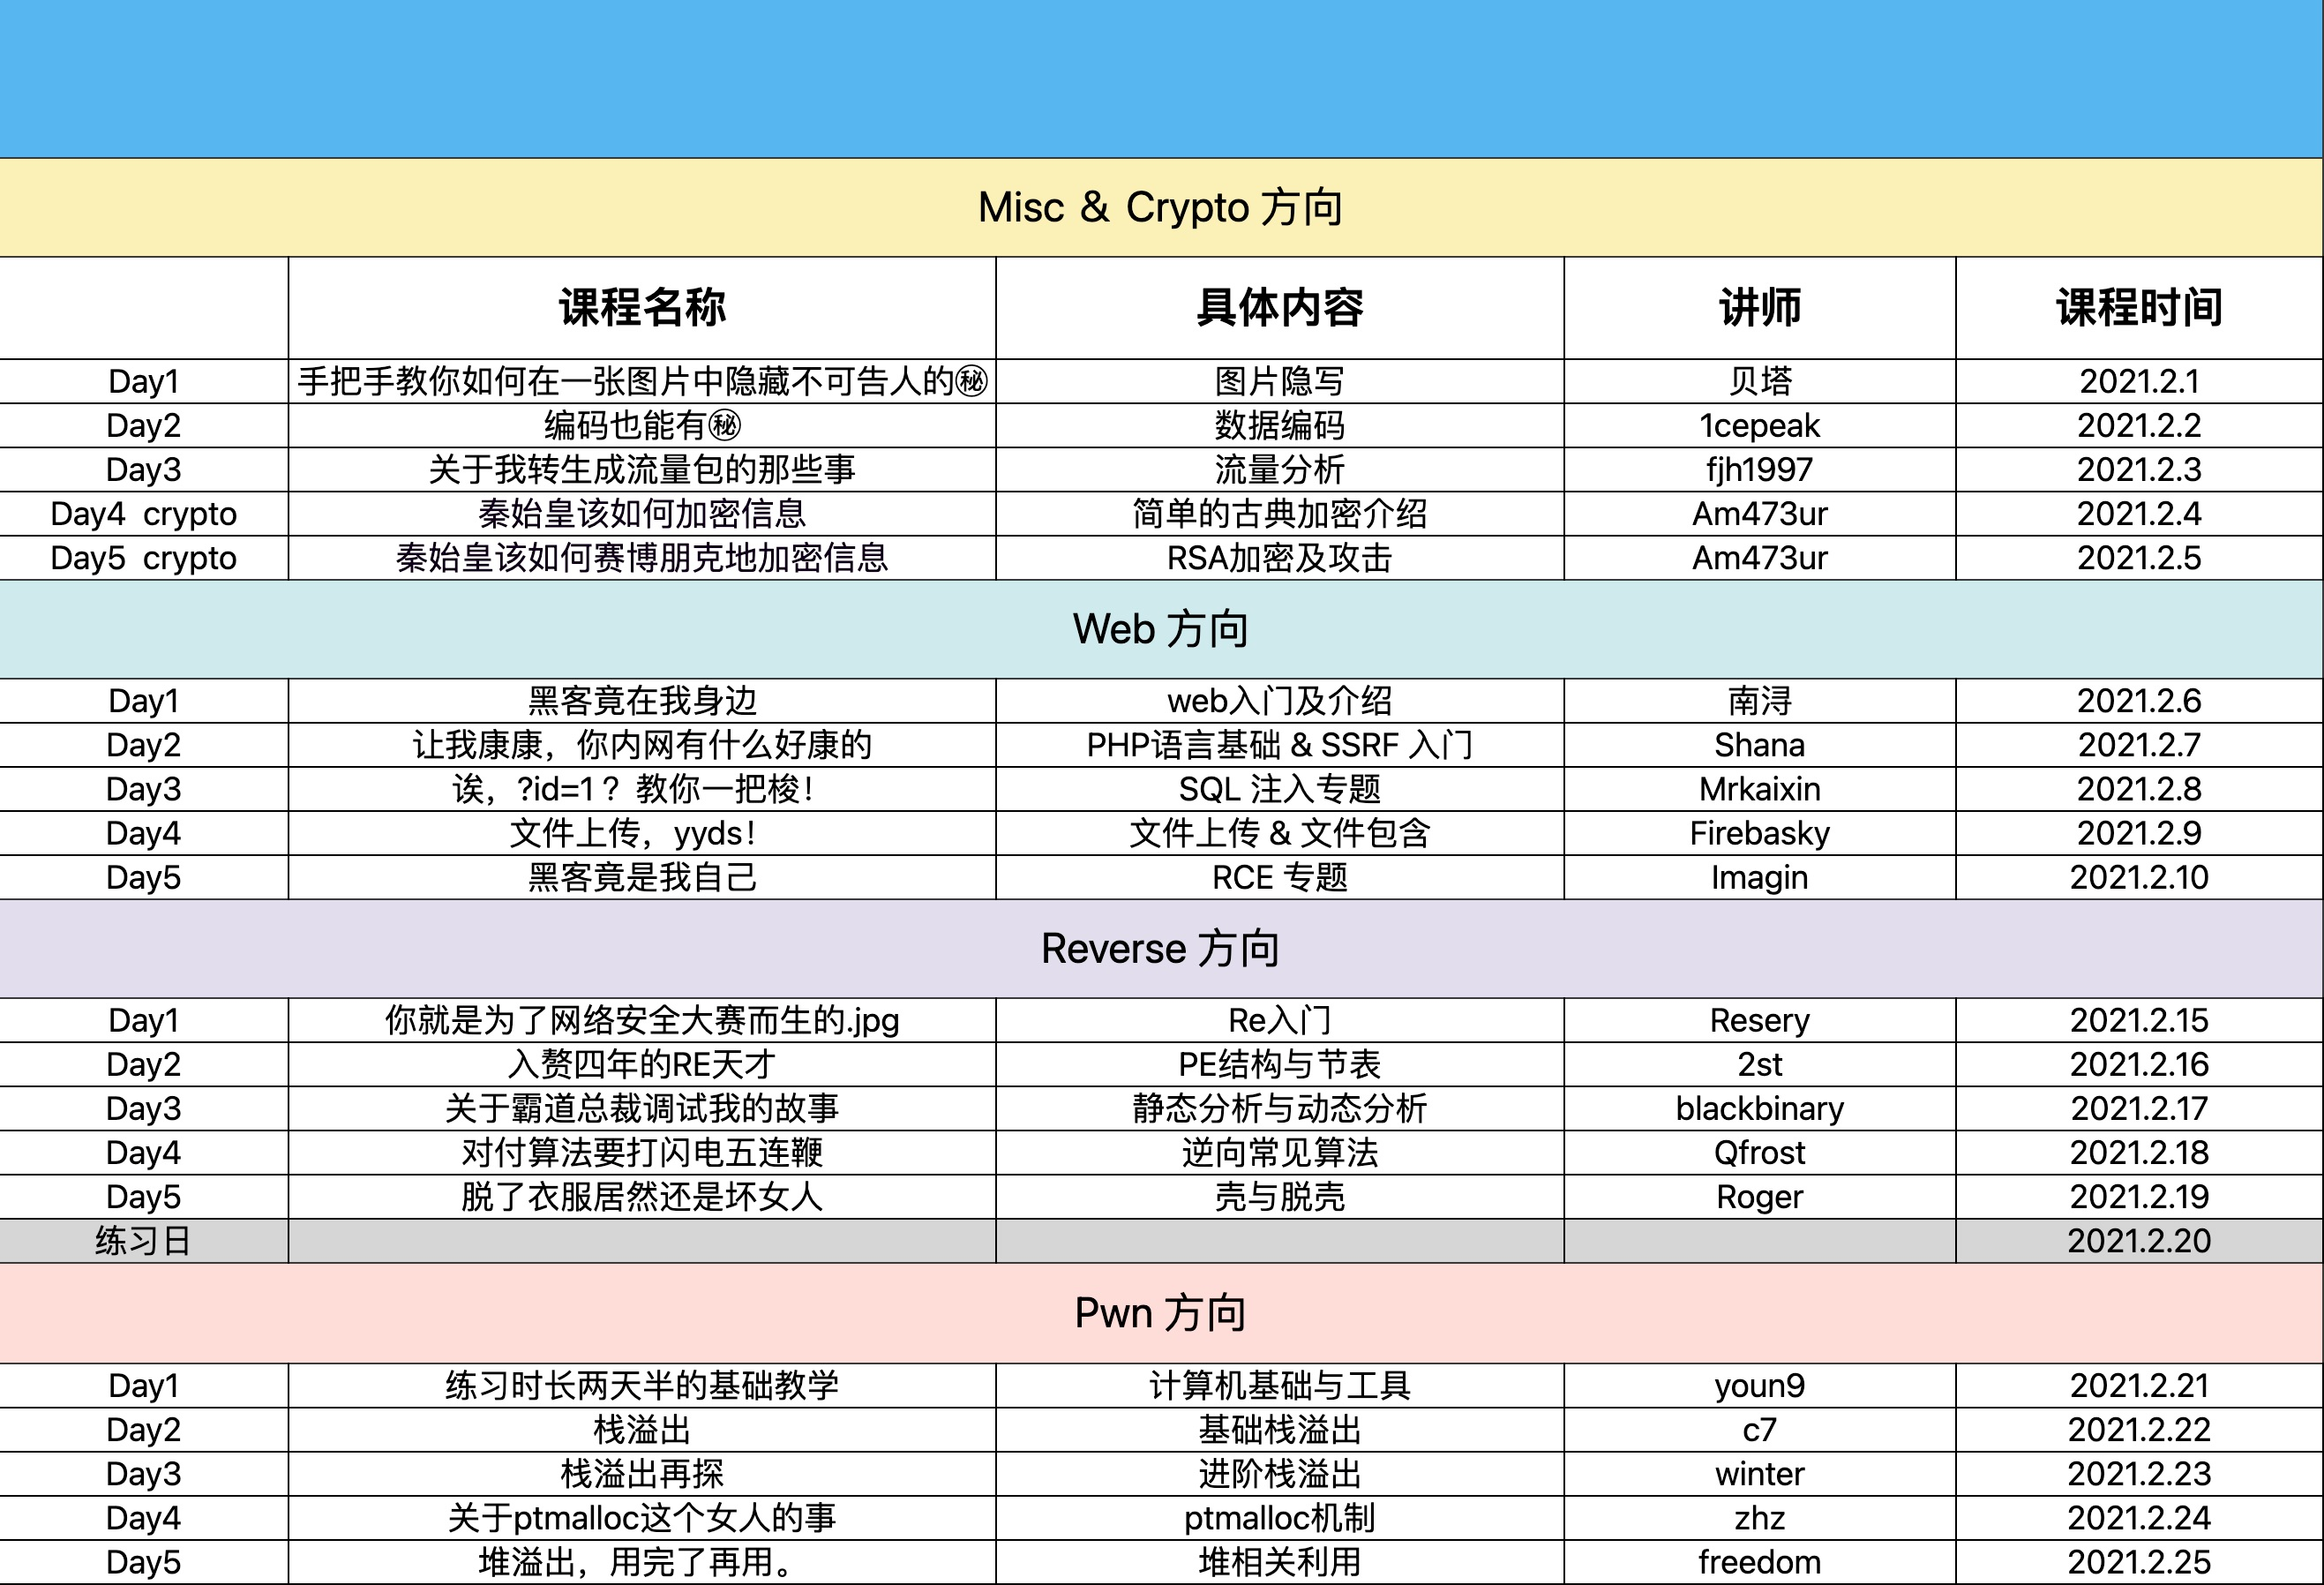
写在前面老web🐕了课程大纲2021.2.6——黑客竟在我身边Burpsuite功能介绍安装百度、csdn都有教程,跳过proxy模块代理模块,相当于在客户端和服务端中间的一个关卡,可以拦截、修改、丢弃所有的流量包intruder模块用来爆破的模块TargetPositionsPayloadsPayloadSet
已经看完全部文章
已加载文章中没有匹配内容,可继续加载更多。