HelloWorld 开发者社区
科技资讯

Qwen4-Max 发布:百万 Token 上下文、多模态与长任务如何落地
Jync 2.2.1 发布:完善告警通知,修复 CDC 与 ETL 可靠性问题
phimint 0.10.0 发布:终端智能体加入交互输入处理
Cursor 更新安全事件调查:扩展分发、历史凭据与团队排查
SoduWork 开源,尝试用独立审查与插件治理组织智能体交付
百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
开源项目
全部项目推荐好文
乌克兰局势除了热战,一场没有硝烟的战争也一直在暗中进行
大家好,我是周杰伦。这两天,相信大家都在关注乌克兰局势,感受着21世纪现代化战争的残酷与震撼。其实除了热战,网络空间中没有硝烟的战争也一直在暗中进行着。就在前几天,盘古安全实验室发布了一个Paper:这份报告详细分析了一个跟踪近十年的来自美国国家安全局NSA的顶级后门程序。Paper本身有一定的技术门槛,缺乏网络安全知识的小伙伴儿看起来可能有些吃力。今天轩辕
黑客是怎样监控你所有打开EXE程序的?
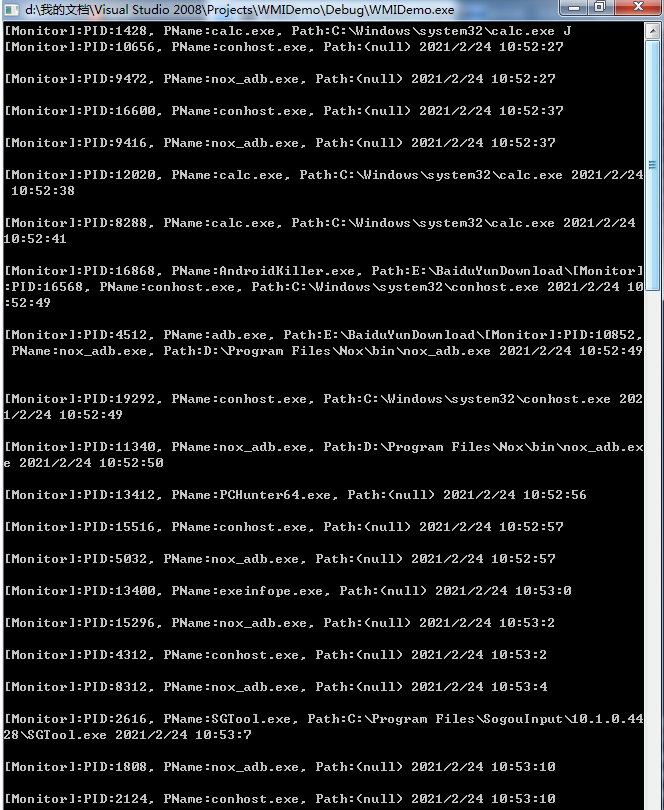
技术应用背景:目前已知在杀毒厂商以及游戏厂商的安全对抗过程中,常常需要准确的监控收集并进行检测用户创建打开的EXE应用程序是否是安全的。同时也可以将此技术应用于其他应用的安全对抗方案中。那么如何去准确的监控和收集用户每次点击打开的EXE应用程序信息呢?接下来我就进行还原实现下如何准确的监控并收集用户每次点击打开EXE应用程序技术。效果展示:下图展示的是开启
重拳出击!我是这样对灰产外挂下手的
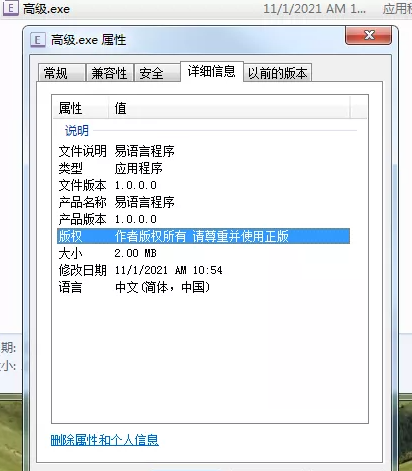
分析外挂样本一般的步骤1.对外挂样本进行简单的信息分析。2.分析还原外挂样本具体功能实现方式。3.分析外挂样本的反检测功能。1.对外挂样本进行简单的信息分析查看文件属性,灰产及外挂的标配语言“易语言”通过ExeinfoPe查壳工具进行对外挂样本查壳,看看发现是没加壳的应用程序。(心里突然咯噔了下,收费的外挂竟然都不做点保护,不对自己的程序负
android平台注入技术
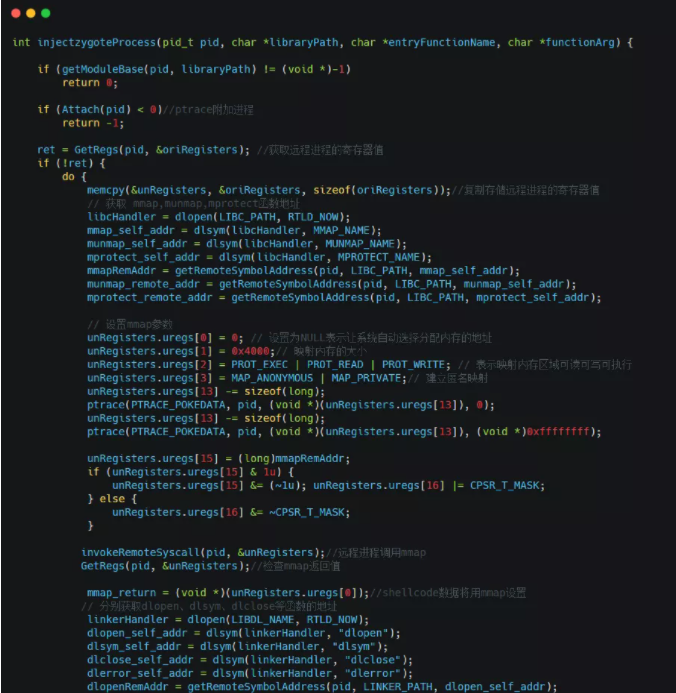
背景在android系统中,进程之间是相互隔离的,两个进程之间是没办法直接跨进程访问其他进程的空间信息的。那么在android平台中要对某个app进程进行内存操作,并获取目标进程的地址空间内信息或者修改目标进程的地址空间内的私有信息,就需要涉及到注入技术。通过注入技术可以将指定so模块或代码注入到目标进程中,只要注入成功后,就可以进行访问和篡改目标进程空间内
FRP 内网穿透、反向代理
是一个专注于内网穿透的高性能的反向代理应用,支持TCP、UDP、HTTP、HTTPS等多种协议。可以将内网服务以安全、便捷的方式通过具有公网IP节点的中转暴露到公网。本文将以暴露内网Web服务为例,实践frp的安装部署。更多应用场景,可见。安装frp主要由客户端(frpc)和服务端(frps)组成,服务端通常部署在具有公网IP
让人头疼的吃鸡外挂,一起来逆向分析一波
前言:最近在浏览某网络论坛,看到一款刺激战场的吃鸡外挂软件下载量很高,出于对游戏外挂样本的敏感及逆向的专注,就从论坛上下载一个样本,并进行对该游戏外挂样本,深度功能分析及还原破解的逆向实践,主要从外挂样本的功能表现,样本的基础属性、样本的实现功能、样本的验证功能破解进行实践。基本属性(分析这些未知的软件切记得在虚拟机环境下进行)启动游戏辅助样本后,从表面上
Docker 和 Kubernetes,一周即可快速入门!!云原生技术工坊再度来袭~
只需要每天晚上花三两个小时,在一周业余的时间里,你就能快速入门Docker和Kubernetes!!第一期云原生在线技术工坊已经圆满结束,好评如潮,下面是部分参与者打卡截图:第二期技术工坊活动再度来袭关注“腾讯云原生”公众号,回复“技术工坊”即可参与!!技术工坊简介云原生在线技术工坊,由腾讯云原生【燎原社】精心打造,旨在帮助更多对云原生技术感兴趣的开发者快
用了HTTPS,没想到还是被监控了
大家好,我是周杰伦。上周,微信里有个小伙伴儿给我发来了张图:我一瞅,是HTTPS啊!没用HTTP!再一瞅,是www.baidu.com啊,不是什么山寨网站!我瞬间明白了些什么,让他点击了一下浏览器地址栏中那个表示安全的小锁标志,查看了一下网站使用的HTTPS证书。果然不出我之所料,证书不是官方的,官方的证书长这样:而那个假的证书是他们公司签发的,看来,他们公

manjaro 安装驱动后 开机显示 boot /dev/sdb1: clean…blocks
manjaro安装驱动后开机显示boot/dev/sdb1:clean......blocks昨天闲着没事把下面匡住的俩驱动装上了,结果今天打开电脑时开不了机显示boot/dev/sdb3:clean......blocks这个图是在网上找的解决方法,按ctrlaltf3进入命令行,执行下面的命令sudomhwdrp

作业帮 Kubernetes 原生调度器优化实践
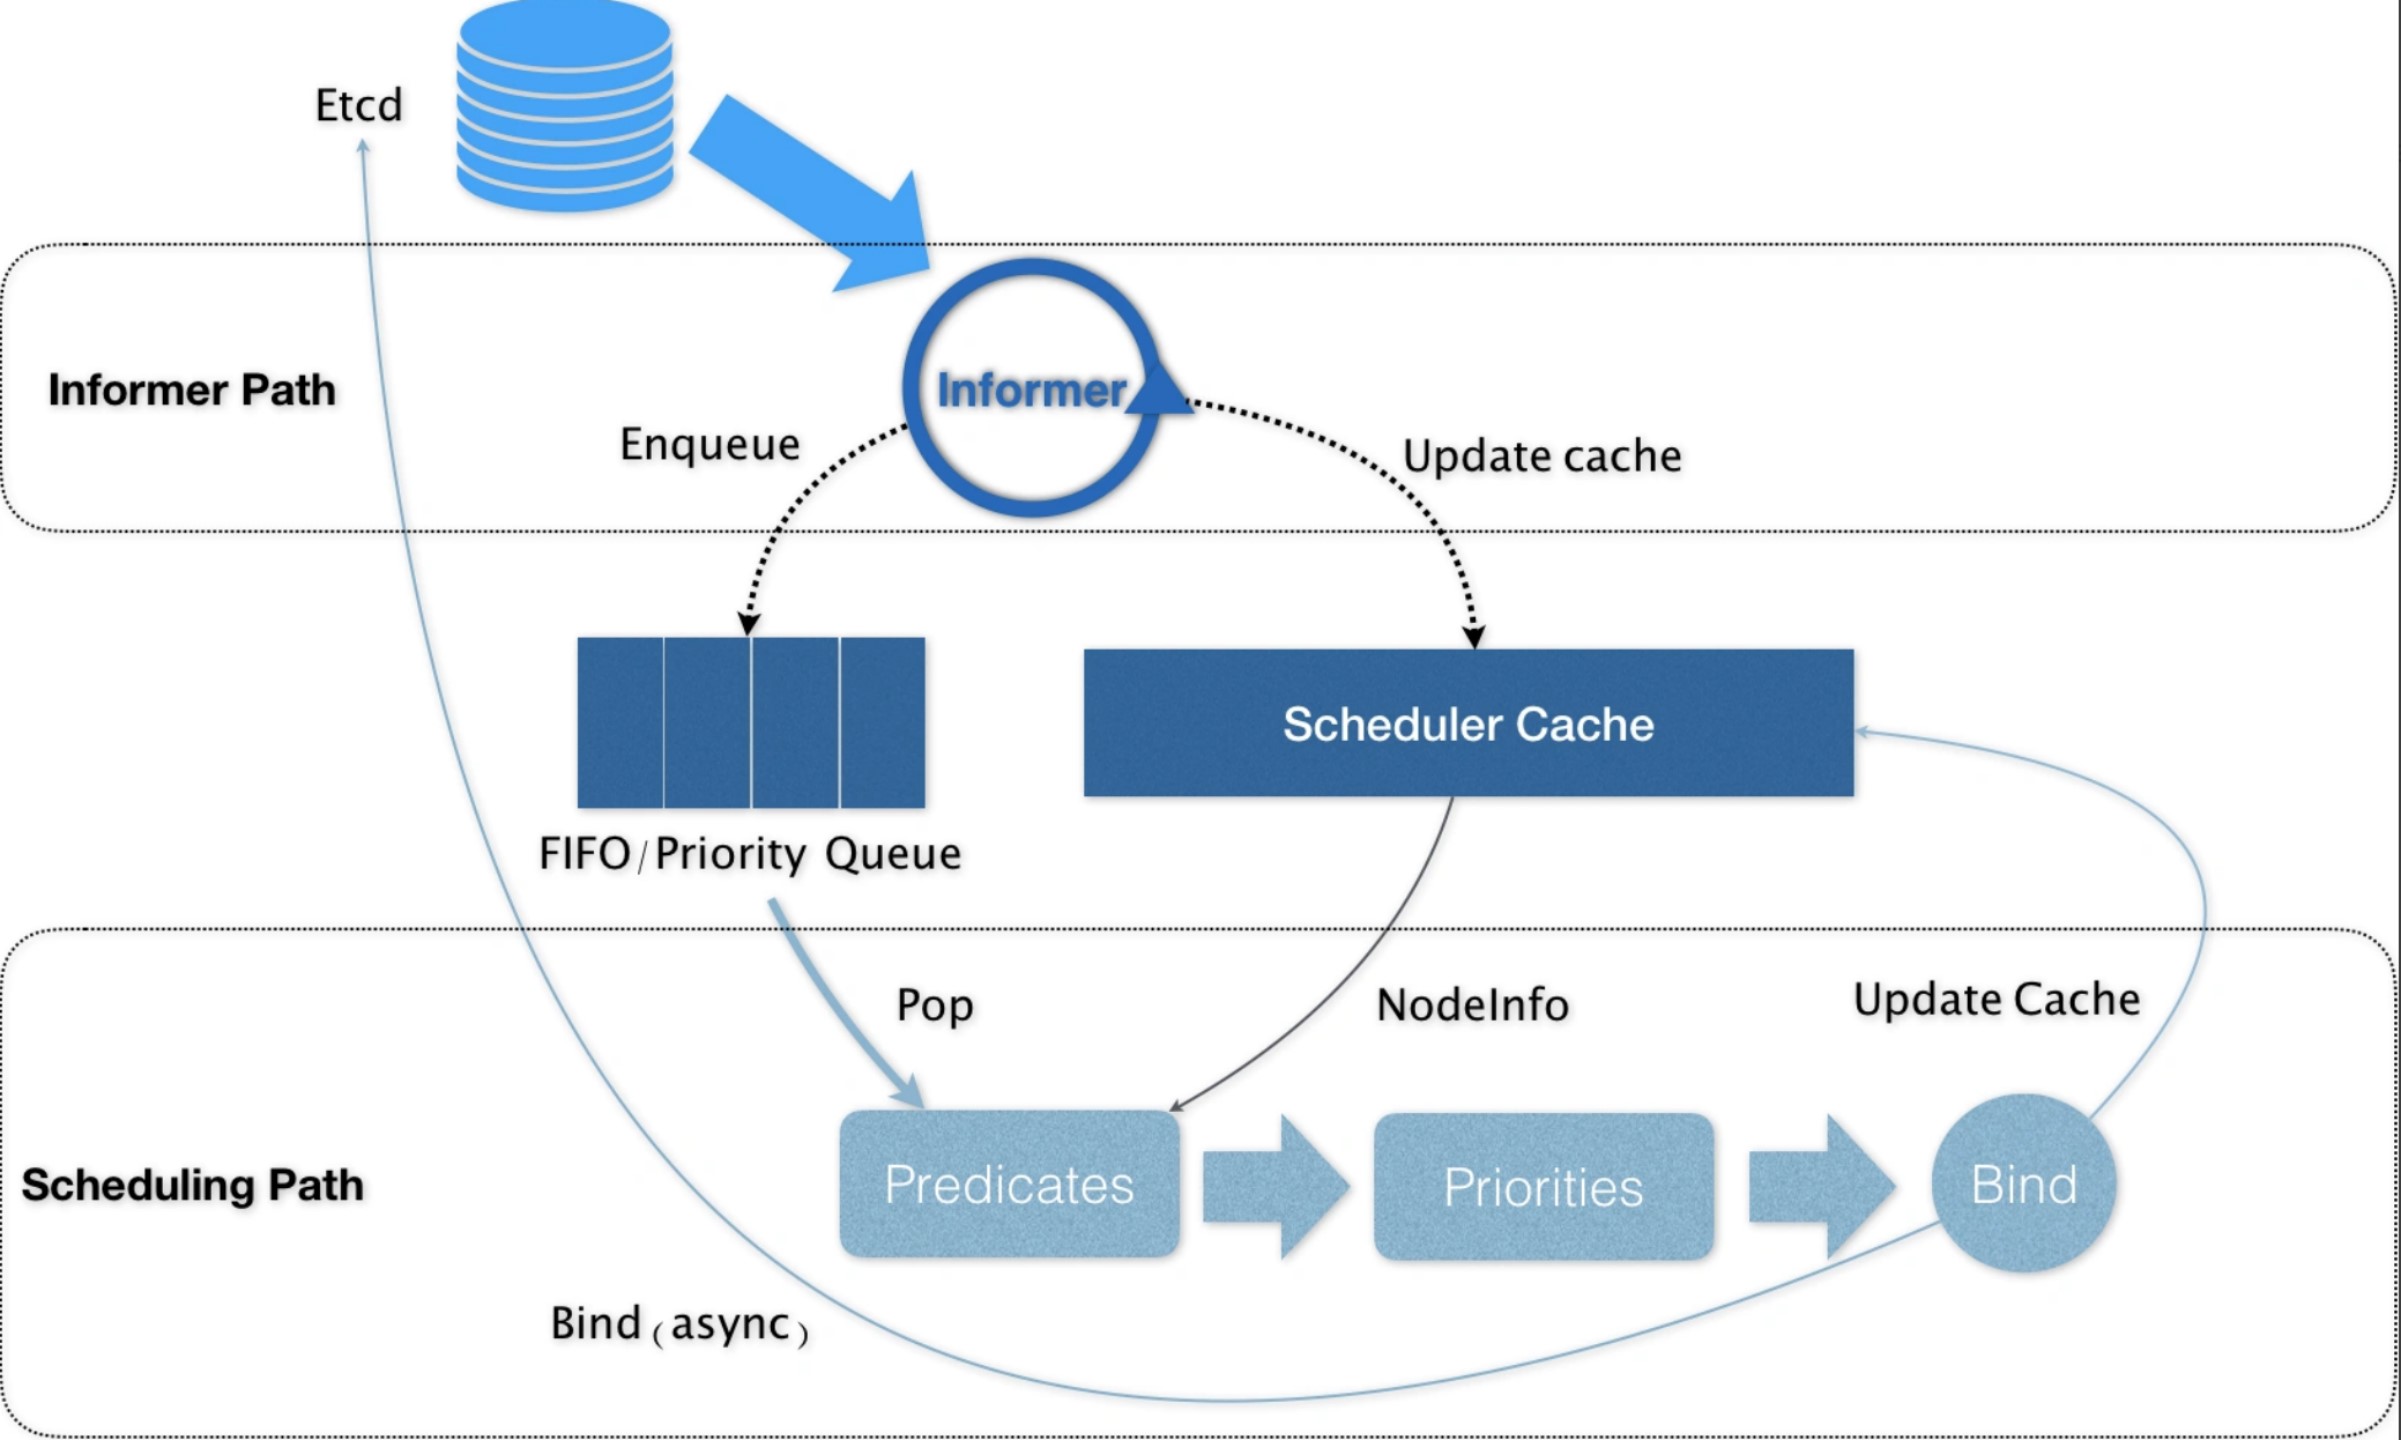
作者吕亚霖,2019年加入作业帮,作业帮架构研发负责人,在作业帮期间主导了云原生架构演进、推动实施容器化改造、服务治理、GO微服务框架、DevOps的落地实践。简介调度系统的本质是为计算服务/任务匹配合适的资源,使其能够稳定高效地运行,以及在此的基础上进一步提高资源使用密度,而影响应用运行的因素非常多,比如CPU、内存、IO、差异化的资源设备等等一系列因
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。