HelloWorld 开发者社区
科技资讯

Qwen4-Max 发布:百万 Token 上下文、多模态与长任务如何落地
Jync 2.2.1 发布:完善告警通知,修复 CDC 与 ETL 可靠性问题
phimint 0.10.0 发布:终端智能体加入交互输入处理
Cursor 更新安全事件调查:扩展分发、历史凭据与团队排查
SoduWork 开源,尝试用独立审查与插件治理组织智能体交付
百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
开源项目
全部项目推荐好文
GitLab 严重漏洞在野被广泛利用,企业需立即自查
1.前言近日,微步在线旗下微步情报局利用捕获到GitLab未授权远程命令执行漏洞(CVE202122205)在野利用,攻击成功后攻击者会植入挖矿木马进行挖矿。该漏洞无需进行身份验证即可进利用,危害极大。GitLab是GitLabInc.开发用于代码仓库管理系统的开源项目。由于GitLab广泛应用于多个企业,该漏洞影响范围较广。公众号后台回
十大对抗勒索软件的最佳实践、Windows 10漏洞被非官方修复|11月15日全球网络安全热点
!(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/88c64122385268db406680745b6e3186.png)安全资讯报告新西兰最大网络安全危机本可避免?DHB在遭袭前近半年已收到提
四大研究成果入选 百度安全在Black Hat Europe 2021再创历史
英国当地时间11月8日至11日,BlackHatEurope2021在伦敦会议现场及线上拉开帷幕。来自世界各地的白帽极客和安全专家齐聚一堂,共同分享了在应用安全、漏洞利用开发、恶意软件等领域的突破性研究成果。在本次大会中,百度安全共有四项研究成果入选BlackHat核心的Briefings环
Win10早期版本下月终止服务、百万医疗设备存在漏洞风险|11月10日全球网络安全热点
!图片(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/88c64122385268db406680745b6e3186.png)安全资讯报告REvil勒索软件的关联公司在全球范围内被抓捕
安卓用户隐私被PhoneSpy入侵、Palo Alto安全设备现零日漏洞|11月11日全球网络安全热点
!图片(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/88c64122385268db406680745b6e3186.png)安全资讯报告PhoneSpy恶意软件破坏Android隐私
勒索软件利用IE漏洞挂马传播,腾讯零信任iOA、腾讯电脑管家支持检测拦截
腾讯安全检测到有网络黑产利用微软9月份和3月份已修复的两个IE高危漏洞构造恶意广告页面挂马攻击,当存在漏洞的系统访问攻击者恶意构造的页面时,会触发恶意代码执行,之后下载Magniber勒索软件。Magniber勒索病毒以前重点目标是韩国,目前已扩散到亚洲其他国家或地区,该团伙擅长利用浏览器组件
【奖励升级】腾讯云WAF安全挑战赛2天冲刺倒计时 !
倒计时2天!!!截至11月12日18:00腾讯云WAF安全挑战赛邀你冲顶!自11月1日挑战赛开幕以来,无数白帽子响应号召参与挑战,为我们提交高质量的绕过。感谢各位师傅们!首周结束,do9gy师傅以优异的表现,荣居第一周周榜首!do9gy师傅感言刚刚得
男子利用爬虫删公司数据被捕、欧洲零售巨头被勒索2.4亿|11月9日全球网络安全热点
!图片(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/88c64122385268db406680745b6e3186.png)安全资讯报告旋风行动对Clop勒索软件团伙造成打击一项代号为“旋风
美国悬赏1000万美元追捕勒索黑客、能源行业成为网络钓鱼攻击“重灾区”|11月8日全球网络安全热点
!图片(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/88c64122385268db406680745b6e3186.png)安全资讯报告国际刑警组织破坏全球恶意软件犯罪网络在为期30
互联网时代 我们每个人都是【小透明】
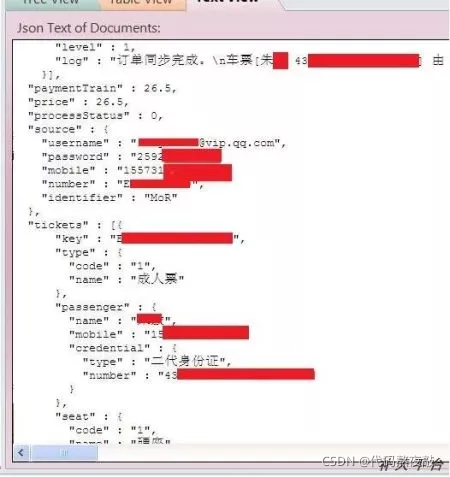
几年前,我提交了一个漏洞:几百万机票火车票订单用户名明文密码泄露。邮箱,用户身份证,姓名,密码,手机号等重要字段都可以直接明文读取,当时是利用mongodb数据库的未授权访问脚本,稍加修改,批量扫描后发现的漏洞,有国内多家科技媒体跟进报道,搞的我压力也很大,因为数据没有泄露,只是存在漏洞被我提交到360。这种就属于未能遵循简单基础的安全原则,锅可以由商家背。
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。