HelloWorld 开发者社区
科技资讯

百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
qData 1.6.7 发布:修复增量读取与 ETL 字段传递问题
Apple HomeView 在部分地区开售,整合家庭控制与视频通话
Cloudflare 推出 Spend Management Beta,为 Workers 增加支出限制
Cloudflare 开源 Kitesurf:面向 AI 智能体的轻量浏览器引擎
JeecgBoot 与敲敲云介绍分层方案,连接低代码开发与业务搭建
开源项目
全部项目推荐好文
浏览器同源策略,听说过么?
<blockquote摘要:同源策略就是指必须在同一个协议,域名,端口号下,而且三者必须一致的。</blockquote本文会从以下几个方面讲述同源策略:第一点<codewhat</code:什么是同源策略第二点<codewhy</code:为什么需要同源策略第三点
对象存储 COS 帮您轻松搞定跨域访问需求
背景早期为了避免CSRF(跨站请求伪造)攻击,浏览器引入了“同源策略”机制。如果两个URL的协议,主机名(域名/IP),端口号一致,则视为这两个URL“同源”,属于同一个“域”,否则视为“非同源”,即“跨域”。浏览器会主动拦截跨域的AJAX请求,以规避安
Cors跨域解决
一、浏览器跨域问题产生1、跨源资源共享(CORS)中文文档:https://developer.mozilla.org/zhCN/docs/Web/HTTP/Access_control_CORS2、什么是浏览器跨域问题指的是浏览器不能执行其他网站的脚本。JavaScript出于安全方面的考虑,不允许跨域调用其他页面的对象,即同源策略。就好比我
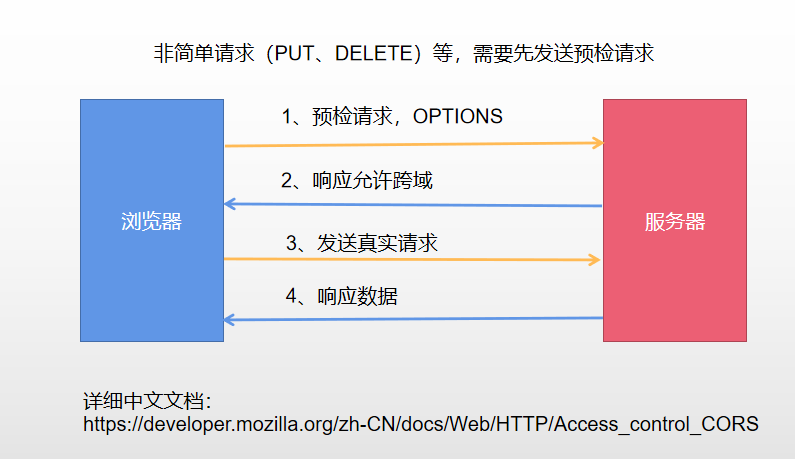
JSONP与CORS实现跨域
JSONP实现跨域背景分析浏览器出于安全考虑,制定了同源策略。(位于server1.example.com的网页无法与不是server1.example.com的服务器沟通)!image.png(https://imghelloworld.ossc
当遇到跨域开发时, 我们如何处理好前后端配置和请求库封装(koa/axios版)
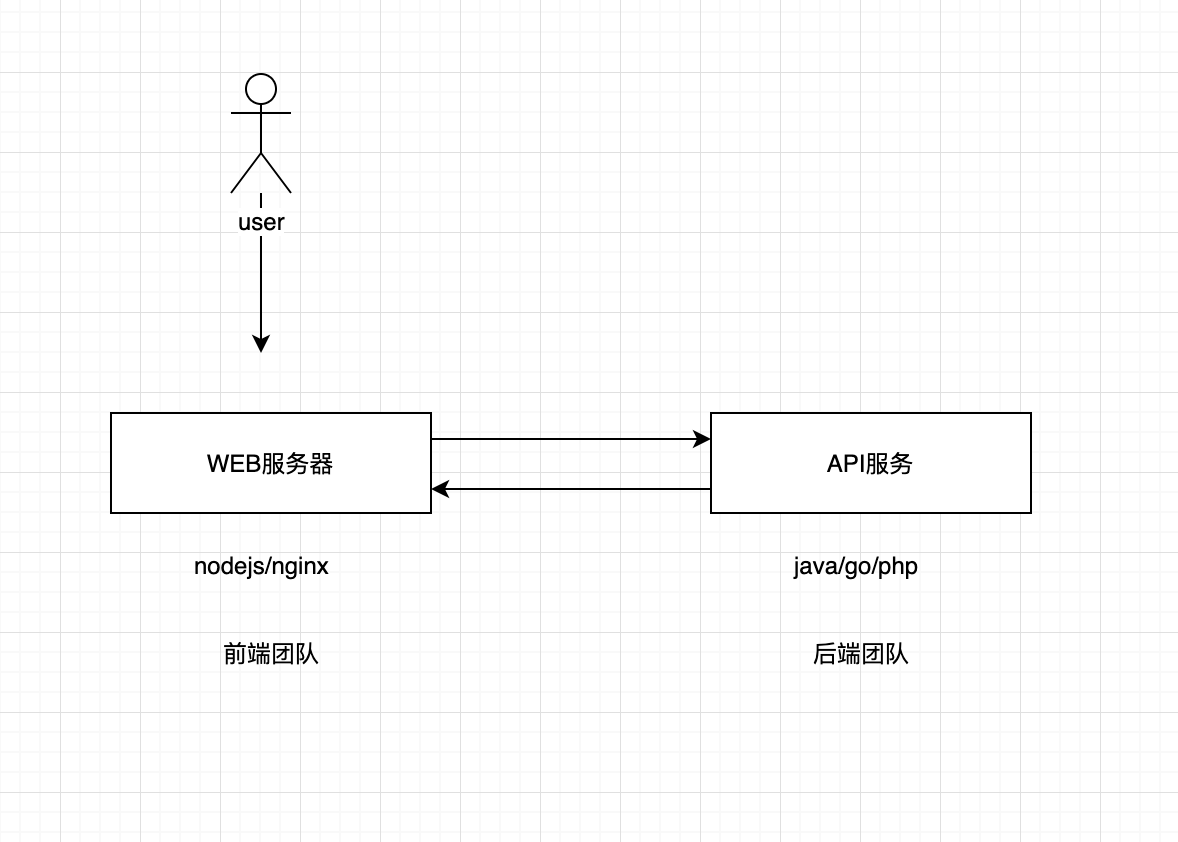
我们知道很多大型项目都或多或少的采用跨域的模式开发,以达到服务和资源的解耦和高效利用.在大前端盛行的今天更为如此,前端工程师可以通过nodejs或者Nginx轻松搭建起web服务器.这个时候我们只需要请求后端服务器的接口即可实现系统的业务功能开发.这个过程中会涉及到web页面向API服务器的跨域访问(由于受到浏览器的同源策略,但是业界已有很多解决方案,
浅析CORS攻击及其挖洞思路
0x1CORS机制CORS全名跨域资源共享(CrossOriginResourecesharing),该机制主要是解决浏览器同源策略所带来的不便,使不同域的应用能够无视同源策略,进行信息传递。引用一张图能很好地说明CORS机制的作用!(https://
理论与实践相结合彻底理解CORS
<blockquote关注公众号“执鸢者”,回复“<strong红宝书</strong”获取“<strongjavaScript高级程序第四版(pdf)</strong”及大量前端学习资料。<p跨域问题一直是面试中的经典问题,不管是前端老鸟还是新鸟都碰到过。其中针对跨源Ajax请求中有一
jdk1.7+Spring 4.3跨域问题解决
遗留项目jdk1.7.0_79springmvc(4.3.2)接口为了支持跨域访问Nginx做了如下的配置<pre<codelocation/cgi/myCollections{add_headerAccessControlAllow
用 Node.js 处理 CORS
<blockquote作者:JanithKasun<p翻译:疯狂的技术宅</p<p原文:<ahref"https://link.segmentfault.com/?enc%2BrHbixDIvePycZ%2F3rWYCuA%3D%3D.7FBGOhuY6MIpvqgBzqyBRMNW
如何使用CORS代理解决“No Access-Control-Allow-Origin header”问题
引言最近在编写项目过程中又遇到了跨域问题,之前在编写Bilibili评论转图片神器(https://link.segmentfault.com/?encPwY23EOTIikT0%2Bj%2FjcT1yw%3D%3D.Q6OjlZ2lbQ7gZ6jIAkzrSp8GP5U2iEl3
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。