HelloWorld 开发者社区
科技资讯

Qwen4-Max 发布:百万 Token 上下文、多模态与长任务如何落地
Jync 2.2.1 发布:完善告警通知,修复 CDC 与 ETL 可靠性问题
phimint 0.10.0 发布:终端智能体加入交互输入处理
Cursor 更新安全事件调查:扩展分发、历史凭据与团队排查
SoduWork 开源,尝试用独立审查与插件治理组织智能体交付
百度世界提出智能组织思路,关注 AI 从个人工具进入业务闭环
openKylin 全球生态推广会举行,推进本地化与社区合作
光船 1.1.0 尝鲜版二更新,探索 AI 会话与代码生成结合
Argus 0.5.0 发布:新增进程控制,完善原生 Windows 任务管理
MetaForge 2026.0.0 发布,整合数据库工作台与可视化分析
开源项目
全部项目推荐好文
美团民宿跨端复用框架设计与实践
<blockquote从PC时代、移动时代到万物互联的IoT时代,伴随终端设备的日趋多样化,跨端复用的种子自此落地,开始生根发芽。从业务角度出发,跨端技术演进更多是在不同阶段、不同时间段内业务效率上的选择,美团民宿业务在大前端融合的浪潮中逐浪前行,不断探索和迭代抉择,为解决业务痛点而孵化出
Frida-syscall-interceptor
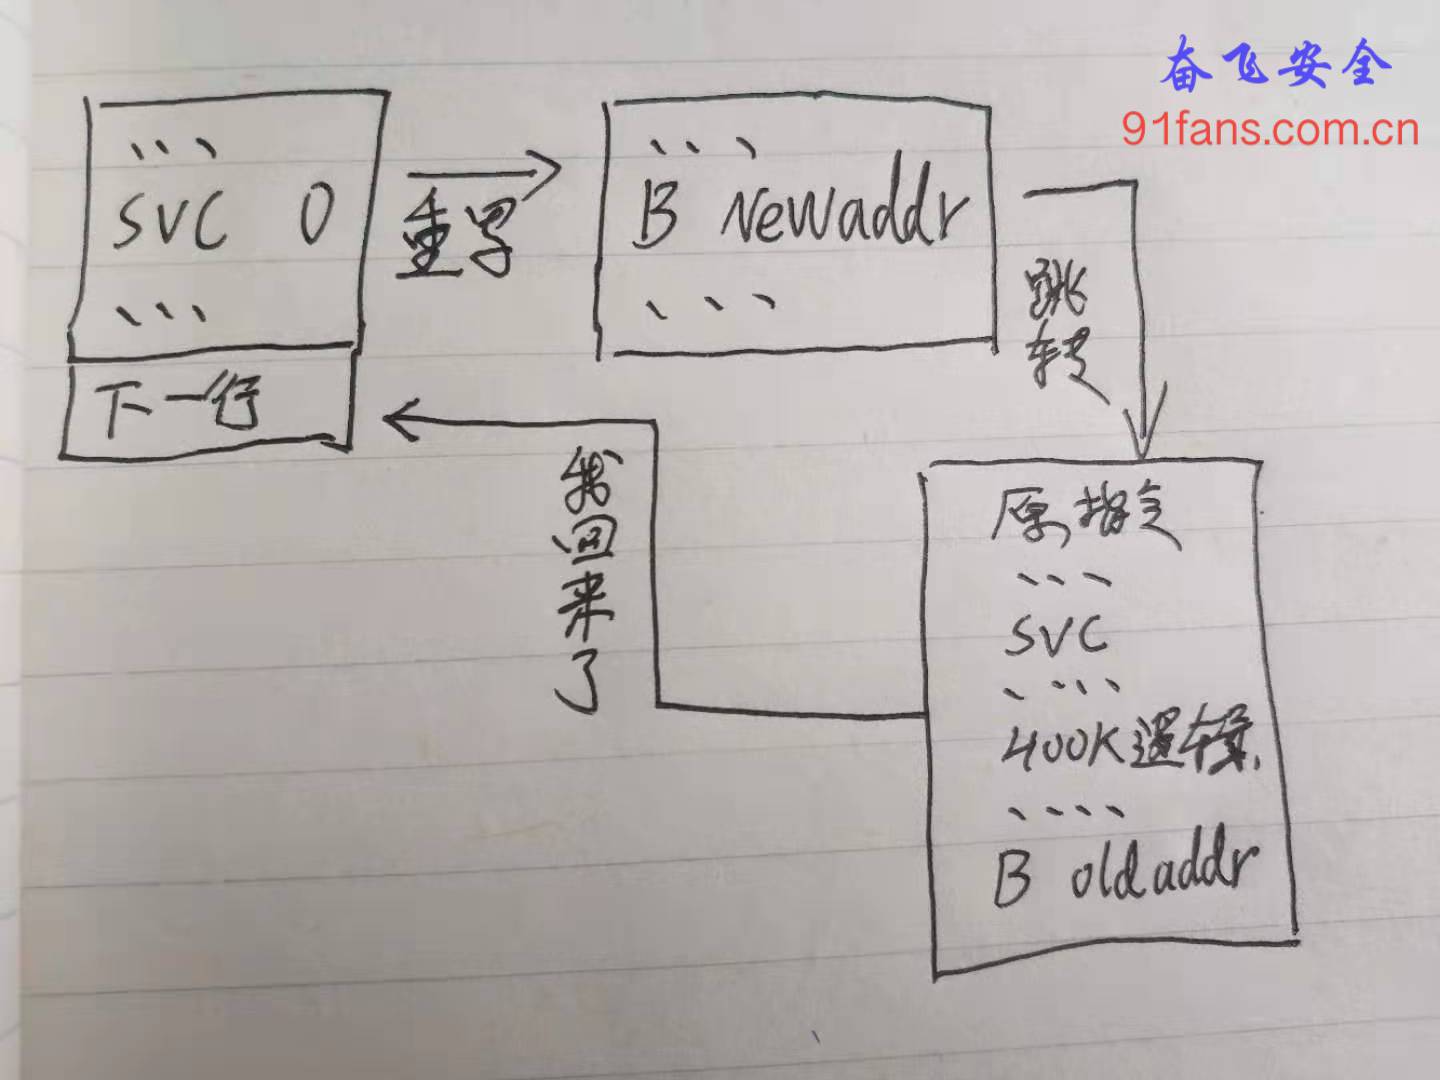
一、目标现在很多App不讲武德了,为了防止openat、read、kill等等底层函数被hook,干脆就直接通过syscall的方式来做系统调用,导致无法hook。应对这种情况有两种方案:刷机重写系统调用表来拦截内核调用inlineHookSWI/SVC指令我们今天采用第二种方法,用frida来实现内联汇编SWI/SVC做系统调用,sysc
盘点一款手机Python编程神器——AidLearning
如果你是个对编程比较感兴趣或者正走在这条康庄大道上的技术宅,那我强烈向你推荐以下神器,对于没资金买电脑的人来说是一个福音,因为它实在是太优秀了,那么它是什么?一起来看看吧【下载和安装】1、让我们一起来看下吧,直接上图。第一眼看到是不是觉得很高逼格,暗黑画风,这很大佬。其实它就是AidLearning。一个运行在安卓平台的linux系统,而且还包含了许多非常强

成熟的App会Hook自己
一、目标李老板:奋飞呀,我都是自己了,还不是想怎么玩就怎么玩,还用Hook这么麻烦吗?奋飞:男人要对自己狠一点。我有一个libtest.so,我调用它后,它会使用androidlogprint输出一些信息,我想让它输出的内容加点私货。动手吧。sohookDobby二、步骤先把so调用起来把so放在cpp的同级目录jniLibs下面。然后跑

ThreadLocal源码分析
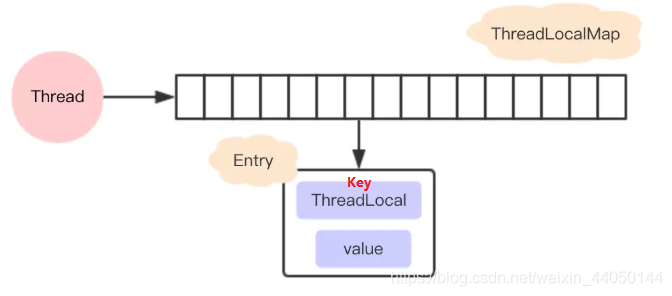
最近在学多线程并发的知识,发现好像ThreadLoca还挺重要,决定看看源码以及查找各方资料来学习一下。ThreadLocal能够提供线程的局部变量,让每个线程都可以通过set/get来对这个局部变量进行操作,不会和其它线程的局部变量进行冲突,实现了线程的数据隔离。首先是ThreadLocal的结构:每个Thread维护一个ThreadLocalMap,这个
IOS 某电商App签名算法解析(二) Frida RPC调用
一、目标Android下用frida来做rpc调用计算签名,我们已经玩的很熟练了。今天介绍在IOS下的玩法。要点如下:参数类型确认NSDictionaryNSArray等ObjectC对象的构造和复制ObjectC类方法和对象方法的调用附送福利,ObjectC的nil参数如何构造二、步骤参考Android下的玩法参照某段子App协议分
无埋点核心技术:iOS Hook 在字节的实践经验
!(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/0277c1b2f7a530bbf204af5438eb41a0.png)作者:字节移动技术——段文斌前言众所周知,字节跳动的推荐在业内处于领先水平
https://cloud.tencent.com/developer/article/write/1830331
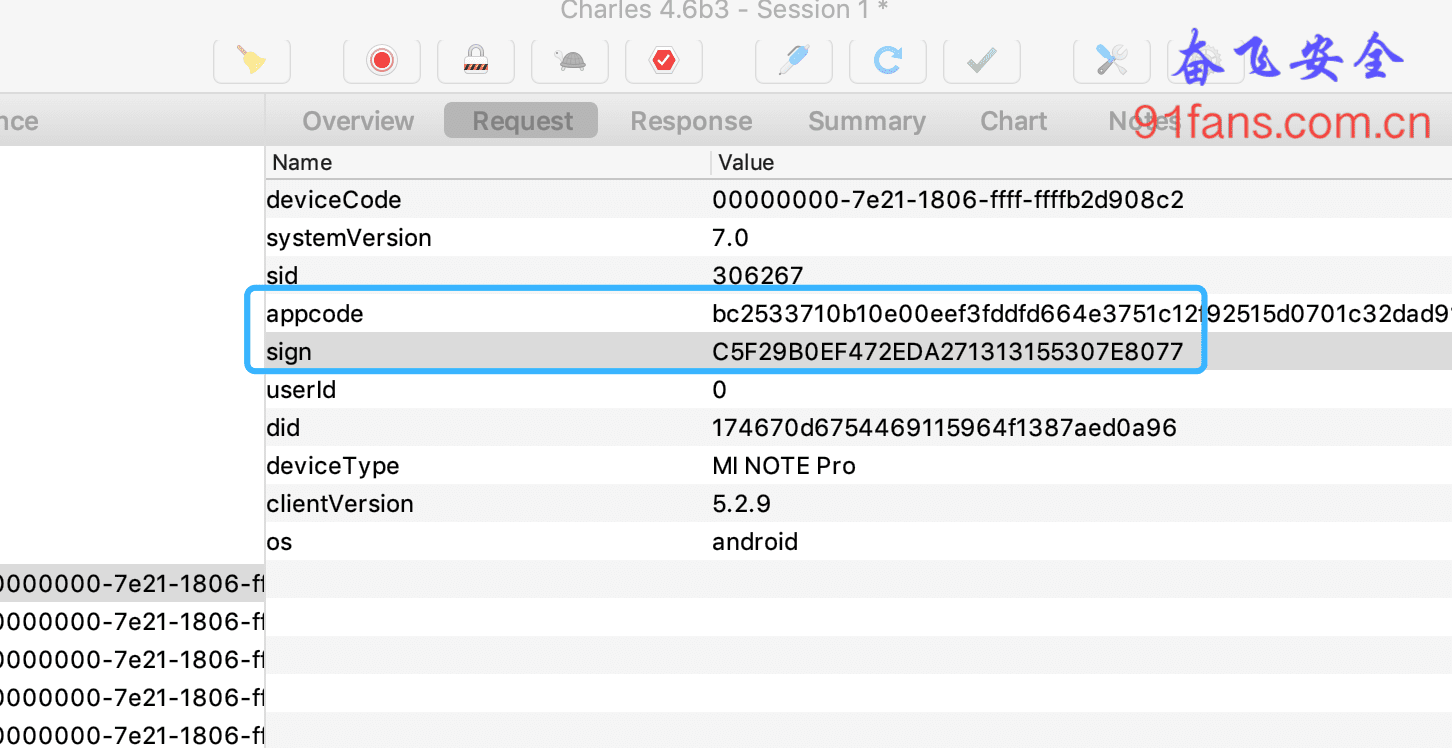
一、目标今天的目标是这个sign和appcode二、步骤Jadx没法上了app加了某梆的企业版,Jadx表示无能为力了。FRIDADEXDumpDexDump出来,木有找到有效的信息。Wallbreaker葫芦娃的Wallbreaker可以做些带壳分析,不过这个样本,用Frida的Spawn模式可以载入,Attach模式会失败。而直接用Objecti
某站App签名算法解析(一)
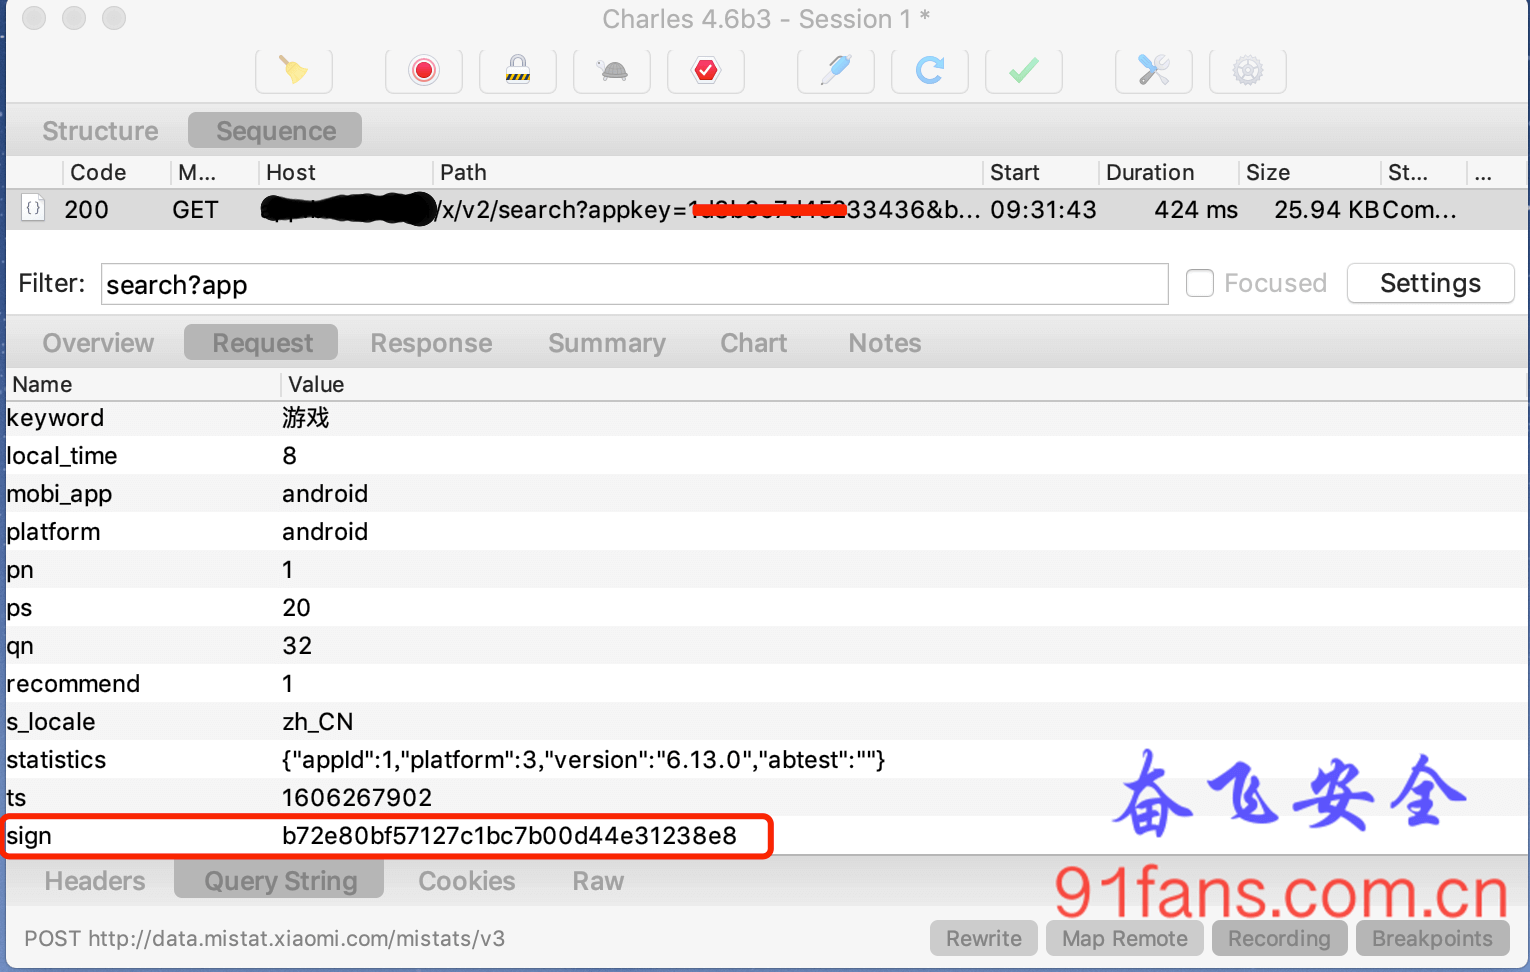
一、目标我们来分析某站App的sign签名算法,先搜索一下游戏,抓包结果:二、步骤这个sign依然是32位的字符串都9020年了,这种规模用户的App应该是不会裸奔在java层了,我们就直接一点,在so里面搜索sign可惜没有结果……藏起来的东西一定是重要的东西so层导出函数给java层调用,有两种方法,一种是静态注册,直接会体现在so的导出表
某社交App cs签名算法解析(二) 都是套路
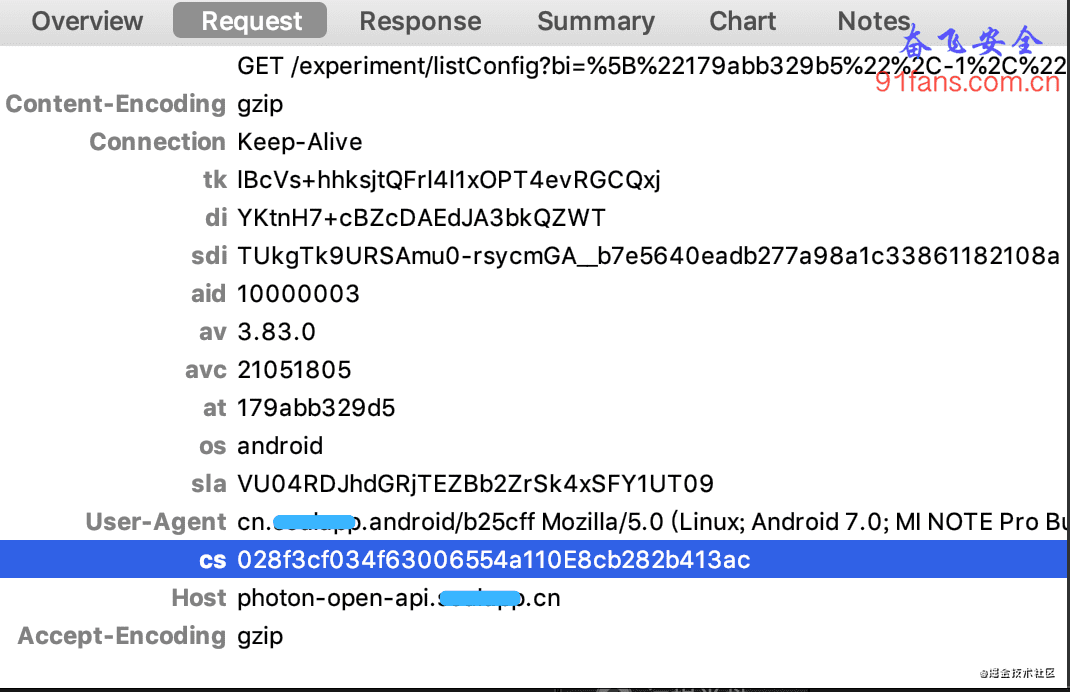
一、目标能抓到包了,后面的套路大家都懂的。二、步骤Jadx"cs"先搜索"cs"我去,结果很明晰吗,才两个结果,会不会有诈?在这个f108910CS上点右键,看看谁调用了它。啥也别说了,一定是这个大兄弟了。挂上心爱的FridavarSNetworkSDKClsJava.use('cn.sxxxapp.android.net.SxxxNet
正在加载更多文章…
加载更多已加载文章中没有匹配内容,可继续加载更多。