文章
SQLMAP命令详解
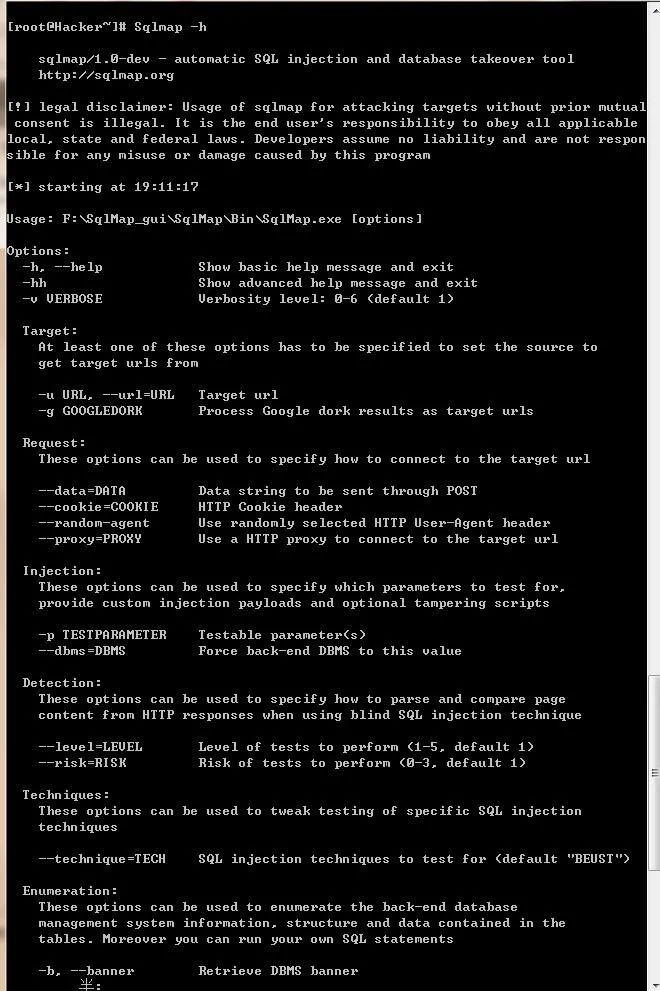
Optionsversion:显示当前sqlmap的版本号h:显示帮助信息hh:显示详细的帮助信息vVERBOSE:详细级别,VERBOSE为数字,默认为1TargetdDIRECT:直接连接到数据库uURL或urlURL:目标地址(URL)
手把手教你用Python轻松玩转SQL注入
前言大家好,我是黄伟。相信大家经常有听到过SQL注入啥的,但是并不是特别了解;小编以前就是经常听别人说,但是自己啥都不懂,直到后来看了相关教材后才明白,原来是这么个东西,那么到底是什么东西了,又或者是不是个东西了?我们接着往下看。一、浅谈SQL注入SQL注入其实就是把SQL命令插入到WEB表单中提交或者输入一些页面请求的查询字符串,比如我们输网址,就是相
网络渗透测试实验三
写在前面实验终于开始有意思起来了,Attack!网络渗透测试实验三:XSS和SQL注入实验目的了解什么是XSS了解XSS攻击实施,理解防御XSS攻击的方法了解SQL注入的基本原理掌握PHP脚本访问MySQL数据库的基本方法掌握程序设计中避免出现SQL注入漏洞的基本方法掌握网站配置。系统环境KaliLinux2、Wi
已加载文章中没有匹配内容,试试其他关键词或清空搜索。
已显示全部内容