文章
iptables 转发全局流量到Socks5
iptables转发全局流量到Socks5要将iptables配置为将全局流量转发到Socks5,可以按照以下步骤进行操作。首先确保已经安装了iptables工具。如果没有安装,可以使用以下命令来安装:<pre<codesudoaptgetinstalliptab
容器网络中的 Iptables 包路径
前面我们分析了《数据包如何游走于Iptables规则之间》(https://link.segmentfault.com/?encO1Dg4xbg8cpBsRzjkWcTXg%3D%3D.FYJF15G3XmAM7o%2Bx5zPY6s32NkR8PO08uossEI5Ggk8WQciK8G
数据包如何游走于 Iptables 规则之间?
在前文《Linux路由三大件》(https://link.segmentfault.com/?encb66nbf5fQfu7mFkxCWUzgA%3D%3D.1cpaqFi8sP2DxdKE4H5wcItOel8bL4PkwFKyQH4B4D8juV3ndJQ5VuzrKNcR0%2B1Oo
Linux 路由三大件
对于Linux网络,好奇心强的同学一定思考过两个问题:当我们发出一个包的时候,Linux是如何决策该从哪个网卡(假设有多个网卡)、哪个下一跳发出这个包,用什么IP作为source......当Linux收到一个包时,又是如何决定往哪里送的,是发送给本地程序、其他虚拟接
iptables基础原理和使用简介
概念简介名称<pre<codeNetfilter/iptables模块有两部分组成:Netfilter框架以及iptables,iptables又分为iptables(内核空间)和iptables命令行工具(用户空间);Netfilter/iptable
linux 强行踢出对应的用户并禁止ip登录
踢出指定的用户<pre<codewho查看所用的连接whom查看当前的用户pkillkillt对应的pts/$id</code</pre限制ip访问的两种方式<code使用hosts.allow和hosts.deny来设置ip白名
端口转发(Linux/Windows)
目的监听本机7777端口,将数据转发到192.168.7.8的8888端口,实现TCP数据转发。方法一ncatncat(https://link.segmentfault.com/?enc1dDznh2Cq80N3qUmPnEeYw%
KubeCon 2021|使用 eBPF 代替 iptables 优化服务网格数据面性能
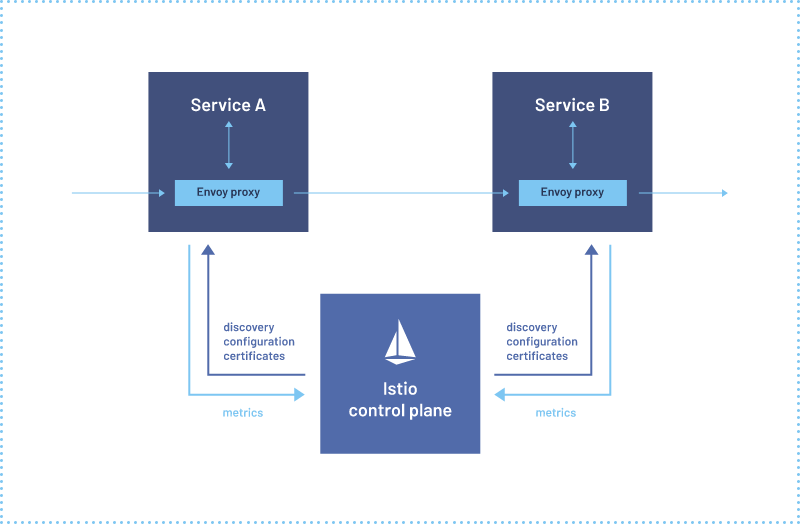
作者刘旭,腾讯云高级工程师,专注容器云原生领域,有多年大规模Kubernetes集群管理及微服务治理经验,现负责腾讯云服务网格TCM数据面产品架构设计和研发工作。引言目前以Istioiptables实现流量劫持首先看一下当前社区使用的基于iptables的流量劫持方案,下图是一个Pod的创建过程,sidecarinjector会向
Linux集群架构
一、集群介绍集群,简单地说是指一组(若干个)相互独立的计算机,利用高速通信网络组成一个较大的计算机服务系统,每个集群节点(即集群中的每台计算机)都是运行各自服务的独立服务器。集群的特点:高性能(Performance)、价格有效(Costeffectiveness)、可伸缩性(Scalability)、高可用性(Ava
Linux防火墙之iptables基础
通过为防火墙提供有关对来自某个源,到某个目的地或具有特定协议类型的信息包要执行操作的指令及规则控制信息包的过滤。通过使用Netfilter/iptables系统提供的特殊命令iptables建立这些规则,并将其添加到内核空间的特定信息包过滤表内的链中。添加,除去及编辑规则命令的一般语法如下:$iptables\ttable\comman
已加载文章中没有匹配内容,试试其他关键词或清空搜索。