文章
chaoblade create network loss --- 网络丢包实验场景---混沌测试故障注入
介绍可以指定网卡、本地端口、远程端口、目标IP丢包。需要特别注意,如果不指定端口、ip参数,而是整个网卡丢包,切记要添加timeout参数或者excludeport参数,前者是指定运行时间,自动停止销毁实验,后者是指定排除掉的丢包端口,两者都是防止因丢包率设置太高,造成机器无法连接的情况,如果真实发生此问题,重启机器即可恢复。本地端口和远程端口
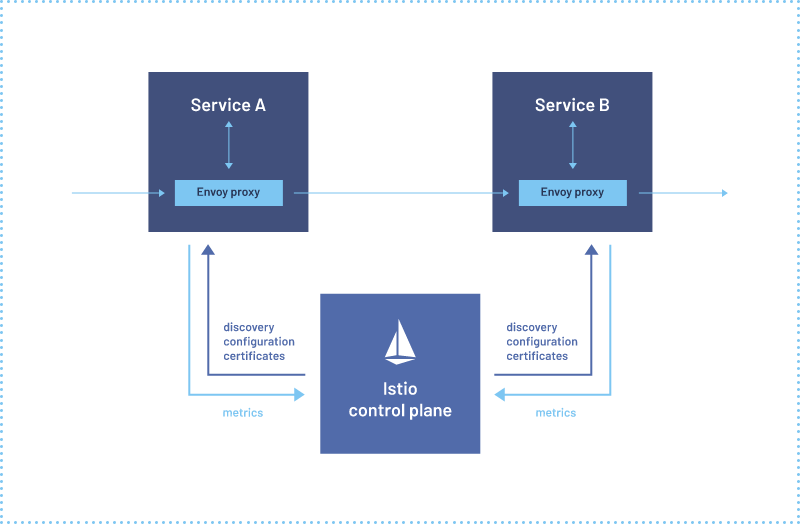
KubeCon 2021|使用 eBPF 代替 iptables 优化服务网格数据面性能
作者刘旭,腾讯云高级工程师,专注容器云原生领域,有多年大规模Kubernetes集群管理及微服务治理经验,现负责腾讯云服务网格TCM数据面产品架构设计和研发工作。引言目前以Istioiptables实现流量劫持首先看一下当前社区使用的基于iptables的流量劫持方案,下图是一个Pod的创建过程,sidecarinjector会向
systemtap脚本实现的NAT端口转换
这会儿不是工作日,这会儿是周六。systemtap就是一个kprobe的DSL,本质上完成的是同一类工作,kprobe用起来比较麻烦,还要自己编写编译内核模块,相比而言,stap就方便很多。既然kprobe可以修改内核结构体的内容,那么也就可以修改网络数据包咯,前面的文章描述了如何迷惑程序员的抓包行为,本文展示一下如何实现一个NAT端口转换逻辑,
Surge 规则详解
打开Surge的设置,找到配置里面的本地default.conf文件并打开。在该文件夹中,还有一个汉化的简易说明,感兴趣也可以看看。这个diy的网络规则配置总共分为几部分,\General\、\Proxy\、\ProxyGroup\、\Rule\、\Host\等。下面就来详细讲讲它们是做什么的以及如何配置。1234
SSH 只能用于远程 Linux 主机?那说明你见识太小了!
点击关注上方“杰哥的IT之旅”,后台回复“Python自动化(https://www.oschina.net/action/GoToLink?urlhttps%3A%2F%2Fmp.weixin.qq.com%2Fs%3F__biz%3DMzAwMjg1NjY3Nw%3D%3D%26mid%3D2247491317%26i
SSH 只能用于远程 Linux 主机?那说明你见识太小了!
点击关注上方“杰哥的IT之旅”,后台回复“Python自动化(https://www.oschina.net/action/GoToLink?urlhttps%3A%2F%2Fmp.weixin.qq.com%2Fs%3F__biz%3DMzAwMjg1NjY3Nw%3D%3D%26mid%3D2247491317%26i
Python进阶学习笔记——网络编程(1):IP、端口
网络编程IP地址定义:IP地址就是标识网络中设备的一个地址,好比现实生活中的家庭地址。种类:IPv4:目前使用的IP地址,由点分十进制组成,4字节,如:192.168.145.52(局域网IP)、10.254.2.171(公网IP)IPv6
Linux端口转发的几种常用方法
在一些实际的场景里,我们需要通过利用一些端口转发工具,比如系统自带的命令行工具或第三方小软件,来绕过网络访问限制触及目标系统。本文总结了Linux端口转发的一些常用方法,欢迎补充和指正。01、SSH端口转发SSH提供了一个非常有意思的功能,就是端口转发,它能够将其他TCP端口的网络数据通过SSH链接来转发,并且自
Linux 中的 DHCP 原理
导读DHCP(DynamicHostConfigurationProtocol,动态主机配置协议)是一个局域网的网络协议,使用UDP协议工作,主要有两个用途:给内部网络或网络服务供应商自动分配IP地址、子网掩码、网关以及DNS、(网络批量安装)等tcp/ip信息,给用户或者内部网络管理员作为对所有计算机作中央管理的方法。DHCP原
Kubernetes服务篇
前言上文介绍了Kubernetes副本机制(https://my.oschina.net/OutOfMemory/blog/3147325),正是因为副本机制你的部署能自动保待运行,并且保持健康,无须任何手动干预;本文继续介绍kubernetes的另一个强大的功能服务,在客户端和pod之间提供一个服务层,提供了单一的接入点,更加方便客户
已加载文章中没有匹配内容,试试其他关键词或清空搜索。