文章
通过linux-PAM实现禁止root用户登陆的方法
前言在linux系统中,root账户是有全部管理权限的,一旦root账户密码外泄,对于服务器而言将是致命的威胁;出于安全考虑,通常会限制root账户的登陆,改为配置普通用户登陆服务器后su切换到root账户使用,这种方式较为安全,限制root账户登陆的方式有多种,本文主要介绍如何通过li
Ubuntu 22.04 LTS 以 rootless 模式安装 docker (qbit)
<codedocker</code免root运行(rootless)在2019.7.22的<codev19.03.0</code引入,在2020.12.8的<codev20.10.0GA</code。本文中使用<codedocker</code版本为202
创建Root权限虚拟环境
原文链接(https://link.segmentfault.com/?encNsWDTsbuBmA68P4AwiDEIA%3D%3D.cUcHzu2HXV69nbeX65dkdKQOF8mr%2F2CIyeo0n9J36kT7Xba%2BWPKa9Kenc7ho%2F%2BC0e72z4sR
无root方式部署clickhouse浅探
概述<codeClickHouse</code的部署方式,在官方文档有详细的教程。根据安装包格式的不同,分为<coderpm</code部署、<codedeb</code包部署,以及<codetgz</code方式部署。这三种部署都可以做成服务,成为常驻进程的<code
服务器更换网卡后到配置集群能ping通该做了bond的机器
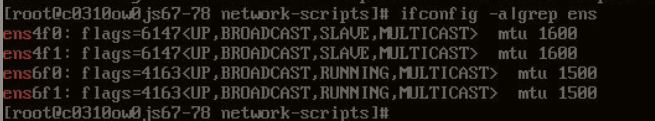
拆掉物理机,安装网卡,安装驱动。Linux安装步骤2.1查找硬件查找网卡是否安装成功,同时查看设备号:3.修改/etc/sysconfig/networkscripts/下的ifcfg文件,对应新的网口,创建新的对应文件然后ifdown掉所有的网口,在ifup新网口,ifupbond0,ifupbond0.914.集群其他机器此时应该可以ping通该机器的ip
CentOS 新建子用户并赋予 root 权限,禁止 root 登陆
原文:https://lwebapp.com/zh/post/c...(https://link.segmentfault.com/?encXq0f%2Fv9MQx8XQGVAYKp09A%3D%3D.JOuh6L4Duh2DqOlksMDAQzddN0VjiS2PsAVf1vTvQkQt99
Linux一学就会之Linux系统启动原理及故障排除
!alt(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/0bd764dc63d17da4d2b047225e2c2010.png)!alt(https://imghelloworld.osscnbeijing.ali
Linux一学就会之Centos8用户管理
!alt(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/33205575a945cf8cfe3fc6a67fd3717a.png)!alt(https://imghelloworld.osscnbeijing.ali
tomcat集群搭建集成nginx负载均衡
软件基础版本: 1、3台centos7系统,其中都已经配置完成了jdk环境,jdk的版本为root@node03binjavaversionjavaversion"1.8.0_144"Java(TM)SERuntimeEnvironment(build1.8.0_144b01)J
tidb 数据导入流程
tidb批量数据导入命令tidb数据导出命令1.设置mysql的binlog格式为rowshowvariableslike'binlog_format'2.将mysql数据导出./bin/mydumperhmysqlip P3306urootppasswordt16F64Bdata
已加载文章中没有匹配内容,试试其他关键词或清空搜索。