中国电信 dns劫持,遭遇dns劫持怎么检测,几步检测中国电信dns劫持
文章目录
DNS劫持又称域名劫持,是指在劫持的网络范围内拦截域名解析的请求,分析请求的域名,把审查范围以外的请求放行,否则返回假的IP地址或者什么都不做使请求失去响应,其效果就是对特定的网络不能反应或访问的是假网址。
电信的DNS劫持一般是指电信在对其所属的DNS服务器做了某些明显违背互联网规范的行为,导致出现将客户浏览器导向其自身所辖的114号码百事通,此种行为非常令人不齿.使用电信宽带接入的朋友可能最近也经常像我一样在浏览<u>网站</u>时莫名其妙地输入网址后转向了114查询的页面。
解决DNS劫持的方法:
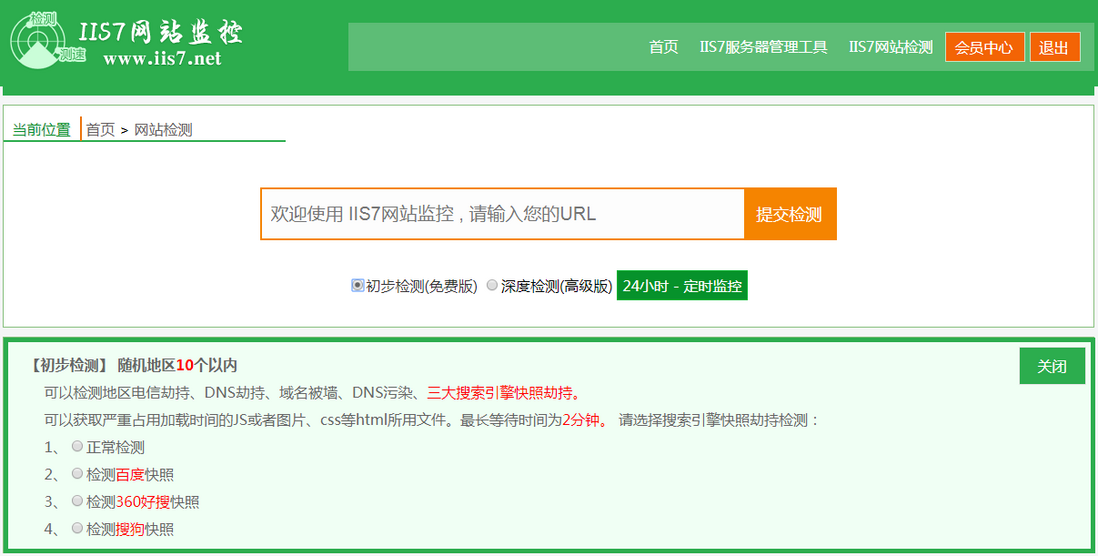
IIS7网站监控工具可以做到提前预防各类网站劫持,并且是免费在线查询,通过查询知道域名是否健康等等。
它可以做到24小时定时监控:
2、网站是否被劫持
3、域名是否被墙
4、DNS是否被污染
5、独家检测网站真实的完全打开时间
检测地址:IIS7网站检测
对于宽带拨号用户来说,在“设置”-“<u>网络</u>连接”中找到宽带上网的连接,打开<u>网络</u>连接属性,选择Interner协议(TCP/IP)的属性页里,不要选择自动获取DNS,而要选择“使用下面的DNS服务器地址”,首选DNS服务器和备用DNS服务器分别设置为8.8.8.8和8.8.4.4,如下图所示,完成后重新连接上网,就可以摆脱服务商对我们的DNS劫持。
问题根源
DNS安全问题的根源在于Berkeley Internet Domain (BIND)。BIND充斥着过去5年广泛报道的各种安全问题。VeriSign公司首席安全官Ken Silva说,如果您使用基于BIND的DNS服务器,那么请按照DNS管理的最佳惯例去做。
应对措施分析
SANS首席研究官Johannes认为:“目前的DNS存在一些根本的问题,最主要的一点措施就是坚持不懈地修补DNS服务器,使它保持最新状态。”
Nominum公司首席科学家、DNS协议原作者Paul Mockapetris说,升级到BIND 9.2.5或实现DNSSec,将消除缓存投毒的风险。不过,如果没有来自BlueCat Networks、Cisco、F5 Networks、Lucent和Nortel等厂商的DNS管理设备中提供的接口,完成这类迁移非常困难和耗费时间。一些公司,如Hushmail,选择了用开放源代码TinyDNS代替BIND。替代DNS的软件选择包括来自Microsoft、PowerDNS、JH Software以及其他厂商的产品。
建议
不管您使用哪种DNS,请遵循以下最佳惯例:
1.在不同的网络上运行分离的域名服务器来取得冗余性。
2.将外部和内部域名服务器分开(物理上分开或运行BIND Views)并使用转发器(forwarders)。外部域名服务器应当接受来自几乎任何地址的查询,但是转发器则不接受。它们应当被配置为只接受来自内部地址的查询。关闭外部域名服务器上的递归功能(从根服务器开始向下定位DNS记录的过程)。这可以限制哪些DNS服务器与Internet联系。
3. 可能时,限制动态DNS更新。
4. 将区域传送仅限制在授权的设备上。
6. 隐藏运行在服务器上的BIND版本。
7. 删除运行在DNS服务器上的不必要服务,如FTP、telnet和HTTP。
8. 在网络外围和DNS服务器上使用防火墙服务。将访问限制在那些DNS功能需要的端口/服务上。
让注册商承担责任
域名劫持的问题从组织上着手解决也是重要的一环。不久前,有黑客诈骗客户服务代表修改了Hushmail的主域名服务器的IP地址。对于此时,Hushmail公司的CTO Brian Smith一直忿忿不已,黑客那么容易就欺骗了其域名注册商的客户服务代表,这的确令人恼火。
Smith说:“这件事对于我们来说真正糟透了。我希望看到注册商制定和公布更好的安全政策。但是,我找不出一家注册商这样做,自这件事发生后,我一直在寻找这样的注册商。”
Panix总裁Alex Resin在因注册商方面的问题,导致1月Panix域名遭劫持时,也感受到了同样强烈的不满。首先,他的注册商在没有事先通知的情况下,将他的域名注册卖给了一家转销商。然后,这家转销商又把域名转移给了一个社会工程人员――同样也没有通知Resin。
Resin说:“域名系统需要系统的、根本的改革。现在有很多的建议,但事情进展的不够快。”
等待市场需求和ICANN领导阶层迫使注册商实行安全的转移政策,还将需要长时间。因此,Resin, Smith和ICANN首席注册商联络官Tim Cole提出了以下减少风险的建议:
1.要求您的注册商拿出书面的、可执行的政策声明。将如果需要转移域名的话,要求他们及时与您联系的条款写在书面文件中。
2.锁定域名。这要求注册商在得到解锁的口令或其它身份信息后才允许转移。
3. 使您保存在注册商那里的正式联系信息保持最新状态。
4. 选择提供24/7服务的注册商,这样他们可以在发生违规事件时迅速采取行动。
5. 如果发生未经授权的转移,立即与有关注册商联系。
6. 如果您的问题没有得到解决,去找您的域名注册机构(例如,VeriSign负责.com和.net的注册)。
7. 如果您在拿回自己的域名时仍遇到问题,与ICANN联系(transfers<at>ICANN。org)。
8. 如果拥有一个大型域,那就像Google那样,成为自己的注册商或者自己的转销商,利用TuCows。com的开放API, OpenSRS,来控制您的所有域名。
针对DNS系统自身漏洞 PacketScout GenieProDNS系统应对DNS劫持和DNS缓存中毒攻击解决方法
一致性检查
每个Geniepro节点将自身的DNS记录发送给工作组内其他节点请求一致性检查
每个Geniepro节点将自身的记录与收到的记录进行比较
每个Geniepro工作组的通信协调节点将获得的DNS记录更新发送给其他组的通信协调节点请求一致性检查
每个Genipro工作组的通信协调节点向上一级DNS服务器请求更新记录并与收到的其他通信协调节点的记录进行比较
一致性仲裁
如果一致性检查发现记录不一致情况,则根据策略(少数服从多数、一票否决等)决定是否接受记录的变化
根据结果,各Geniepro节点将自身记录进行统一
通信协调节点选举
选举出的通信协调节点在任期内具有更新组内节点的权限
选举过程满足不可预测性和不可重复性
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论