CAS单点登录浅析(二)——应用实例
文章目录
延续上篇,本篇着重描述cas应用实例及相关源码解析
CAS源码解析-CAS登陆常用的类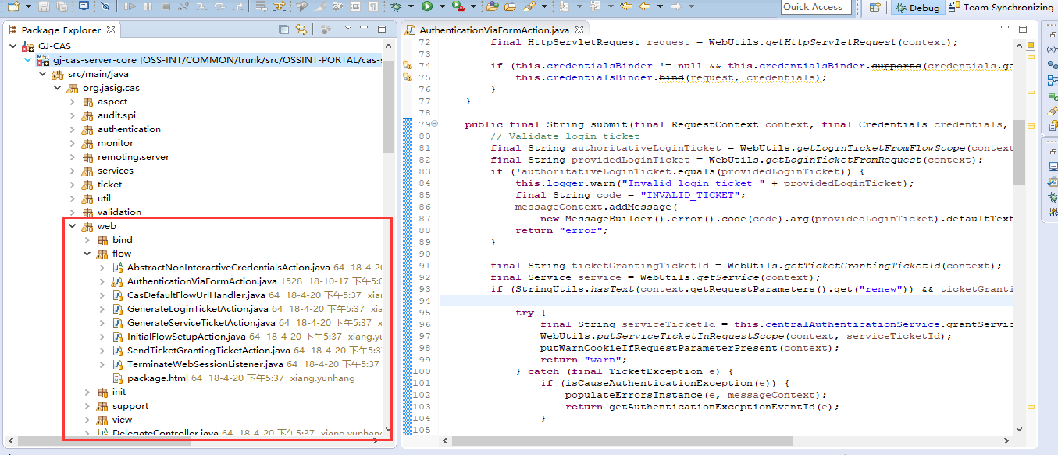
根据login-webflow.xml可以找到cas-server-core中找到对应的文件目录。可以根据需要进行更改源码。如:cas需要提供多种登陆方式(证书登陆、验证码校验、短信登陆等)cas登陆提交的时候进入AuthenticationViaFormAction。可以对登陆的方式进行条件判断。
CAS源码解析-数据访问校验一
cas 登陆的时候需要访问数据库,查询用户、密码是否正确。可以通过WEB-INF/deployerConfigContext.xml文件配置数据库连接以及访问对应的java类进行更改源码,进行复杂登陆校验。如:登陆的时候用户密码有效期校验、用户登陆次数过多、用户不存在等。
CAS源码解析-数据访问校验二
数据访问时:可以对密码、登陆次数、有效期、用户权限进行校验。对于校验过程中需要根据不同的情况提醒到前端页面。所以可以根据情况自定义异常,通过异常来返回到前端页面,进行提醒。
CAS源码解析-指定默认访问地址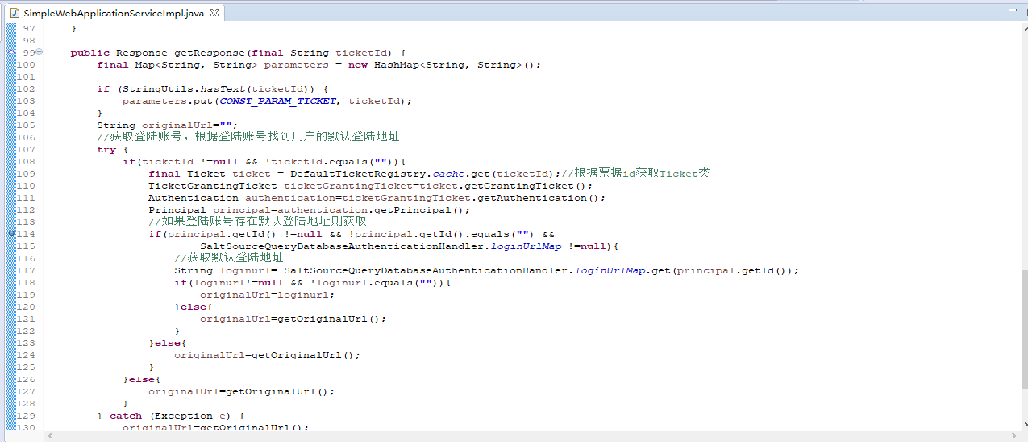
cas登陆访问应用的时候接口地址都是:http://casip:casport/cas/login/?service=目标地址。cas登陆成功后进入到目标地址。但是有些用户要求无论用户访问任何一个地址,都必须根据用户权限,默认访问固定的一个地址。这时可以通过更改该类的方法。
可以在该类中设置用户默认登陆的地址。org.jasig.cas.authentication.principal.SimpleWebApplicationServiceImpl
cas单点登录应用场景:
springMVC服务实现CAS单点登陆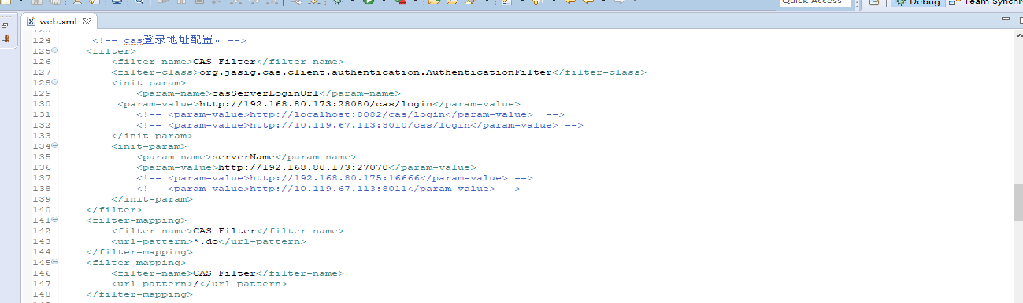

VUE +springBoot集成CAS
按照如下更改springboot配置文件: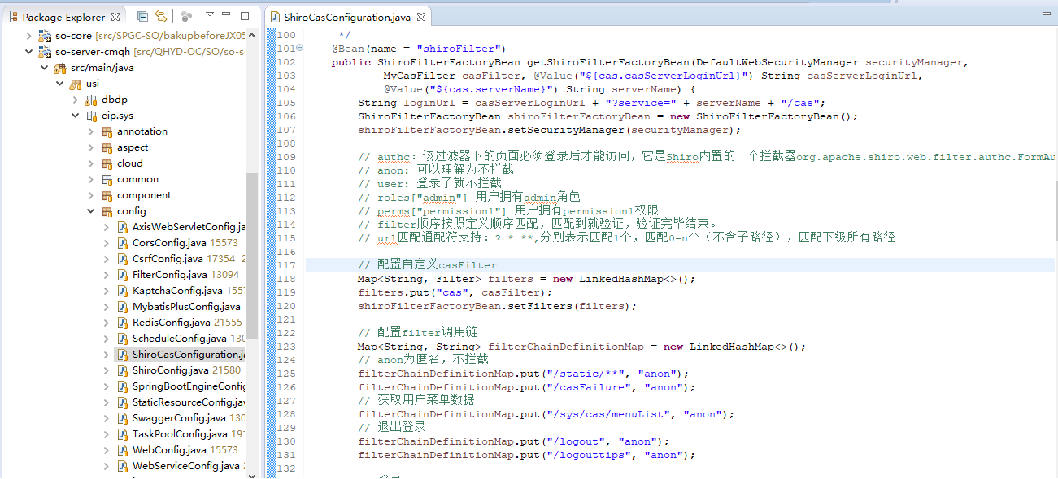
按照如下更改VUE前端配置文件:路由配置更改: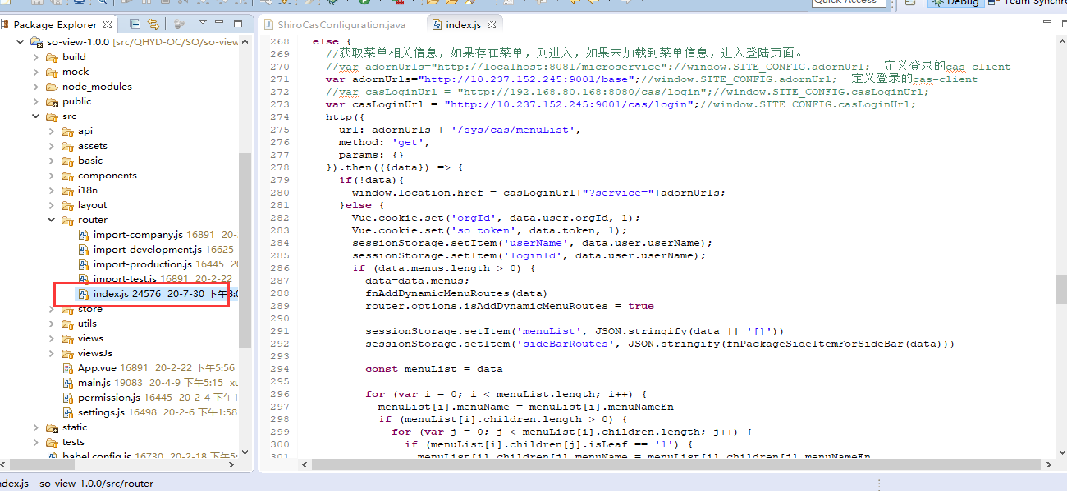
nginx代理登陆集成CAS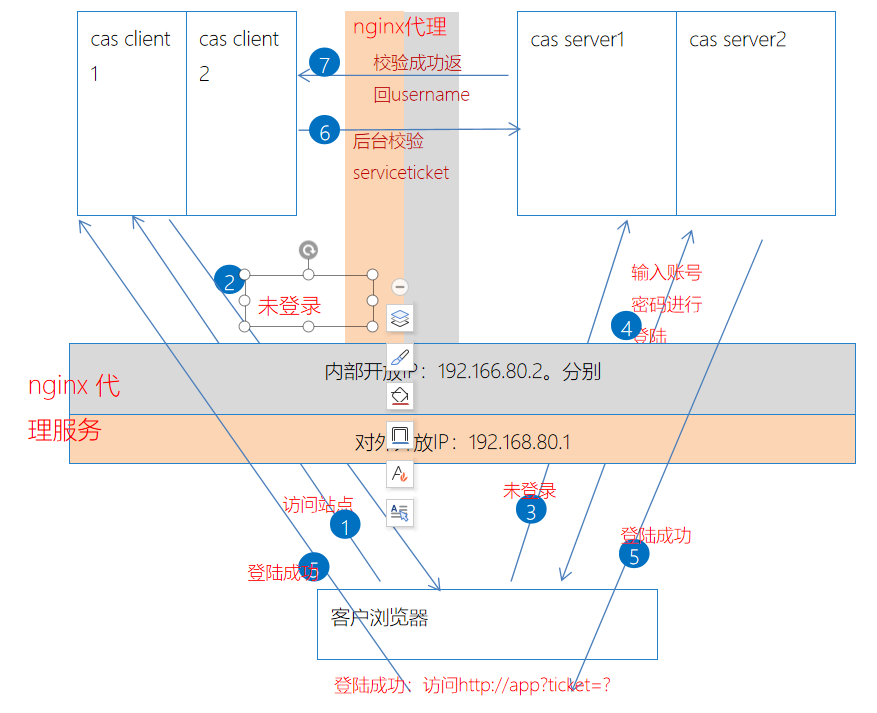
1、第四步:当用户登陆成功后需要访问 cas server,由于cas server是过个节点通过nginx代理,所以cas访问的时候可以设置主备或者设置cas server集成redis实现服务ticket redisSession共享方可登陆,nginx可以配置为ip-hash或者轮询方式。(cas 未设置ticket集群共享不可以设置ip-hash)
2、第六步:在第五步cas登陆成功后会随机访问cas -client。当cas-client 登陆认证通过后,会向cas-server发送ticket校验。可能根据如下不同场景进行配置。如:
1)nginx 对外开放的服务与对内的服务不在同一个网段,cas client无法访问外网。
解决办法:1、cas主备配置,访问cas-server备用服务。2、cas 集成ticket redis
2)cas 未集群设置了ip-hash,因为cas server1登陆了,但是cas server2未登陆导致服务登陆认证失败。
解决办法:cas使用nginx方法、1使用主备、2、cas集群redis。
CAS集成redis
更改WEB-INF\spring-configuration\ticketRegistry.xml文件:
WEB应用集成redis Session-springmvc
spring mvc 情况下配置文件如下:
使用场景:1、前后端分离情况常常使用。2、存储大量用户数据情况下使用、3、springmvc 情况下集成配置。4、前后端分离情况下使用redis配置。
WEB应用集成redis Session-前后端分离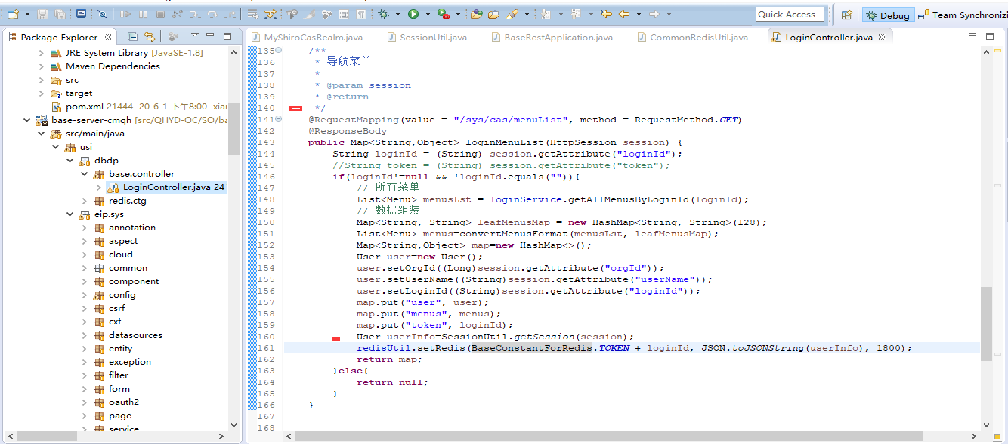
登陆成功后,将Session信息存到redis中或者使用springboot redis Session自带的扫描方法实现。对于一个vue页面多个微服务情况下,需要使用。否则登陆的时候vue页面会无限循环访问首页。
cas提供免登陆接口
应用集成cas 实现免登陆的方式有两种:
1、在cas服务上提供免登陆接口。
1)通过web.xml 配置一个新的接口地址。
2)获取接口参数加密密文,解密后获取用户名、密码、
3)通过加载login-webflow.xml,实现免登陆。
优点:cas改造后,使用cas单点登录的服务都不需要改造。
2、在系统服务上提供登陆地址。
1)系统提供一个免登陆地址。
2)cas拦截器对该接口进行开放。
缺点:只能实现当前应用的免登陆,如果多个应用同时使用了cas、需要对多个应用进行更改。
cas单点退出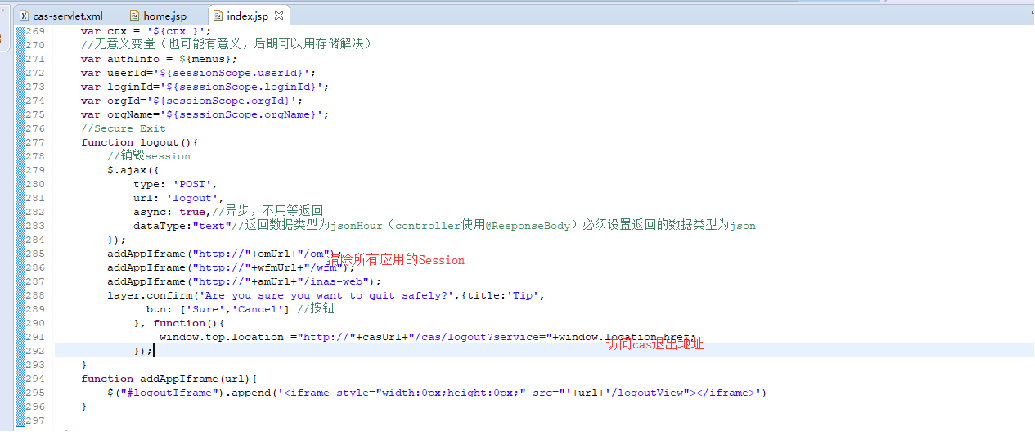
如果是多个cas-client服务,需要调用所有cas-client服务Session退出接口。然后访问caslogout接口地址。
总结:
cas 单点登陆常见的问题:
1、cas默认登陆地址。
2、ticket登陆失效常见问题。
场景:nginx代理生产环境。
nginx主备搭建。
cas集成redis情况。
登陆超时。
账号配置错误。
前后端分离情况拦截器导致登陆失败。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论