ELK6.X升级ELK7.X index patterns迁移
文章目录
ELK6.X升级ELK7.X时,由于ELK 6.X中的index patterns不在saved object中,无法使用kibana中的export/import工具迁移,这个时候又不想使用es的snapshot功能,那么elasticdump这个开源工具可以帮到你,本文介绍如何安装及使用elasticdump完成index patterns的迁移工作。
一.安装elasticdump
1.在线安装elasticdump
如果你生产服务器可以连接到互联网,先yum安装nodejs,再通过npm安装elasticdump即可,这里不再赘述
2.离线非root安装elasticdump
·安装nodejs
1)下载nodejs二进制安装包,连接如下:
nodejs v10
2)将安装包上传至非root用户有rwx权限的路径(笔者这里使用的是/elasticdump目录),并解压(注意:这台机器需要可以联网,您可以使用个人PC上的虚拟机)
tar xvf node-v10.24.0-linux-x64.tar.gz3)将nodejs的bin路径加入用户的环境变量,并执行source \~/.bash\_profile命令使配置生效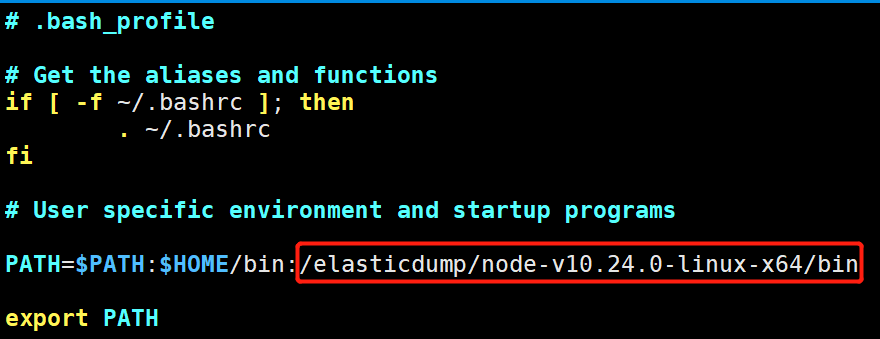
4)使用如下命令验证nodejs是否安装成功
node -v
npm -v
如正确显示版本号,则安装无误
·在online机器上安装elasticdump
1)使用npm命令安装elasticdump(非root用户注意不要全局安装,会因为权限问题报错)
npm install elasticdump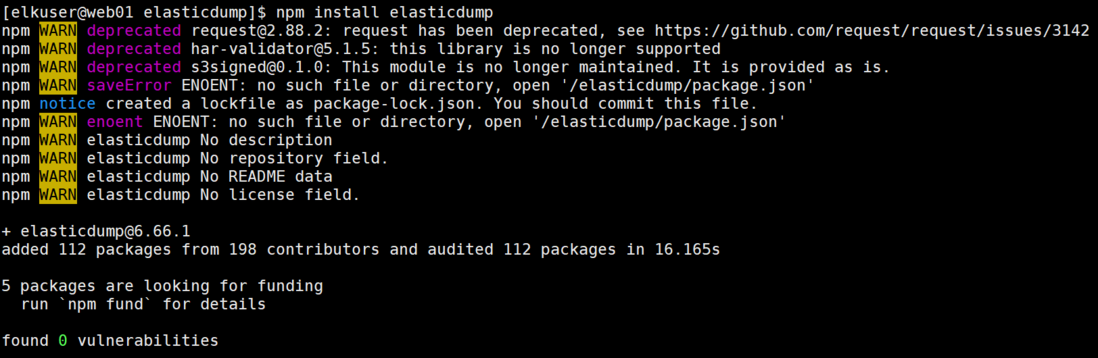
以上输出表示安装成功
2)安装完成后输入命令查看缓存目录位置
npm config get cache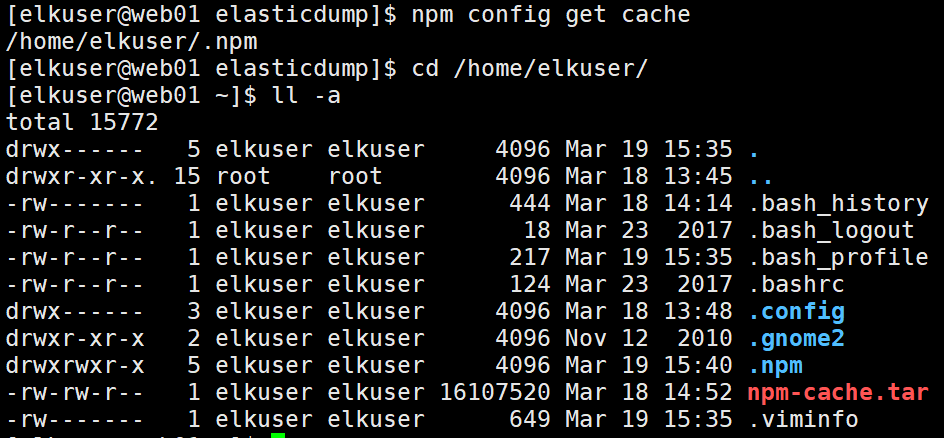
3)将.nmp目录打包,并下载至本地保存
tar cf npm_cache.tar .npm4)将打包好的文件上传至离线的生产服务器,并在生产服务器上参照上述的方法安装nodejs
5)解压npm\_cache.tar,在生产服务器上执行以下命令,安装elasticdump
tar xf npm_cache.tar
npm install --cache ./.npm --optional --cache-min 99999999999 --shrinkwrap false elasticdump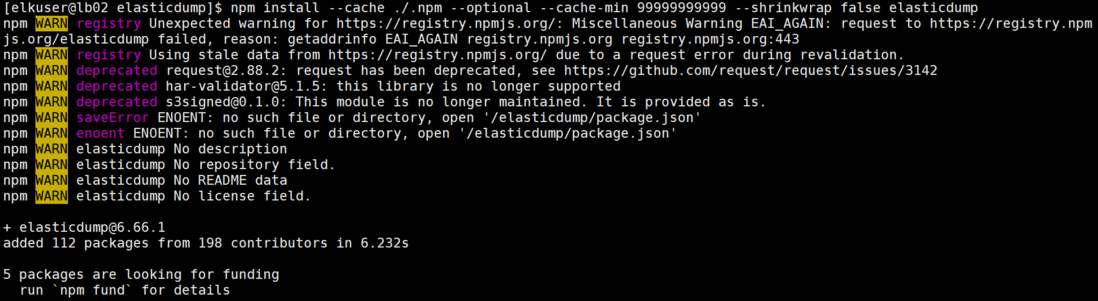
6)elasticdump的可执行文件在当前目录的./node\_modules/elasticdump/bin下,可以将其加入到环境变量中,以便后续执行
二、使用elasticdump进行数据迁移
1.在非未启用用户认证和https的环境,可以使用如下命令
elasticdump --input=http://host1:9200/.kibana --output=http://host2:9200/.kibana --type=data2.在启用了用户认证的https环境,需要添加用户密码及证书链
NODE_TLS_REJECT_UNAUTHORIZED=0 elasticdump --input=http://ip:port/.kibana --output=https://username:password@https://ip:port/.kibana --type=data --output-ca=/your/private/certNODE\_TLS\_REJECT\_UNAUTHORIZED=0这句为了防止Elasticsearch返回 “self signed certificate” error
迁移完成后,在新的kibana 7.X中的saved object中看到6.X中的index patterns,dashboard等信息
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论