V系统和第三方系统之间的单点登录
文章目录
银弹谷低代码V百科|使用技巧:V系统和第三方系统之间的单点登录
相信有些小伙伴在看到题目时,都有一丝丝迷茫——什么是“单点登录”呢?
在介绍功能之前,我们先给大家介绍一下关于“单点登录”。
首先什么是单点登录呢?
单点登录全称Single Sign On(以下简称SSO),是指在多系统应用群中登录一个系统,便可在其他所有系统中得到授权而无需再次登录,包括单点登录与单点注销两部分。比如说你登录了网易邮箱,那么你接着进入网易博客,网易商城等系统的时候,就不用再次输入账号和密码了。
单点登录的好处是什么?
1、提高用户的效率(这是应用系统不断追求的目标之一)
用户不再被多次登录困扰,也不需要记住多个账号和密码。另外,用户忘记密码并求助于支持人员的情况也会减少。
2、提高开发人员的效率
SSO 为开发人员提供了一个通用的身份验证框架。实际上,如果 SSO 机制是独立的,那么开发人员就完全不需要为身份验证操心。他们可以假设,只要对应用程序的请求附带一个用户名,身份验证就已经完成了。
3、简化管理
如果应用程序加入了单点登录协议,管理用户帐号的负担就会减轻。简化的程度取决于应用程序,因为 SSO 只处理身份验证。所以,应用程序可能仍然需要设置用户的属性(比如访问特权)。
V平台的单点登录能实现什么?
1、第三方系统单点登录V系统
2、V系统单点登录第三方系统
下面,我们来详细讲解一下具体的实现方式:
第三方系统单点登录V系统
功能介绍
第三方系统嵌入V执行系统,只需要登录第三方系统,便可在V执行系统中得到授权而无需再次登录。好比通过了入口的身份识别,检测到安全无误就可以一方通行。再也不用面对数不清的“登录请求”而叫苦不迭了。
系统要求
安装V3执行系统地址版本3.23.0
(版本要注意哦!!)
V系统配置
即使拥有了单点登录这个功能,也不是所有系统一上来就可以肆意进入使用V系统的。
接下来就是关于第三方系统的配置。毕竟是要作为畅游V系统的入口,在被使用之前还是需要建立牢靠的“关系”。这就像是系统间获取信任一样,是个不可小觑的重要步骤。
1、 配置定位
打开配置管理页面:
登录控制台【system/console】-->【系统维护】-->【配置管理】

搜索构件标识【com.toone.v3.platform-34vbase-sso-api】
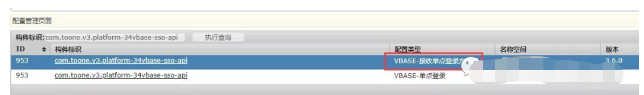
打开配置类型为【VBASE-接收单点登录方配置】的构件配置

2、配置项解释
bizSysId:
第三方系统唯一标示。
bizSysSecret:
第三方系统与3.x系统共同持有的秘钥。
customLoginConvert:
自定义登录信息转换,默认账号转换。格式:构件编码.构件方法编码。
signature_valid:
数字签名有效期,单位:秒,默认600秒(10分钟),即时间戳有效期
signature_buff_time:
数字签名网络最大缓冲期,单位:秒,默认300秒(5分钟),数值为整型,即被登录的系统与已登录的系统服务器存在时间差的最大值,如果为0,时间差忽略不计
第三方系统单点登录V 请求规范
即使是可以方便登录也需要用正确的方式,配置完之后还是有请求规范的,不要偷懒,每一点都很重要哦。
1、单点登录图示
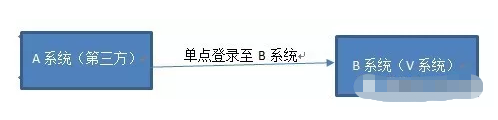
2、场景
A系统已经登录,实现打开嵌套在A系统中的B系统的页面。
3、DEMO
请求地址样例:
http://10.1.26.111:8080/module-operation!executeOperation?operation=VSSOLogin&login_sso=eyJ0aW1lc3RhbXAiOiIxNTM3NDQ0MzM5OTYyIiwic3NvX3NpZyI6ImRhZDg0MzQ3YTQ1YTQ5NWQ3OTA1YWMxMThmNzc2OWQyZjViNWRmMWEiLCJub25jZSI6Ii0xMzY3NDgxMjIwIiwidGVuYW50X2NvZGUiOiJUQU5HIiwiYWNjb3VudCI6ImFkbWluIn0=&redirect_uri=module-operation%21executeOperation%3Foperation%3DForm%26componentCode%3Dlogined_page_test%26windowCode%3Dtest
4、请求参数解释
operation
V系统单点登录接口:
VSSOLogin(固定值)
login_sso
单点登录信息参数:
url地址为嵌入的被登录的系统地址,即上图的B系统。
(1)sso_sig:
必传,数字签名
其中sso_sig构造流程:
上述配置项解释中的bizSysId、 bizSysSecret 和本地生成的 timestamp、 nonce、 account 五个字符串进行排序(升序或降序)—> 拼接 —> sha-1加密得到 sso_sig 值。
(2)timestamp:
必传,时间戳
(3)nonce:
必传,随机数
(4)account:
必传,单点登录的账号
(5)tenant_code:
可传,租户编码,当V系统为多组户模式时传参
(6)其他附加属性
login_sso参数封装步骤:
以Map<String, String> 对象存储以上参数:
(1)sso_sig(2)timestamp(3)nonce(4)account必传+(5)tenant_code(6)其他附加属性可传
Map转Json格式得到Json字符串
Base64编码Json字符串得到login_sso参数值
Map转json实现方式:
①代码
②开发平台配置:使用
VConvertKeyValueEntityToJson规则,key值为参数名,value为参数值
redirect_uri
单点登录回调地址,即第三方系统单点登录V执行最终打开的地址。
(注意:回调地址需要UTF-8编码URLEncode)
5、出现问题及原因
上面的过程完成后,在使用过程过中有可能会出现一点的问题,不过不用担心,我们都准备好了相应的解决方案!

只重新生成了时间戳,没有重新生成随机数,最好每次单点登录时数据都实时生成。

控制台配置的数字签名网络最大缓冲期时间不为整数类型。
V系统单点登录第三方系统
前面介绍过第三方系统单点登录V平台,这种方便快捷的方式,是不是让大家觉得还意犹未尽?这时候会不会就有人讲啦——“如果能从V系统登录之后去别的系统也不用登录就好了!”收到!锵锵!V系统单点登陆第三方系统出现啦!
如果说第三方系统单点登录V系统类似来自四面八方的人扫脸进入一家大公司的话,那么V系统单点登录第三方平台就像游乐场通过票检可以体验各种设备一样。听到这个就让人忍不住想一探究竟啊,那我们就一起来看看吧!
功能介绍
VABSE单点登录功能是简单A(V3系统)系统单点登录到B(不限)系统。同时支持A单点登录到多个第三方业务系统。
登录A系统后无需再输入B系统的账号密码,直接打开B系统需要登录权限的页面。
类似第三方系统单点登录V系统,这次的V系统单点登录第三方系统也是通过V系统的登录来避免大家出现繁多的登陆要求。
仔细这么一想,之前的第三方系统单点登录V系统就像是多条线汇总到V系统上,而这次的V系统单点登录第三方系统则是由V系统向外发散无数条线。
系统要求
安装V3执行系统地址版本3.8.0
(版本要注意哦!!)
V3单点登录原理简述
1、功能目的
A系统为V3系统。
B系统为任意系统。
A系统单点登录到B系统。
2、单点登录前提条件
B系统生成B系统的基本信息:
(1)系统唯一标示:
bizSysId
(2)秘钥:
bizSysSecret
(3)单点登录校验的入口url:
bizSysRequestUrl
A记录B系统相关信息。
3、单点登录流程
(1)A产生数字签名:拼接上述B系统(1)系统唯一标示(2)秘钥信息加时间戳、随机数、账号等数据排序SHA-1加密;
(2)附带参数时间戳、随机数、账号、回调地址等参数请求B系统;
(3)B系统解析请求参数时间戳、随机数、账号、回调地址;
(4)根据本流程的(1)(2)信息和请求参数使用A系统相同算法得出的数字签名;
(5)校验请求的数字签名与B系统生成的数字签名一致性;
(6)根据取请求参数的账号或者其他参数转换为B系统的用户信息;
(7)B系统的用户信息登录,
(8)跳转到回调地址。
第三方系统环境搭建
和之前功能类似,V系统单点登录第三方平台也是需要一定条件配置的。这就像一个人的人脉网,只有中间存在着联系和关系才会有相应的交流和互动。那如果想和小V“交朋友”的话,就务必要遵循以下步骤,这样小V才能随时去“串门”哦!
1、创建服务通讯必要信息
第三方系统需要创建服务通讯必要信息,如下
(1)系统唯一标示:
bizSysId
(2)秘钥:
bizSysSecret
(3)单点登录校验的入口url:
bizSysRequestUrl,也就是提供单点登录校验入口API中的接口完整的url地址
2、提供单点登录校验入口API
获取请求参数
V3系统单点登录会传几个参数
(1) redirect_uri:
单点登录回调地址;
(2) login_sso:
单点登录信息参数(base64编码过的);
Base64解码login_sso参数得到login_sso_json值
解析json得到Map对象

获取Map信息
(3)sso_sig:
数字签名
(4)timestamp:
时间戳
(5)nonce:
随机数
(6)account:
账号
V3支持传附加属性,如需其他参数与v3约定好附加属性key值。

校验请求合法性
校验请求是否超时
请求参数中带有时间戳,根据第三方系统的超时标准,判断请求是否超时。
校验数字签名是否合法
获取创建服务通讯必要信息中的本地(1)系统唯一标示(2)秘钥信息,加上获取请求参数中的(4)timestamp(5)nonce(6)account参数值,排序后拼接成字符串再SHA-1加密得到本地数字签名,算法如图所示;

比较获取请求参数中的(3)sso_sig与本地生成的数字签名是否一致,不一致则登录失败。
用户登录
在校验数字签名是否合法中数字签名校验成功后,根据请求参数的账号信息account(获取请求参数中的(6)account)或者其他附加参数转换本地用户信息(查询本地人员账号表),用本地的用户信息登录第三方系统系统。
地址跳转
用户登录成功后302跳转到创建服务通讯必要信息中的(1)redirect_uri回调地址。
V3系统配置
完成第三方系统的配置,小V看了之后,觉得这样的朋友一定要交呀!于是,拿出小本本开始记录这位新朋友的信息。
那么为了成功搭建起友谊的“桥梁”,小V也要做一些准备呢。
1、V3服务配置
(1)V3系统打开控制台
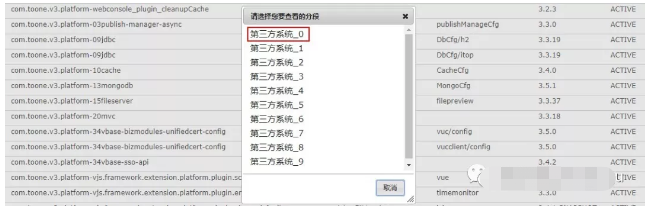
【system/console】,进入【系统维护】-->【配置管理】, 选中【VBase-单点登录】点击后面配置图标
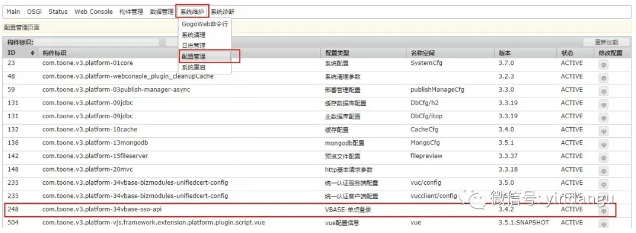
(2)选择其中一个第三方系统配置项(支持多个第三方系统)

(3)需改配置
bizSysId:
第三方业务系统标识,创建服务通讯必要信息中的(1)系统唯一标示
bizSysSecret:
第三方业务系统密钥。创建服务通讯必要信息中的(2)密钥
bizSysRequestUrl:
单点登录校验入口地址,创建服务通讯必要信息中的(3)单点登录校验的入口url
2、单点登录地址获取
开发平台API
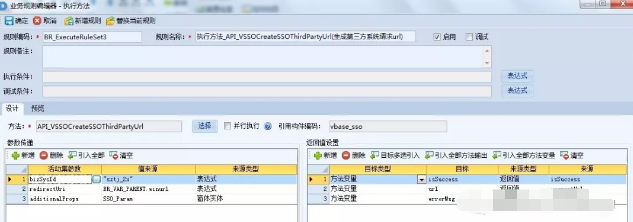
VBase在开发平台提供API,获取单点登录地址。
API所述构件vbase_sso
API构件方法编码:
API_VSSOCreateSSOThirdPartyUrl
输入参数说明
bizSysId:
业务系统标识
redirectUri:
单点登录成功后目标地址
additionalProps:
请求参数(附加参数)
代码API
引入构件com.toone.v3.platform-34vbase-sso-api-3.4.2
POM文件引用格式:
<dependency>
<groupId>com.toone.v3.platform</groupId>
<artifactId>34vbase-sso-api</artifactId>
<version>3.4.2 </version>
<type>bundle</type>
<scope>provided</scope>
</dependency>
调用方式:
获取VSSOManagerService:
VSSOServiceFactory.getVSSOManagerService()
调用Service方法:
createSSOThirdPartyUrl(bizSysId, redirectUri, additionalProps)
输入参数说明
bizSysId:
业务系统标识
redirectUri:
单点登录成功后目标地址
additionalProps:
请求参数(附加参数)
至此,就是本篇V百科的全部内容啦~希望大家看得开心,也希望本篇V百科能真正帮助到大家!关注公众号“银弹谷”了解更多知识哦!
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论