自动化阶梯封禁在 OctoMation自动化编排中 是如何实现的
文章目录
封IP, 在红蓝对抗、日常安全运营、hvv中都是最常见的防御手段,然而,人工封禁的方式存在着大量的工作量,其中包括情报关联、事件调查、规则判断、封禁、解封。如果有种方式能够更好、更快、更符合SOP流程的话,拿笔者认为,这种方式能够覆盖安全全场景,使安全事件能够在第一时间进行有效处理。
自动化阶梯封禁 整个剧本设计的难度在把所有的功能按照逻辑点进行子剧本拆分,具体来说有以下几个步骤:
1)事件分类
  a. 事件可以根据攻击方向进行分类,攻击方向一般都是 内到外、外到内、内到内、外到外。
    * 内到外:指的是内部网络向外部网络发起攻击,比如内网渗透到外网。
    * 外到内:指的是外部网络向内部网络发起攻击,比如外网入侵内网。
    * 内到内:指的是内部网络之间的攻击,比如内网内的恶意软件传播。
    * 外到外:指的是外部网络之间的攻击,比如两个不同网站之间的恶意竞争。每个攻击方向都做成一个剧本实现。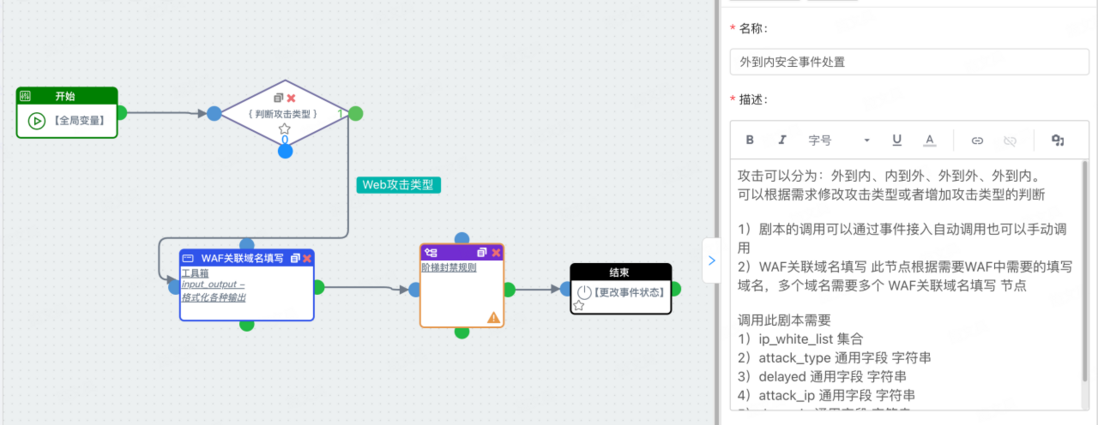

 2)情报获取
   a. 通过开源情报、商业情报等各种产品对IP信息进行情报分析,获取攻击者的地理位置、历史攻击记录等信息,为后续的封禁提供依据。
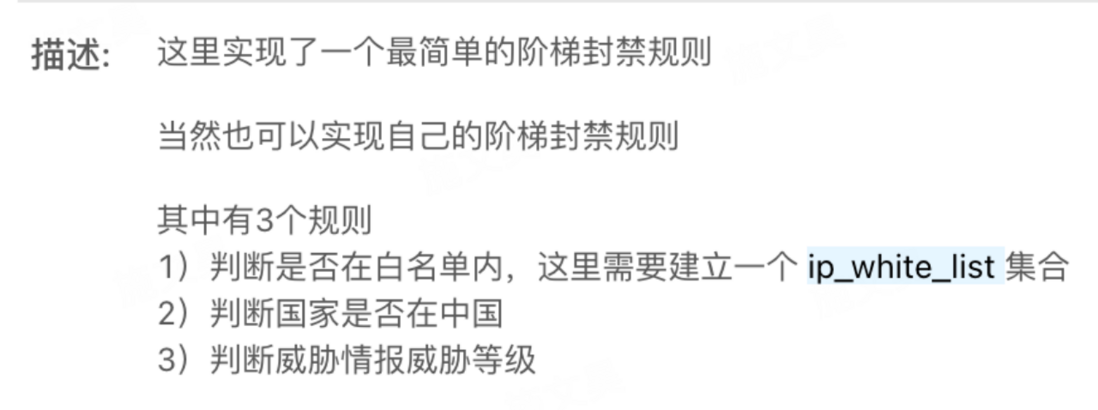
3)封禁规则
   a. 封禁规则这里是核心逻辑,不同规则有不同的封禁时间。可以设置复杂逻辑,甚至可以进行历史威胁统计分析后进行封禁。例如,可以根据攻击者的攻击频率、攻击时间、攻击目标等因素来设置不同的封禁时间,以达到最优的防御效果。
   b. 可以设置复杂逻辑,甚至可以进行历史威胁统计分析后进行封禁。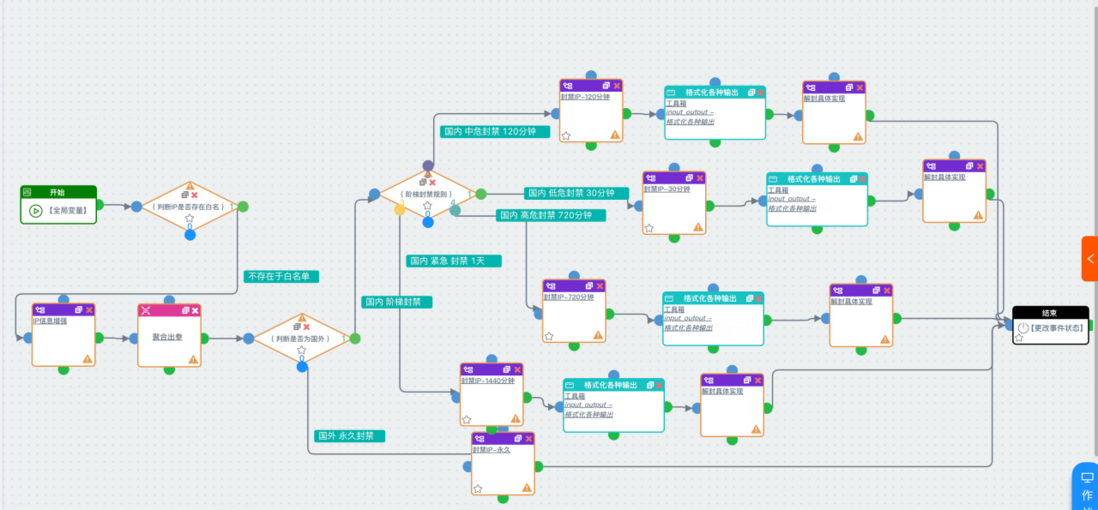
4)封禁处置
a. 封禁在防火墙或者WAF上执行,通过添加封禁规则或者黑名单等方式实现封禁。同时,也可以将封禁信息同步给其他安全设备,以实现协同防御。
5)定时解封
a. 这里我们使用剧本节点中的定时执行这个能力进行延时解封。例如,可以在凌晨时分进行解封,避免影响正常业务。同时,也可以根据实际情况进行手动解封,以应对一些特殊情况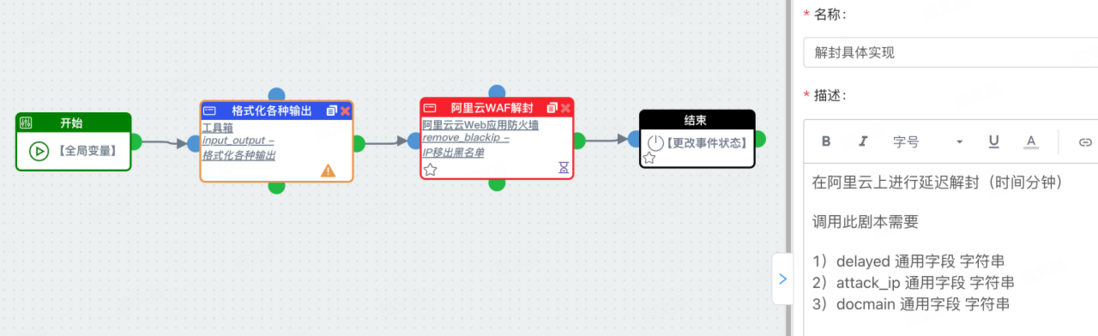
至此,自动化阶梯封禁已经实现,我们只需要在事件管理中配置一个事件类型绑定 XXX安全处置 剧本后在进行 事件接入 就可以实现自动化。
添加一个事件类型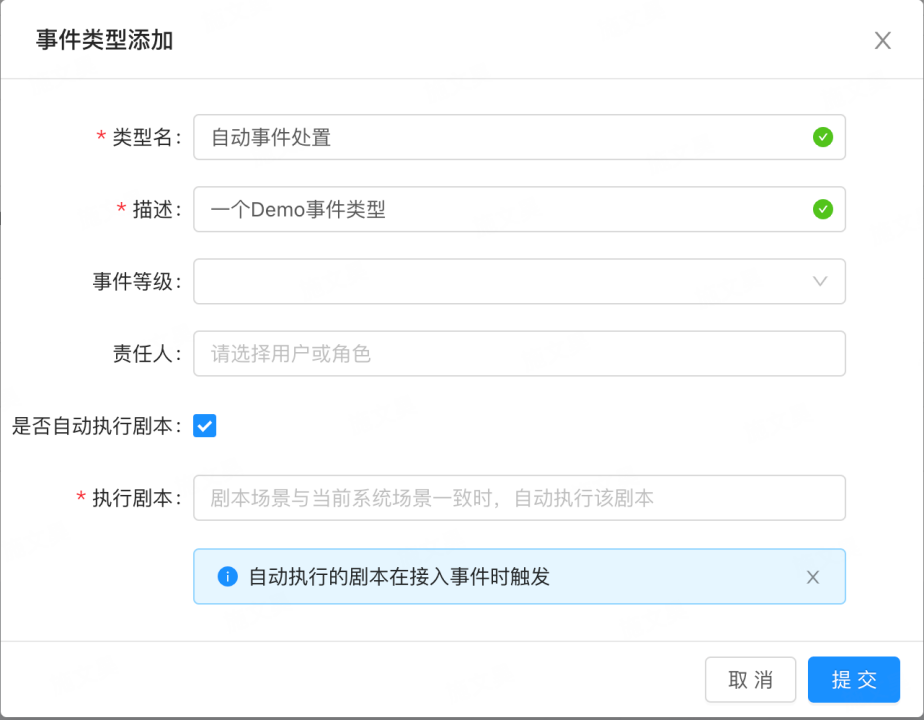
配置一个事件接入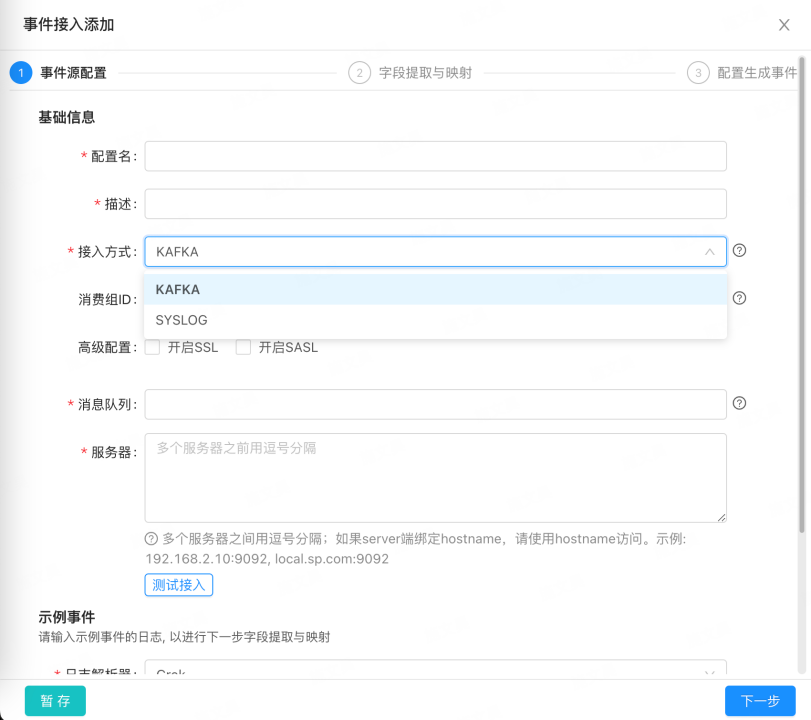
自动封禁我们就实现啦~敬请关注OctoMation的知识星球和GitHub,以获取更多信息。以上所提及的剧本、应用,均可随时进行下载和使用。
我们的GitHub (里面有小助手和群二维码哦):https://github.com/flagify-com/OctoMation
我们的知识星球
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论