burpsuit进行配合sql盲注入
文章目录
1、选择要盲注的url进行burp抓包: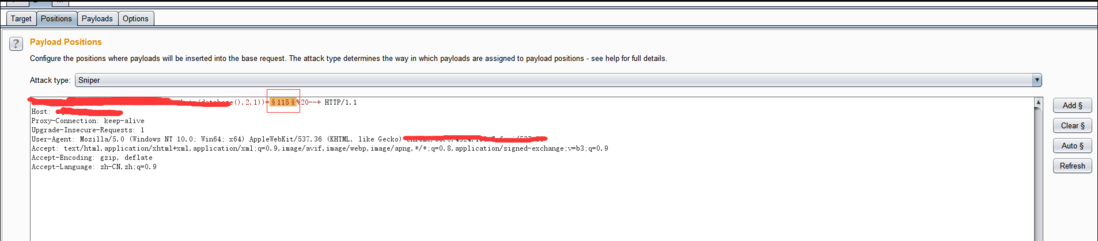
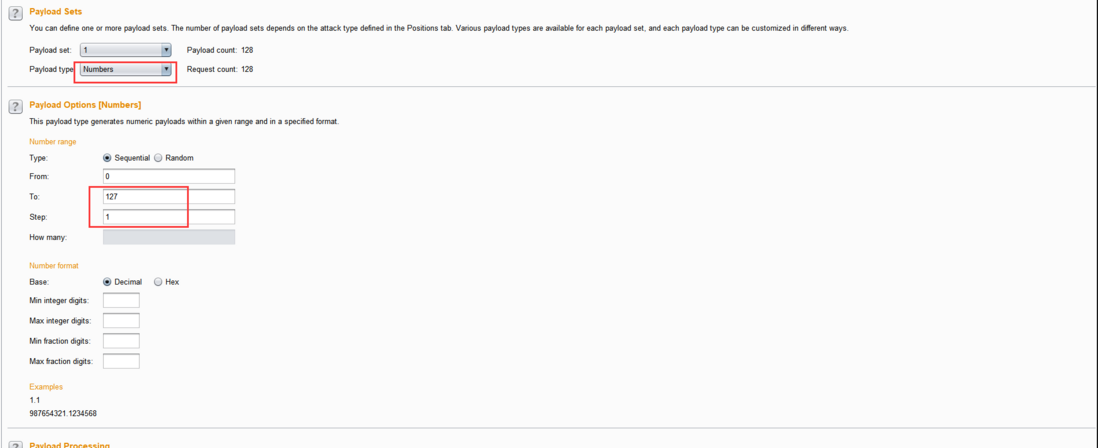
2、注入的内容用ASCII()函数进行转换成对应的ASCII值,才能进行此处的数字破解,类型为numebers,0-127范围内,步长为1:
3、不断修改substr()函数中数字位置,执行burp的attack,观察结果不一样的地方,此时ascii值为100,找到对应的值:
4、burp修改respose,之后点击forward,之后再页面返回的结果就是response的结果: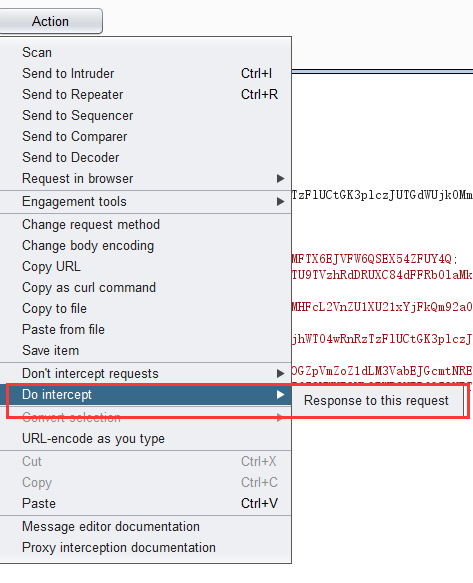
1、选择要盲注的url进行burp抓包:
2、注入的内容用ASCII()函数进行转换成对应的ASCII值,才能进行此处的数字破解,类型为numebers,0-127范围内,步长为1:
3、不断修改substr()函数中数字位置,执行burp的attack,观察结果不一样的地方,此时ascii值为100,找到对应的值:
4、burp修改respose,之后点击forward,之后再页面返回的结果就是response的结果:
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论