20.SpringSecurity-开发QQ登录(中)
文章目录
前言
上一节我们已经完成了下图的右半部分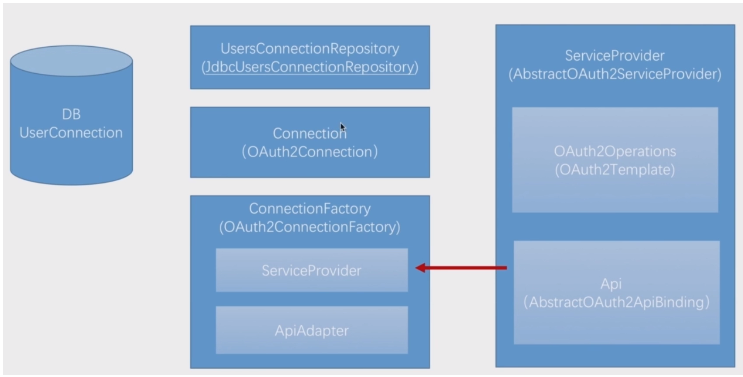
现在我们需要完成左半部分的ConnectionFactory
要构建ConnectionFactory我们需要2个东西,一个是ServiceProvider,另一个是ApiAdapter,ServiceProvider我们在上一节就已经讨论过了。现在我们讨论使用ApiAdapter
内容
1.创建实现ApiAdapter接口的QQAdapter
ApiAdapter泛型参数是:ApiAdapter需要适配的授权服务器的Api类型是什么?我们的例子中,适配的类型是QQ。
public class QQAdapter implements ApiAdapter<QQ> {
    /**
     * 测试qq的api是否可用,我们默认为true
     * @param qq
     * @return
     */
    @Override
    public boolean test(QQ qq) {
        return true;
    }
    /**
     * 让Connection和Api之间做一个适配
     * @param qq
     * @param connectionValues
     */
    @Override
    public void setConnectionValues(QQ qq, ConnectionValues connectionValues) {
        //1.获取Api信息
        QQUserInfo userInfo = qq.getUserInfo();
        //2.将用户信息值设置到connection中
        connectionValues.setDisplayName(userInfo.getNickname());
        connectionValues.setImageUrl(userInfo.getFigureurl_1());
        connectionValues.setProfileUrl(null);//qq是没有个人主页的
        connectionValues.setProviderUserId(userInfo.getOpenId());//授权服务方的用户id:这里指代qq的openId
    }
    @Override
    public UserProfile fetchUserProfile(QQ qq) {
        return null;
    }
    /**
     * 与:ProfileUrl类似,在某些社交网站才有这个概念,比如说微博,微博才可以
     *发一个message,发一个消息去更新微博;qq是没有时间线个个人主页的问题
     * 所以我们这里什么都不做:do nothing
     * @param qq
     * @param s
     */
    @Override
    public void updateStatus(QQ qq, String s) {
        //do nothing
    }
}
2.创建QQConnectionFactory
创建QQConnectionFactory继承OAuth2ConnectionFactory:
public class QQConnectionFactory extends OAuth2ConnectionFactory<QQ> {
    /**
     * 把我们之前ServiceProvider提供的信息传给ConnectionFactory即可
     * @param providerId
     * @param appId
     * @param appSecret
     */
    public QQConnectionFactory(String providerId,String appId,String appSecret) {
        super(providerId, new QQServiceProvider(appId,appSecret), new QQAdapter());
    }
}
3.创建SocialConfig
Connection我们不用创建,我们用ConnectionFactory就可以操作实现。我们需要把qq的账号信息和我们的业务系统信息进行关联,我们需要使用 JdbcUsersConnectionRepository去操作,JdbcUsersConnectionRepository是SpringSecurity已经提供了的。我们只需要做一个配置即可。
@Configuration
@EnableSocial//启用SpringSocial的功能
public class SocialConfig extends SocialConfigurerAdapter {

    @Autowired
    private DataSource dataSource;

    @Override
    public UsersConnectionRepository getUsersConnectionRepository(ConnectionFactoryLocator connectionFactoryLocator) {
        //connectionFactoryLocator会自动从父类的getUsersConnectionRepository传进来,
        // 这个类是根据接入的服务提供方不同,其有不同的值
        //TextEncryptor会把你插入到数据库里面的数据进行加解密:我们这里使用: Encryptors.noOpText()-不做加解密
        return new JdbcUsersConnectionRepository(dataSource,connectionFactoryLocator, Encryptors.noOpText());
    }
}
在上面我们需要有一个sql文件,用作操作。我们点击JdbcUsersConnectionRepository进去,然后找到对应额脚本。

注意:UserConnection是不能变得,但是可以添加前缀:yxm,则为:yxm_UserConnection 此时我们的配置也需要改动:不能直接new JdbcUsersConnectionRepository 然后返回了。
@Configuration
@EnableSocial//启用SpringSocial的功能
public class SocialConfig extends SocialConfigurerAdapter {
    @Autowired
    private DataSource dataSource;

    @Override
    public UsersConnectionRepository getUsersConnectionRepository(ConnectionFactoryLocator connectionFactoryLocator) {
        //connectionFactoryLocator会自动从父类的getUsersConnectionRepository传进来,
        // 这个类是根据接入的服务提供方不同,其有不同的值
        //TextEncryptor会把你插入到数据库里面的数据进行加解密:我们这里使用: Encryptors.noOpText()-不做加解密
        JdbcUsersConnectionRepository repository = new JdbcUsersConnectionRepository(dataSource, connectionFactoryLocator, Encryptors.noOpText());
        repository.setTablePrefix("yxm_");
        return repository;
    }
}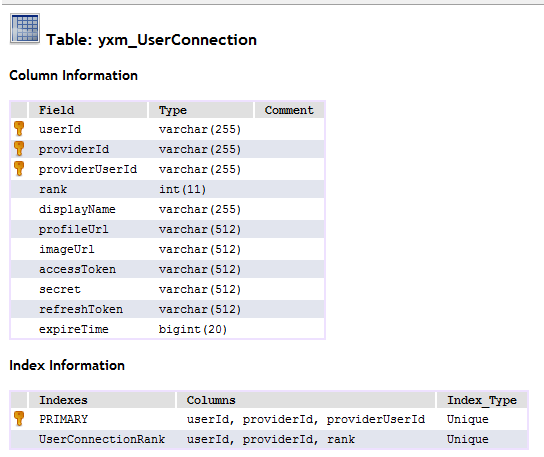
上面 userId:指代我们业务系统id
providerId:指代我们qq应用id
providerUserId:指代我们qq应用的用户id
其3个一起组成了一个联合索引主键
4.修改MyUserDetailsService
Spring Social在做登录校验的时候与Spring Security的UserDetailService类似也提供了一个SocialUserDetailsService,他提供了一个类似的方法:loadUserByUserId:
- loadUserByUsername:是表单登录时候用的,传的使用表单中用户登录的用户名。
- loadUserByUserId:是在社交登录时候用的,传进来的是Spring Social根据社交网站他的用户的openid来查出来的userId,这里面的userId不一定是业务系统的userId,只要是一个一个唯一的就行。
MyUserDetailsService实际上是业务系统提供的,只有业务系统才知道如何根据用户名去数据库查询到用户信息,我们将其挪动放到spring-security-demo下面

其对应代码为:
@Component
public class MyUserDetailsService implements UserDetailsService, SocialUserDetailsService {
    private Logger logger = LoggerFactory.getLogger(getClass());
    @Autowired
    private PasswordEncoder passwordEncoder;
    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        //返回一个实例对象,我们使用spring-security自带的User
        logger.info("表单登录 用户名:[{}]",username);
        //根据用户名查找用户信息
        //根据查找到的用户信息判断用户是否被冻结:我们用7个参数的构造方法
       // new User(username,"123456", AuthorityUtils.commaSeparatedStringToAuthorityList("admin"))
        //创建一个用户被锁定账号
        return buildUser(username);
    }

    @Override
    public SocialUserDetails loadUserByUserId(String userId) throws UsernameNotFoundException {
        logger.info("qq登录 用户Id:[{}]",userId);
        return buildUser(userId);
    }

    private SocialUserDetails buildUser(String userId){
        // 根据用户名查找用户信息
        //根据查找到的用户信息判断用户是否被冻结
        String password = passwordEncoder.encode("123456");
        logger.info("数据库密码是:"+password);
        return new SocialUser(userId, password,
                true, true, true, true,
                AuthorityUtils.commaSeparatedStringToAuthorityList("admin"));
    }
}
5.配置处理
5.1 QQProperties
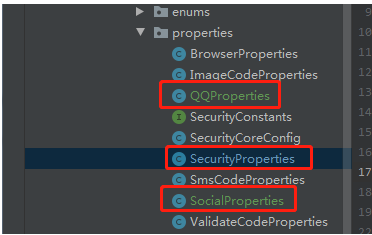
我们上面做完之后,还需要一些配置:我们在核心工程core里面加一些属性配置类: 创建QQProperties:
public class QQProperties extends SocialProperties {

    private String providerId = "qq";

    public String getProviderId() {
        return providerId;
    }

    public void setProviderId(String providerId) {
        this.providerId = providerId;
    }
}
5.2 SocialProperties
我们在QQProperties再封装一个类:SocialProperties,将QQProperties作为其一个属性,然后将SocialProperties放到SecurityProperties
public class SocialProperties {
    private QQProperties qq = new QQProperties();
   //setter getter
}
5.3 SecurityProperties
//此类读取配置文件里所有以yxm.security开头的配置
@ConfigurationProperties(prefix = "yxm.security")
public class SecurityProperties {
    //其中yxm.security.browser开头的配置否会读取到BrowserProperties中
    private BrowserProperties browser = new BrowserProperties();

    private ValidateCodeProperties code = new ValidateCodeProperties();

    private SocialProperties social =  new SocialProperties();
    //getter setter
}
6.QQAutoConfig
我们在QQConnectionFactory使用下面3个配置进行关联:
@Configuration
/**
 * 我们这里配置的是QQ的连接工厂,那么只有在我们的系统里面只有配置了appId、appSecret时候我们才希望
 * 此配置生效;没有配置了appId、appSecret时候,此配置不起作用
 */
@ConditionalOnProperty(prefix = "yxm.security.social.qq",name = "app-id")
public class QQAutoConfig extends SocialAutoConfigurerAdapter {
    @Autowired
    private SecurityProperties securityProperties;
    @Override
    protected ConnectionFactory<?> createConnectionFactory() {
        QQProperties qqProperties = securityProperties.getSocial().getQq();
        return new QQConnectionFactory(qqProperties.getProviderId(),qqProperties.getAppId(),qqProperties.getAppSecret());
    }
}
注意:
@ConditionalOnProperty(prefix = "yxm.security.social.qq",name = "app-id")我们这里配置的是QQ的连接工厂,那么只有在我们的系统里面只有配置了appId、appSecret时候我们才希望此配置生效;没有配置了appId、appSecret时候,此配置不起作用
我们在spring-security-demo里面的application-yml配置上:
yxm:
  security:
     social:
       qq:
         app-id: xxxxx
         app-secret: xxxxx
7.配置SpringSocial到应用的spring-security配置链路中去
我们还有一个最关键的没有配置:SpringSocial过滤器配置到SpringSecurity过滤器链中
7.1 SocialConfig配置
我们配置spring-security-core里面的SocialConfig
@Configuration
@EnableSocial//启用SpringSocial的功能
public class SocialConfig extends SocialConfigurerAdapter {
    @Autowired
    private DataSource dataSource;
    @Override
    public UsersConnectionRepository getUsersConnectionRepository(ConnectionFactoryLocator connectionFactoryLocator) {
        //connectionFactoryLocator会自动从父类的getUsersConnectionRepository传进来,
        // 这个类是根据接入的服务提供方不同,其有不同的值
        //TextEncryptor会把你插入到数据库里面的数据进行加解密:我们这里使用: Encryptors.noOpText()-不做加解密
        JdbcUsersConnectionRepository repository = new JdbcUsersConnectionRepository(dataSource, connectionFactoryLocator, Encryptors.noOpText());
        repository.setTablePrefix("yxm_");
        return repository;
    }

    @Bean
    public SpringSocialConfigurer mySocialConfig(){
      return new SpringSocialConfigurer();
    }
}
7.2 spring-security-web
我们在spring-security-web下的安全配置里面去引用在core里面的配置,类似于我们引用短信/验证码模块的配置。
@Configuration
public class WebSecurityConfig extends AbstractChannelSecurityConfig {

    @Autowired
    private ValidateCodeSecurityConfig validateCodeSecurityConfig;//验证码过滤器配置

    @Autowired
    private SmsCodeAuthenticationSecurityConfig smsCodeAuthenticationSecurityConfig; //短信验证码授权配置

    @Autowired
    private SpringSocialConfigurer mySocialSecurityConfig;

    @Autowired
    private UserDetailsService userDetailsService;

    @Autowired
    private SecurityProperties securityProperties;

    @Autowired
    private DataSource dataSource;

    @Bean
    public PasswordEncoder  passwordEncoder(){
        return new BCryptPasswordEncoder();
    }

    @Bean
    public PersistentTokenRepository persistentTokenRepository(){
        JdbcTokenRepositoryImpl tokenRepository = new JdbcTokenRepositoryImpl();
        //
        //因为是Jdbc操作,所以我们需要注入数据源:org.springframework.jdbc.core.support.JdbcDaoSupport
        //tokenRepository继承org.springframework.jdbc.core.support.JdbcDaoSupport
        tokenRepository.setDataSource(dataSource);
        System.out.println("PersistentTokenRepository--dataSource:>dataSource");
        //tokenRepository.setCreateTableOnStartup(true);//系统启动的时候创建:CREATE_TABLE_SQL表
        return tokenRepository;

    }
    /**
     * 定义web安全配置类:覆盖config方法
     * 1.参数为HttpSecurity
     */
    @Override
    protected void configure(HttpSecurity http) throws Exception {
        applyPasswordAuthenticationConfig(http);

         http.apply(validateCodeSecurityConfig)
                .and()
             .apply(smsCodeAuthenticationSecurityConfig)
                .and()
             .apply(mySocialSecurityConfig)//配置第三方social
                 .and()
             .rememberMe()
                .tokenRepository(persistentTokenRepository())
                .tokenValiditySeconds(securityProperties.getBrowser().getRememberMeSeconds())//配置token失效秒数
                .userDetailsService(userDetailsService)
                .and()
             .authorizeRequests()
                .antMatchers(
                        SecurityConstants.DEFAULT_UNAUTHENTICATION_URL,
                        SecurityConstants.DEFAULT_LOGIN_PROCESSING_URL_MOBILE,
                        securityProperties.getBrowser().getLoginPage(),
                        SecurityConstants.DEFAULT_VALIDATE_CODE_URL_PREFIX+"/*")
                 .permitAll()
                 .anyRequest()
                 .authenticated()
                 .and()
                 .csrf().disable();
    }
}
7.3 web前端
社交登录
<h3>社交登录</h3>
<a href="/auth/qq">QQ登录</a>
解释:
- "/auth/qq"中的/auth指代的是以:/auth开头的都会被:SocialAuthenticationFilter拦截
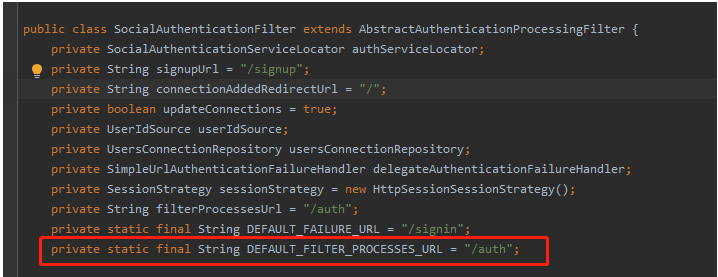
- "/auth/qq"中的qq是什么?qq是我们提供的providerId

8.测试
我们启动三方应用spring-security-demo服务:

我们点击QQ登录进去: 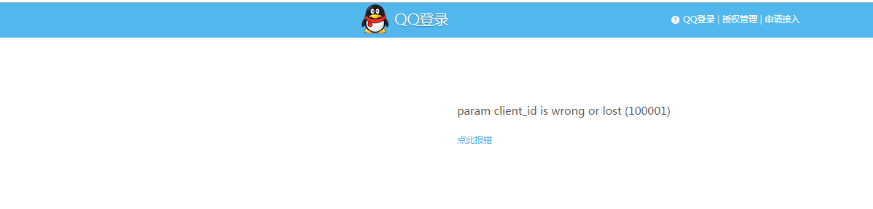
以上我们完成了基本的QQ登录开发。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论