浏览器的同源策略(跨域)
文章目录
同源策略
- ajax请求时,浏览器要求当前网页和server必须同源(安全)
- 同源:协议、域名、端口三者必须一致
加载图片,css,js可无视同源策略
<img src="跨域的图片地址"/>
<link href="跨域的css地址"/>
<script src="跨域的js地址"></script>
js跨域的原因:关闭会容易受到XSS和CSRF的攻击
js跨域方案
1、js可以解决使用jsonp进行跨域
2、通过修改document.domain来跨子域
3、使用window.name来进行跨域
4、window.postMessage进行跨域
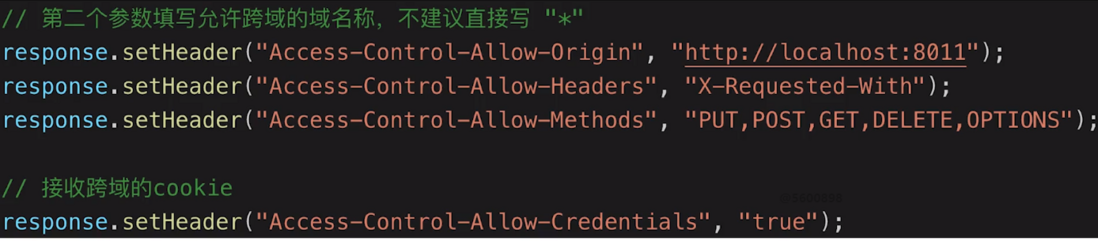
5、通过CORS进行跨域
6、代理跨域
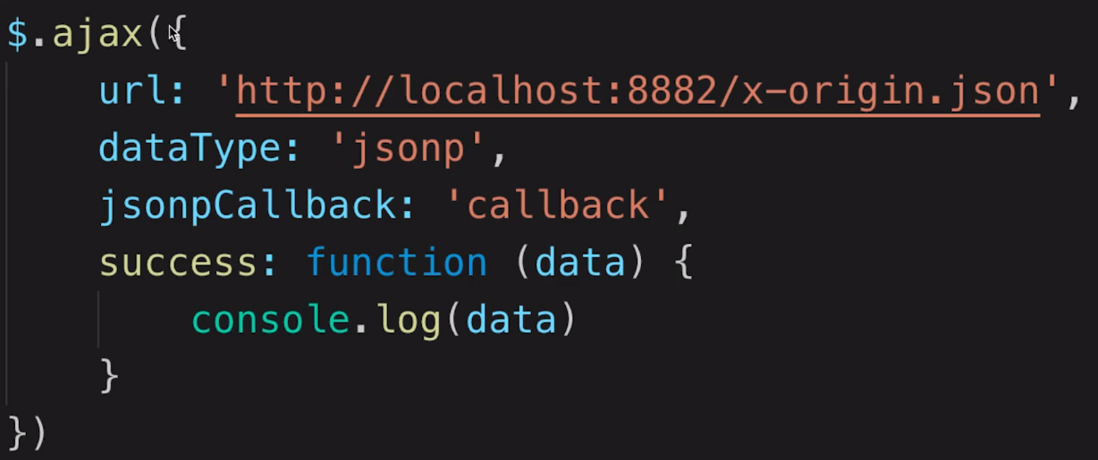
通过jQuery实现jsonp
CORS-服务器设置http-header
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论