Jenkins基于jobs为不同用户授权
文章目录
Jenkins中的安全矩阵授权类型只能基于全局为用户或用户组赋权,若要满足多个技术团队同时使用,针对不同的用户为其开放相应jobs的所需权限,可以安装插件 "Role-based Authorization Strategy" 来实现
- 插件安装完成后在安全配置里选择授权方式为Role-based Strategy

进入到“系统管理” → “Manage and Assign Roles” → “Manage Roles”
- 按需添加全局角色(最小权限为全部的read,否则登录后看不到任何jobs)
- 添加项目角色,“Role to add”处填写项目名称,Pattern处可正则匹配jobs名称(如
dev.*可匹配所有dev开头的jobs),若Jenkins中有目录分层,则此处需匹配最外层

- 再到 “Assign Roles”页面
可看到刚刚创建的各个角色,按需添加用户或组即可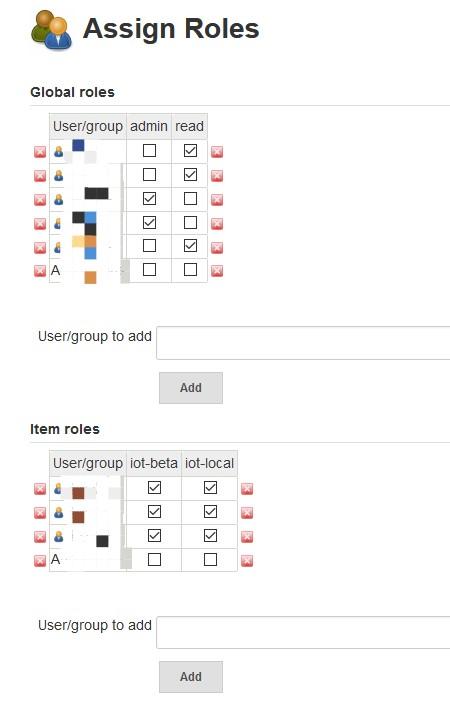
至此已完成针对部分jobs为用户授权的配置,上图“item roles”中勾选iot-beta和iot-local的用户登录Jenkins,仅显示名称为iot-beta和iot-local开头的jobs
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论