AWS S3权限配置
文章目录
1. 创建/查看子账户
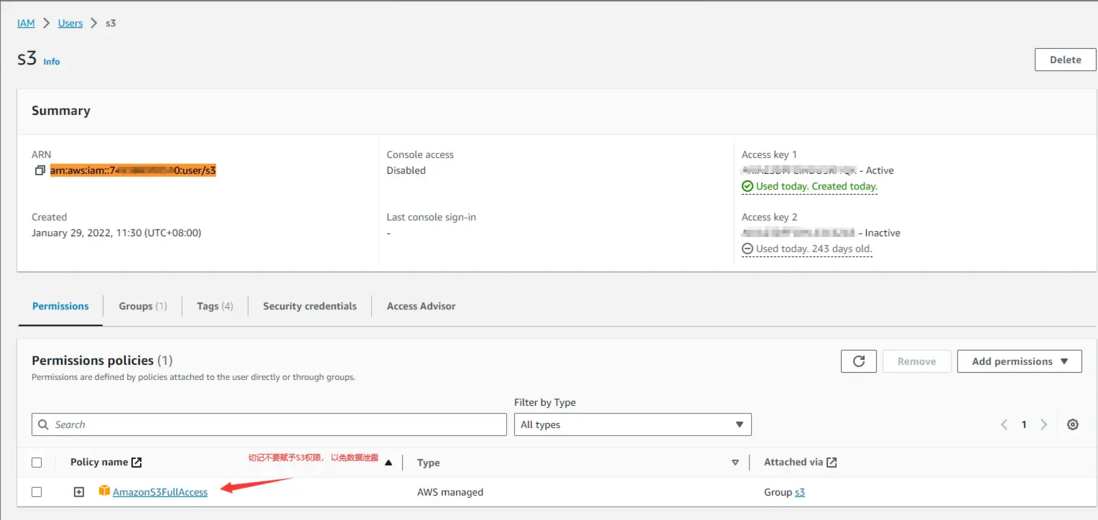
1.1. 找到ARN复制
1.2. 切记不要赋予用户AmazonS3FullAccess权限, 不要给用户所有bucket的权限
2. 创建/查看S3 Bucket并配置权限
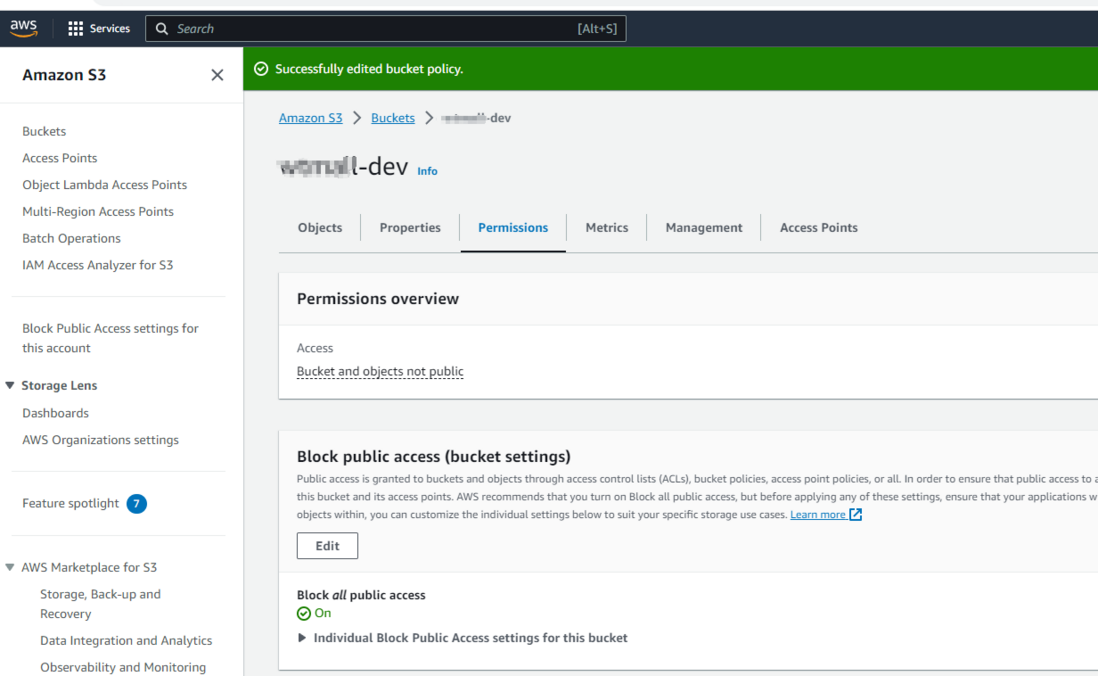
2.1. Block all public accecss, 禁止所有公开访问
2.2. 编辑Bucket policy
将权限赋予指定用户
{
    "Version": "2012-10-17",
    "Id": "S3PolicyId1",
    "Statement": [
        {
            "Sid": "statement1",
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::{UserID}:user/{用户名}"  // 填入ARN
            },
            "Action": "s3:GetObject",  // 也可以配置s3:*, 给与完全权限
            "Resource": "arn:aws:s3:::{bucket名称}/*"   // 指定Bucket
        }
    ]
}
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论