Linux系统http防盗链
文章目录
防盗链:只允许某些域名请求来源才可以访问
首先在正规的机器上设置虚拟主机
安装httpd
修改配置文件

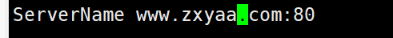
设置虚拟主机


编辑虚拟主机的配置文件
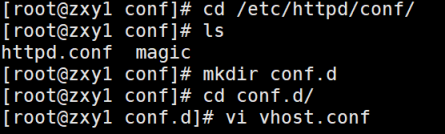
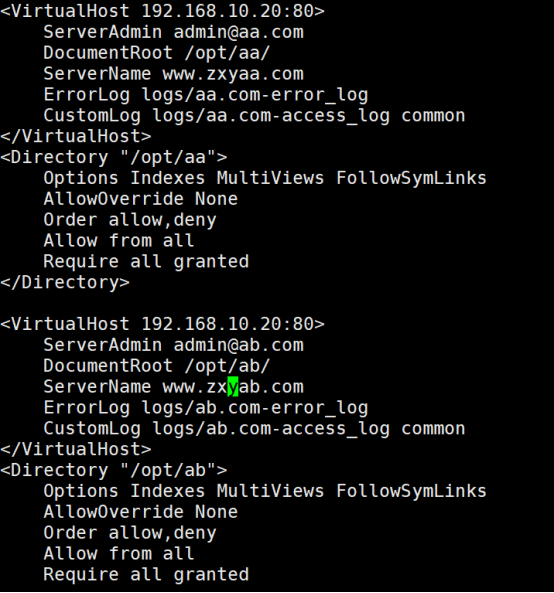
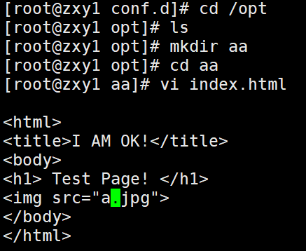
编辑网站的配置
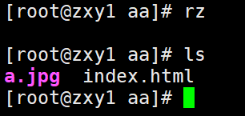
上传图片

启动服务测试是否成功
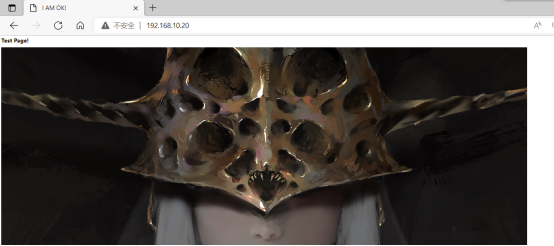
启动成功
启动盗版网站的机器
安装httpd

修改配置文件

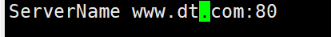
设置盗版网页配置文件

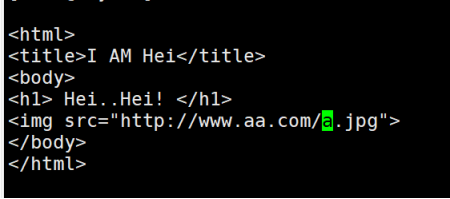
设置主机host文件

启动盗版的服务
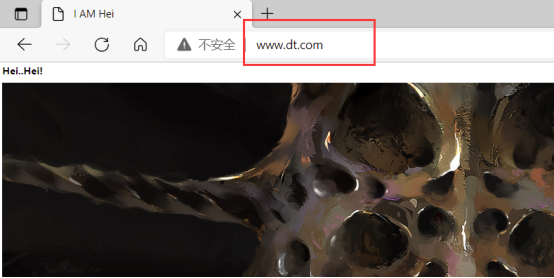
盗版网站盗图成功了
下面设置防盗链
检查源主机是否安装了防盗链的模块

在配置文件中添加防盗链模块

下面在配置中的设置防盗链属性
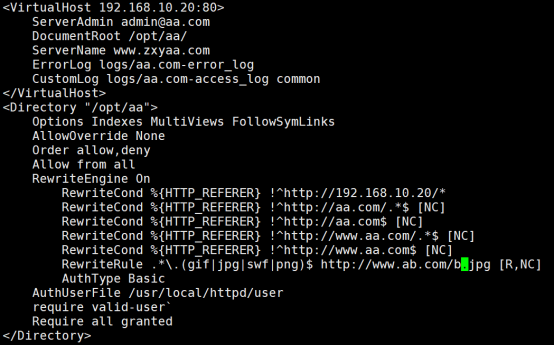
设置/opt/ab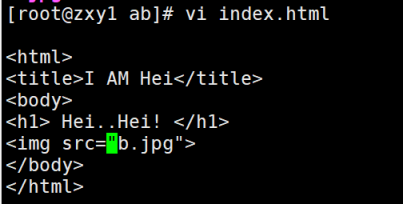
重启源主机服务
systemctl stop httpd
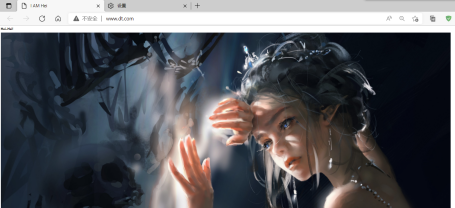
systemctl start httpd 盗版网站成功访问到正规的防盗链网站上
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论