如何用FreeSSL申请免费ssl证书
文章目录
ssl证书
相关网站
简述
总所周知https是在http协议的基础上加上了ssl层,来建立一个信息安全的通道,来保证数据传输的安全,并确认网站的真实性。而这个过程可以简述为是客户端先向服务器端索要公钥,然后用公钥加密信息,服务器收到密文后,用自己的私钥解密。这里的公钥就是CA证书。也是我们今天要讲的内容。用FreeSSL申请免费的证书。
申请流程
1.下载KeyManager
点击KeyManager,到KeyManager官网下载软件。并安装。KeyManager是一个证书管理器,可以同时管理并查看多个证书的信息。
2.注册登录
注册并登录FreeSSL账号 
3.确认申请信息
打开FreeSSL官网,首页即可创建证书,这里我们选择TRUSTAsia作例子。点击创建之后会进一步选择细项。 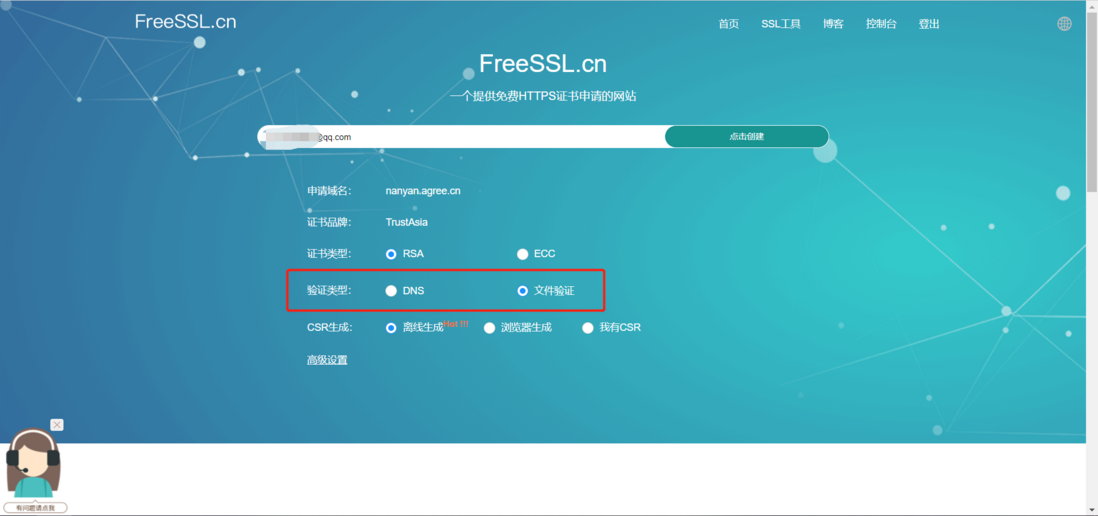
这里可以选中证书的验证方式,分为DNS验证和文件认证。这里用文件认证作例子。简单说明一下区别,DNS认证就是在DNS系统里插入一条TXT信息,组织会去验证有没有这条信息,如果有就通过验证。文件验证就是在域名下静态代理一个文件,文件内容是组织规定的。组织通过http或https请求去尝试获得这个文件内容,如果符合则通过。
4.证书认证
点击完第三步的操作之后,浏览器会提示要求打开KeyManager。 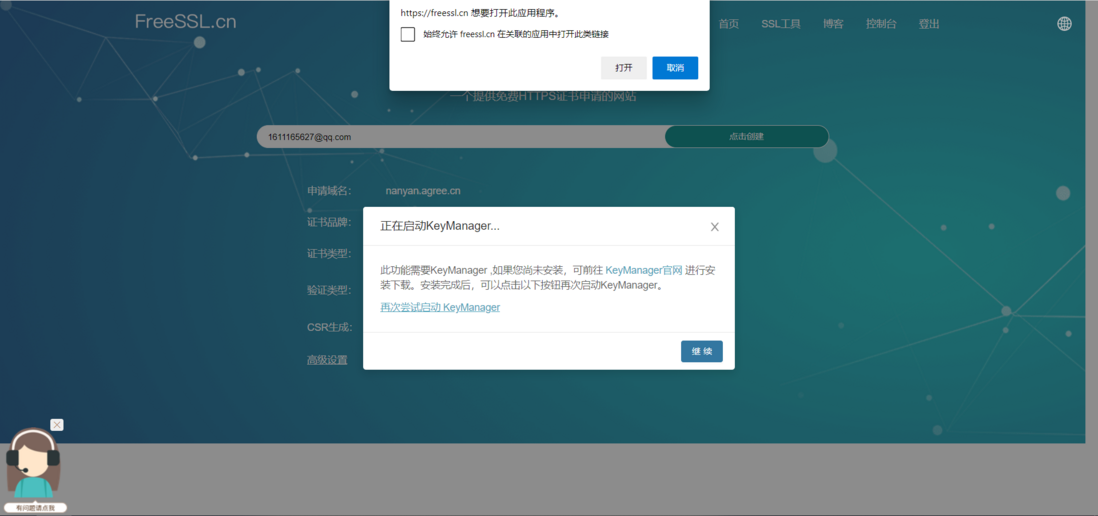
打开之后会出现以下界面 
返回浏览器点击继续,出现以下界面 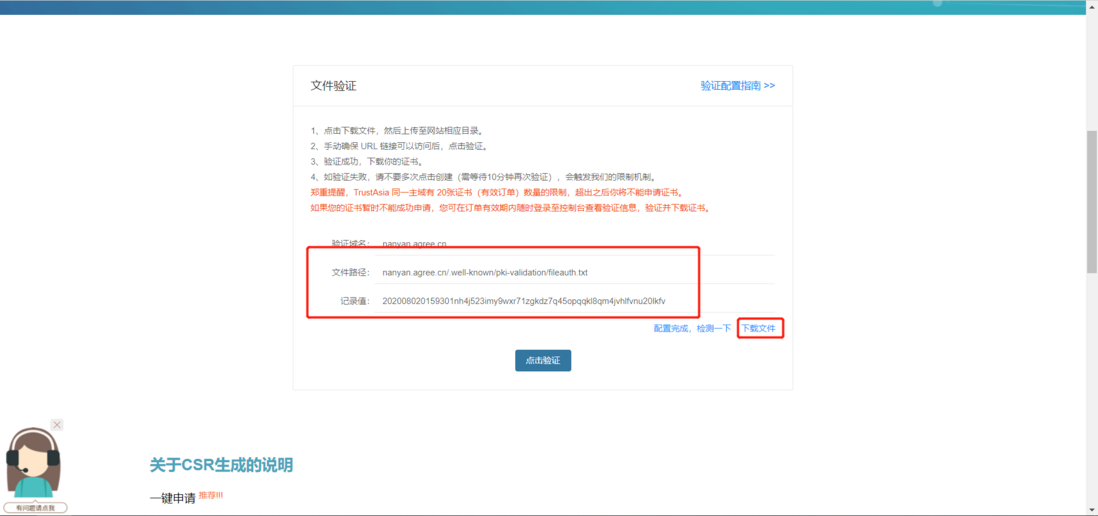
这里说明一下,文件路径就是组织会访问的路径,我们需要把文件静态代理到这个地址下。而记录值就是这个文件的内部。这里如果不想自己创建这个文件的话,可以点击下载文件直接下载。如果是自己创建的话,文件格式必须是UTF-8。
配置完之后点一下,配置完成,检测一下。出现以下界面,注意这个需要选择自己的验证方式,这里以文件检测为例。 
检测结果会在下方显示,3个服务器中只要有一个通过即代表通过检测了。
5.获得证书
返回浏览器上一页,点击点击验证。通过之后证书信息就会出现在KeyManager下。
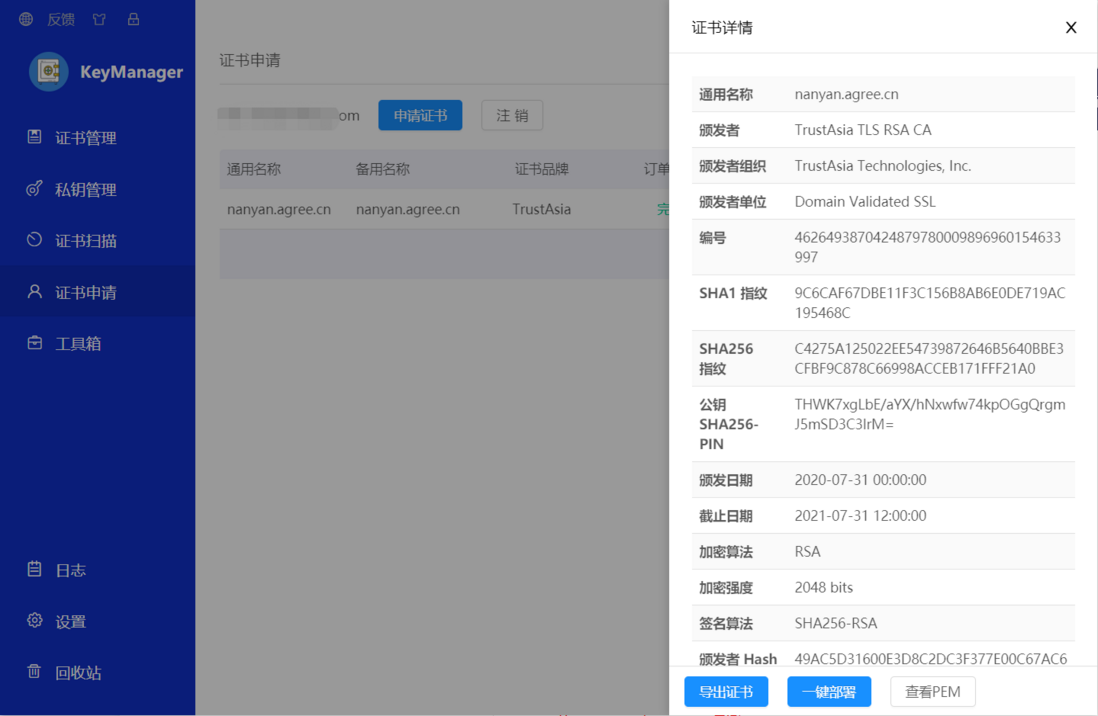
点击导出证书,按自己的网页部署方式选择即可。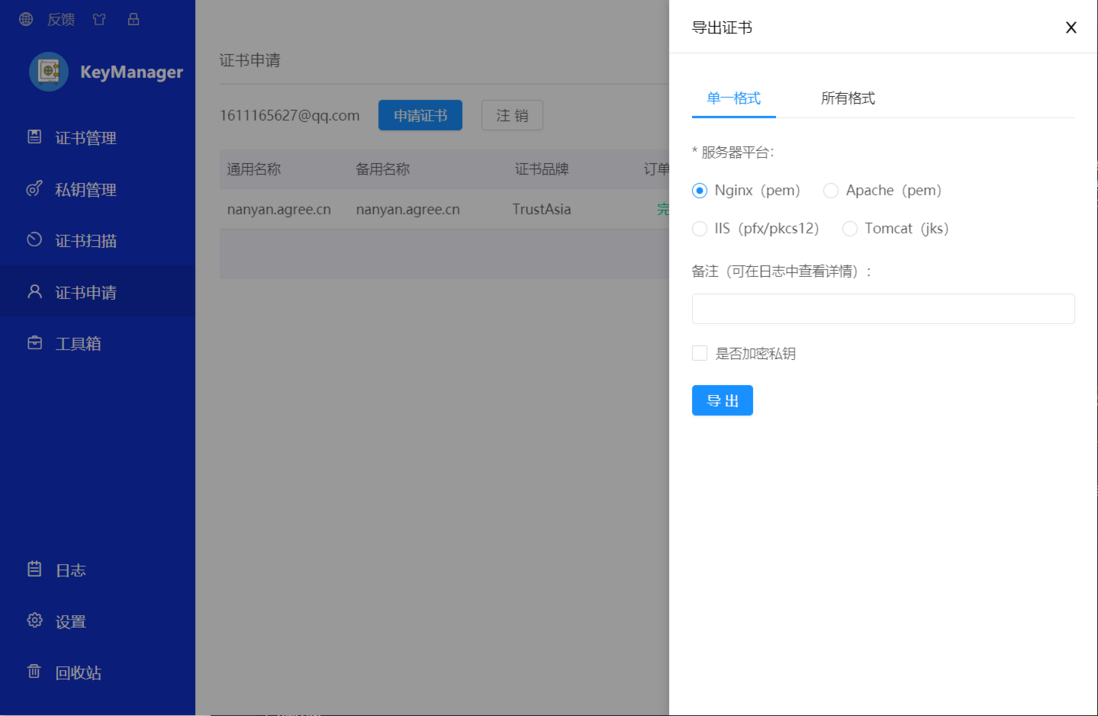
踩坑记录
本人用nginx来部署页面,在过程中遇到了几个坑。大家可以参考一下。
1.确认静态文件路径是否允许访问
假如nginx配置文件很庞大,有可能会出现,路径被屏蔽的情况。
// 这里一个权限更高的配置,拦截了访问路径。所以要在子路径配置下加上`allow all`。
location ~ /\.{
        deny all;
}
location ~ /.well-known {
    allow all;
}
2.避免一些防御配置把请求拦截
平时我们可能会在nginx中添加一些配置,来阻止爬虫等非正常访问。在证书检测时,由于请求是由组织的机器人发起的。有可能会被拦截,所有建议先把拦截停一下再检测。
3.不明原因,可以尝试改用https
在nginx配置完之后,我尝试用浏览器直接访问,可以拿到文件。可是在freessl检测时一直没有通过。查看nginx日志,发现所有由他们发起的请求都返回了504。试过了所有操作之后,没办法。尝试一下把nginx改成https。居然通过了。具体原因是什么还不清楚。如果大家也遇到了可以试一下改用https。
server {
    listen       443 ssl;
    .....
}
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论