spring security oAuth2
文章目录
spring secutity配置要点
WebSecurityConfig配置几大要素
UserDetailsService,密码编码器,安全拦截机制
@EnableWebSecurity
public class WebSecurityConfig extends WebSecurityConfigurerAdapter {
//    @Override
//    protected void configure(AuthenticationManagerBuilder auth) throws Exception {
//        super.configure(auth);
//    }
 /** * //定义用户信息服务
 * @return
 */
 @Bean
 public UserDetailsService userDetailsService(){
        InMemoryUserDetailsManager manager = new InMemoryUserDetailsManager();
        manager.createUser(User.withUsername("zhangsan").password("123").authorities("p1").build());
        manager.createUser(User.withUsername("lisi").password("456").authorities("p2").build());
        return manager;
    }
    /**
 * //密码编码器
 * @return
 */
 @Bean
 public PasswordEncoder passwordEncoder(){
        return NoOpPasswordEncoder.getInstance();
    }
    //安全拦截机制(最重要)
 @Override
 protected void configure(HttpSecurity http) throws Exception {
        //super.configure(http);
 http.authorizeRequests()
                .antMatchers("/r/r1").hasAuthority("p1")
                .antMatchers("/r/r2").hasAuthority("p2")
                .antMatchers("/r/**").authenticated()//所有/r/**的请求必须认证
 .anyRequest().permitAll() //除了/r/** 其他请求都可以访问
 .and()
                .formLogin()//允许表单登录
 .successForwardUrl("/login-success");//自定义登录成功路由
 }
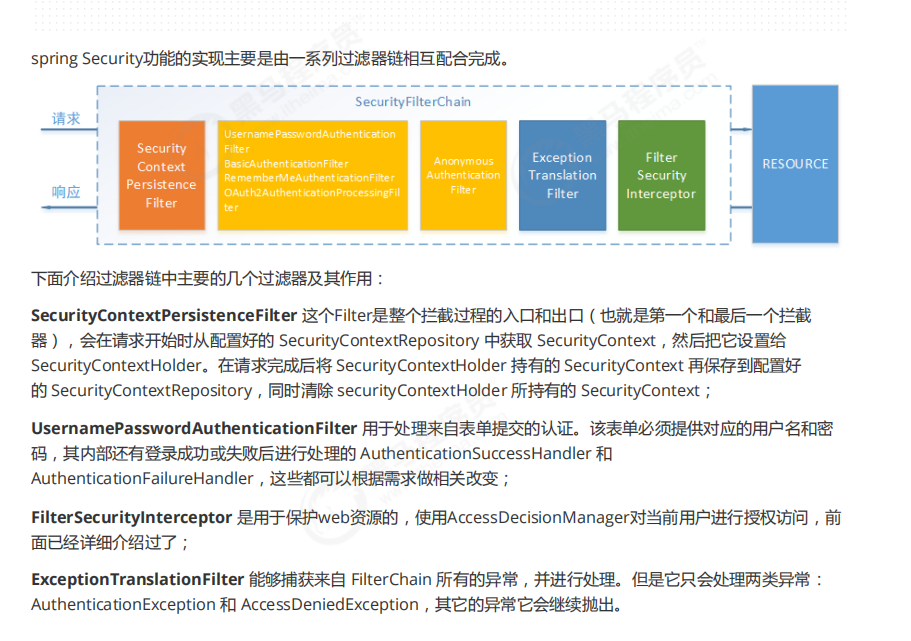
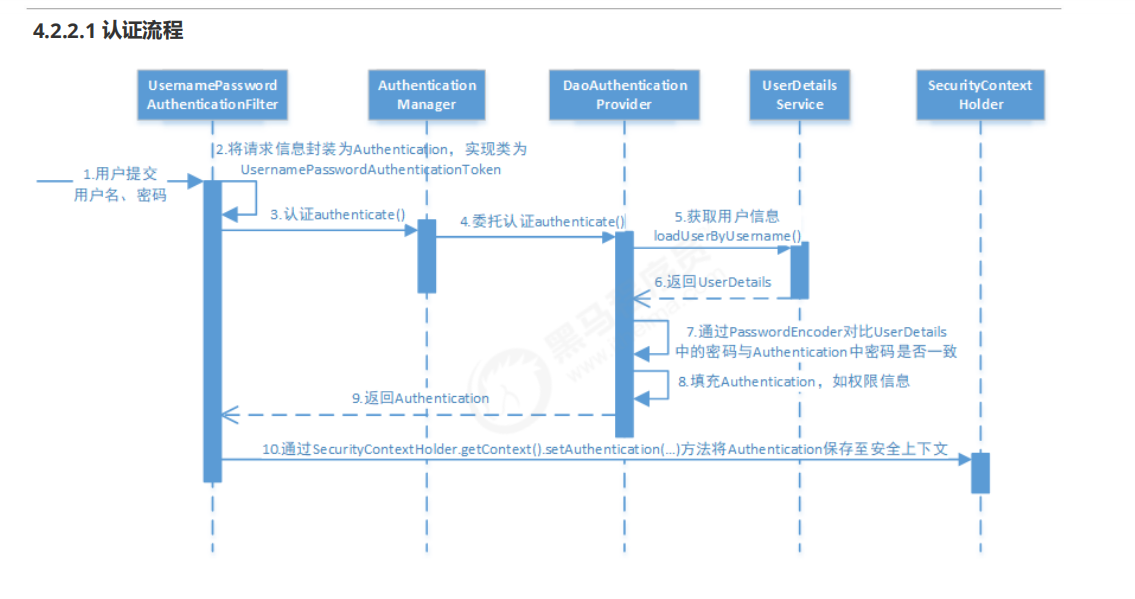
spring secutity认证授权的原理
经过一系列filter交给认证管理器(AuthenticationManager)和决策管理器 (AccessDecisionManager)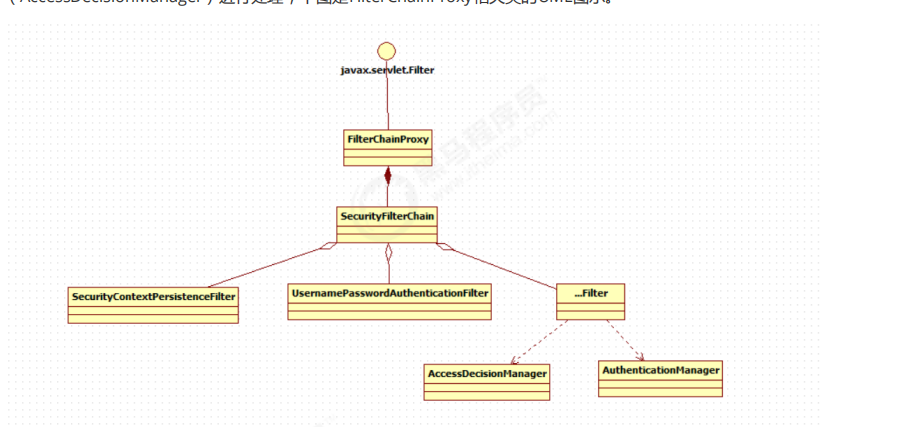
spring security oauth2配置
概述
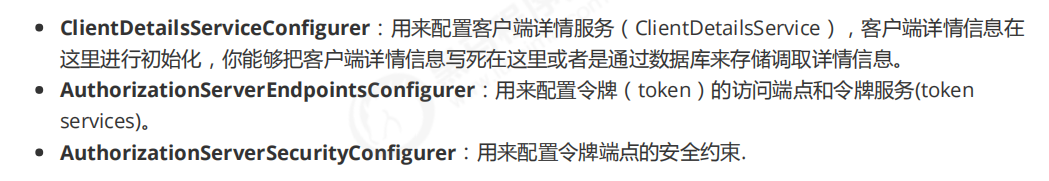
授权服务配置总结:授权服务配置分成三大块,可以关联记忆。
(客户端详情)既然要完成认证,它首先得知道客户端信息从哪儿读取,因此要进行客户端详情配置。
(令牌访问端点约束和令牌服务)既然要颁发token,那必须得定义token的相关endpoint,以及token如何存取,以及客户端支持哪些类型的 token。
(令牌端点安全约束)既然暴露除了一些endpoint,那对这些endpoint可以定义一些安全上的约束等
客户端服务
内存方式的配置

令牌访问端点以及令牌服务的配置
要配置的项
authenticationManager //认证管理器,这个在WebSecurityConfig里边配置
如果要使用密码模式,必须要配置
令牌端点安全约束
授权码模式
请求获取token
请求失败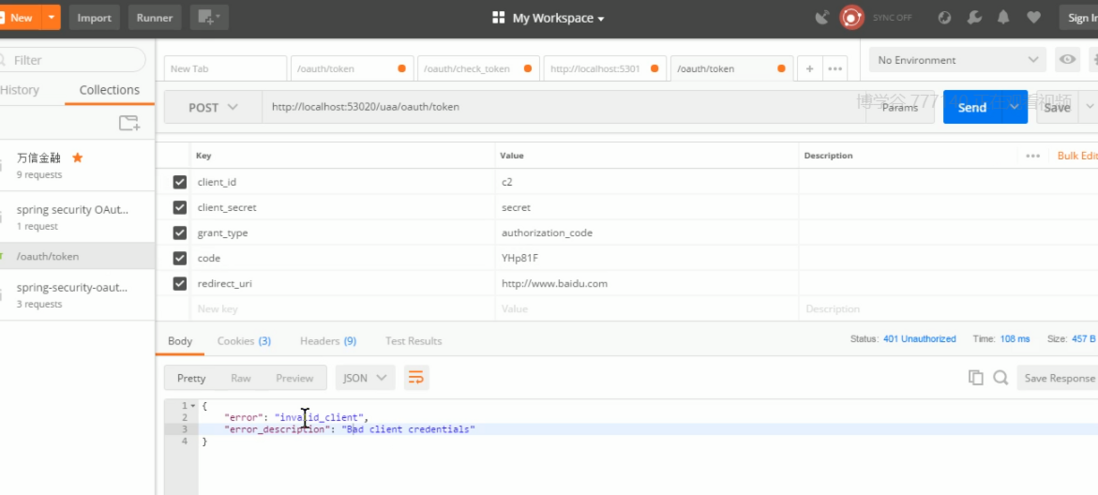
简化模式
针对没有服务端的单页面应用
简化模式请求结果,通过前端的方式来传
密码模式
同意泄露客户端的信息,主要用于开发自己的app应用
客户端模式
客户端模式没有刷新令牌
只需要client_id client_secret,引用于内部系统
jwt
JwtAccessTokenConverter:TokenEnhancer的子类,帮助程序在JWT编码的令牌值和OAuth身份验证信息之间进行转换(在两个方向上),同时充当TokenEnhancer授予令牌的时间。
完善信息
第一是将客户端信息配置储存在数据库中
第二是授权码模式的过程在将授权码存储到数据库中
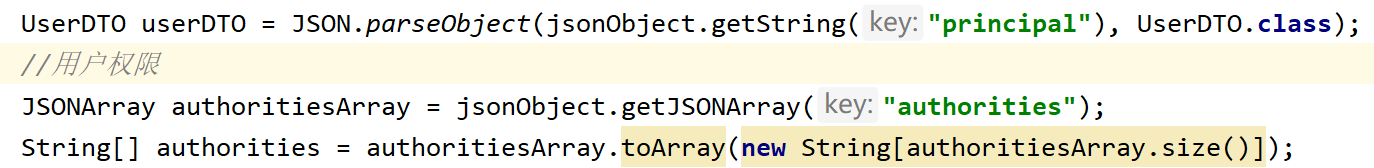
json对象里边的数组转为数组
@Controller与@RestController
@Controller与@RestController的区别
1 后者不能返回jsp页面, @RestController是@Controller和@ResponseBody的结合体,两个标注合并起来的作用。
2、如果只是使用@RestController注解Controller,则Controller中的方法无法返回jsp页面,配置的视图解析器InternalResourceViewResolver不起作用,返回的内容就是Return 里的内容。
例如:本来应该到success.jsp页面的,则其显示success.
3、如果需要返回到指定页面,则需要用 @Controller配合视图解析器InternalResourceViewResolver才行。
4、如果需要返回JSON,XML或自定义mediaType内容到页面,则需要在对应的方法上加上@ResponseBody注解。
校验顺序
网关先校验客户端的权限
微服务在校验访问资源的权限
spring security oauth2 uaa的配置
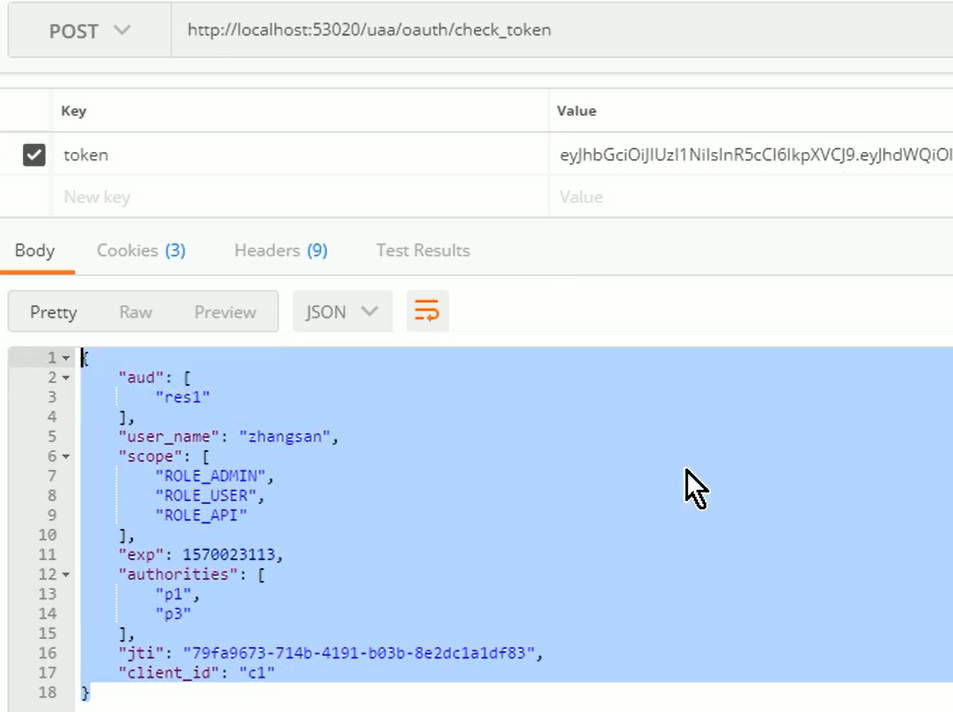
校验令牌的返回值
网关过滤器从上下文获取信息,然后转发到微服务
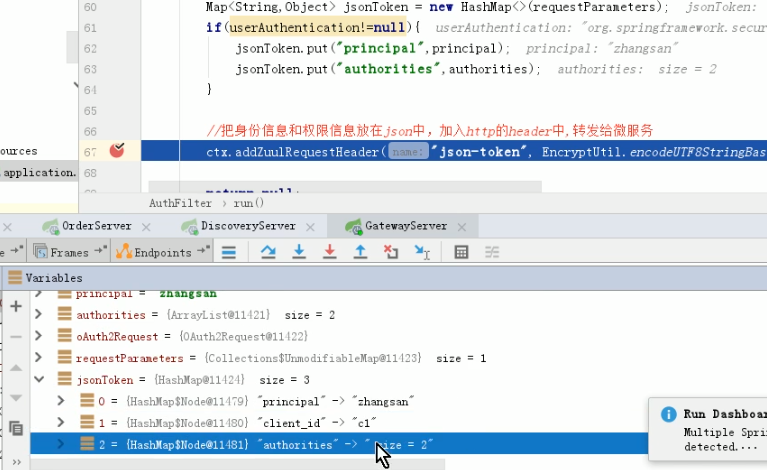
微服务从过滤器解析网关转发的信息,填充到上下文对象


网关的作用
第一是校验token的是否正确合法
第二是校验是否有权限访问目标微服务
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论