Apache Shiro中文文档(官方翻译)
文章目录
Apache Shiro的设计目标是通过直观且易于使用来简化应用程序安全性。Shiro的核心设计模拟了大多数人如何在与某人(或某物)进行交互的情况下如何考虑应用程序安全性。
软件应用程序通常是根据用户案例设计的。也就是说,您通常会根据用户与软件的交互方式来设计用户界面或服务API。例如,您可能会说:“如果与我的应用程序交互的用户已登录,我将向他们显示一个按钮,使他们可以单击以查看其帐户信息。如果他们没有登录,我将显示一个注册按钮。”
该示例语句表明,编写应用程序主要是为了满足用户需求。即使“用户”是另一个软件系统而不是人类,您仍然可以编写代码以根据当前正在与您的软件进行交互的人员(或内容)来反映行为。
Shiro在自己的设计中反映了这些概念。通过匹配软件开发人员已经很直观的内容,Apache Shiro仍然保持直观且易于在几乎任何应用程序中使用。
高层概述
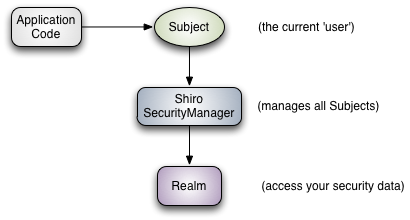
在最高概念层次,四郎的建筑有3个主要的概念:Subject,SecurityManager和Realms。下图是这些组件如何交互的高级概述,我们将在下面介绍每个概念:
-
主题:正如我们在刚才提到教程,在
Subject本质上是当前正在执行的用户的安全特定“视图”。“用户”一词通常表示一个人,一个人Subject可以是一个人,但它也可以表示第三方服务,守护程序帐户,cron作业或类似的东西-基本上是当前与该软件交互的任何东西。Subject实例都绑定到(并要求)SecurityManager。当您与互动时Subject,这些互动会转化为与主题相关的互动SecurityManager。 -
SecurityManager:
SecurityManager是Shiro体系结构的核心,并充当一种“伞”对象,该对象协调其内部安全组件,这些安全组件一起形成对象图。但是,一旦为应用程序配置了SecurityManager及其内部对象图,通常就不理会它,并且应用程序开发人员几乎所有时间都花在SubjectAPI上。稍后我们将
SecurityManager详细讨论,但是重要的是要认识到,当您与进行交互时Subject,SecurityManager对于任何Subject安全操作而言,确实是幕后工作。这反映在上面的基本流程图中。 -
领域:领域充当Shiro与应用程序的安全数据之间的“桥梁”或“连接器”。当真正需要与安全性相关的数据(例如用户帐户)进行交互以执行身份验证(登录)和授权(访问控制)时,Shiro会从一个或多个为应用程序配置的领域中查找许多此类内容。
从这个意义上说,领域本质上是特定于安全性的DAO:它封装了数据源的连接详细信息,并根据需要使关联数据可用于Shiro。在配置Shiro时,您必须至少指定一个领域用于身份验证和/或授权。所述
SecurityManager可与多个境界被配置,但至少有一个是必需的。Shiro提供了开箱即用的领域,可以连接到许多安全数据源(又名目录),例如LDAP,关系数据库(JDBC),文本配置源(例如INI和属性文件)等。如果默认的Realms不能满足您的需求,那么您可以插入自己的Realm实现以表示自定义数据源。
像其他内部组件一样,Shiro
SecurityManager管理着如何使用领域来获取要表示为Subject实例的安全性和身份数据。
详细架构
下图显示了Shiro的核心架构概念,并简要概述了每个架构:

-
主题(
org.apache.shiro.subject.Subject)
当前与软件交互的实体(用户,第三方服务,计划任务等)的特定于安全性的“视图”。 -
SecurityManager(org.apache.shiro.mgt.SecurityManager)
如上所述,这SecurityManager是Shiro体系结构的核心。它主要是一个“伞”对象,用于协调其托管组件以确保它们能够顺利协同工作。它还管理Shiro对每个应用程序用户的视图,因此它知道如何对每个用户执行安全性操作。 -
认证器(org.apache.shiro.authc.Authenticator)
的Authenticator是,负责执行和用户反应,以验证(登录)的尝试的组件。当用户尝试登录时,该逻辑由执行Authenticator。该Authenticator知道如何与一个或多个协调Realms该商店相关的用户/帐户信息。从这些数据中获得的数据Realms用于验证用户的身份,以确保用户确实是他们所说的真实身份。-
身份验证策略(org.apache.shiro.authc.pam.AuthenticationStrategy)
如果Realm配置了多个身份验证策略,则AuthenticationStrategy它将协调领域以确定确定尝试成功或失败的条件(例如,一个领域成功但其他领域失败) ,尝试是否成功?所有领域都必须成功吗?只有第一个?)。
-
身份验证策略(org.apache.shiro.authc.pam.AuthenticationStrategy)
-
认证器(org.apache.shiro.authz.Authorizer)
的Authorizer是部件负责确定用户在该应用程序的访问控制。它是最终表明是否允许用户做某事的机制。像一样Authenticator,Authorizer还知道如何与多个后端数据源进行协调以访问角色和权限信息。在Authorizer使用该信息来准确确定是否允许用户执行特定的操作。 -
SessionManager(org.apache.shiro.session.mgt.SessionManager)
将SessionManager知道如何创建和管理用户Session生命周期,提供在所有环境中的用户强大的会话体验。这是安全框架领域中的一项独特功能-Shiro能够在任何环境中本地管理用户会话,即使没有Web / Servlet或EJB容器也可以。默认情况下,Shiro将使用现有的会话机制(例如Servlet容器)(如果可用),但是如果没有这种机制(例如在独立应用程序或非Web环境中),它将使用其内置的企业会话管理来提供相同的编程经验。的SessionDAO存在允许任何数据源被用来坚持的会议。-
SessionDAO(org.apache.shiro.session.mgt.eis.SessionDAO)
的SessionDAO执行Session持久代(CRUD)操作SessionManager。这允许将任何数据存储插入会话管理基础结构。
-
SessionDAO(org.apache.shiro.session.mgt.eis.SessionDAO)
-
CacheManager的(org.apache.shiro.cache.CacheManager)
的CacheManager创建和管理Cache其他四郎组件使用实例的生命周期。因为Shiro可以访问许多后端数据源以进行身份验证,授权和会话管理,所以缓存一直是框架中的一流架构功能,可以在使用这些数据源时提高性能。可以将任何现代的开源和/或企业缓存产品插入Shiro,以提供快速有效的用户体验。 -
密码术(org.apache.shiro.crypto。*)
密码术是企业安全框架的自然补充。Shiro的crypto软件包包含易于使用和理解的密码学密码,哈希(又名摘要)和不同编解码器实现的表示形式。该软件包中的所有类都经过精心设计,以使其易于使用和理解。使用Java的本机加密技术支持的任何人都知道,驯服它可能是具有挑战性的动物。Shiro的加密API简化了复杂的Java机制,并使加密技术易于普通凡人使用。 -
领域(org.apache.shiro.realm.Realm)
如上所述,领域充当Shiro与应用程序的安全数据之间的“桥梁”或“连接器”。当真正需要与安全性相关的数据(例如用户帐户)进行交互以执行身份验证(登录)和授权(访问控制)时,Shiro会从一个或多个为应用程序配置的领域中查找许多此类内容。您可以根据Realms需要配置任意数量(通常每个数据源一个),并且Shiro会根据需要进行协调,以进行身份验证和授权。
的SecurityManager
因为Shiro的API鼓励采用以中心为Subject中心的编程方法,所以大多数应用程序开发人员很少(如果有的话)SecurityManager直接与之交互(但是框架开发人员有时可能会觉得有用)。即使这样,了解这些SecurityManager功能的功能仍然很重要,尤其是在为应用程序配置功能时。
设计
如前所述,应用程序SecurityManager执行安全操作并管理_所有_应用程序用户的状态。在Shiro的默认SecurityManager实现中,这包括:
- 认证方式
- 授权书
- 会话管理
- 缓存管理
- 领域协调
- 事件传播
- “记住我”服务
- 主题创作
- 注销等。
但这是尝试在单个组件中进行管理的许多功能。而且,如果将所有内容都归入一个实现类中,那么使这些事情变得灵活和可定制将非常困难。
为了简化配置并实现灵活的配置/可插拔性,Shiro的实现在设计上都是高度模块化的-实际上是模块化的,因此SecurityManager实现(及其类层次结构)根本不起作用。相反,这些SecurityManager实现大多充当轻量级的“容器”组件,几乎将所有行为委派给嵌套/包装的组件。这种“包装”设计反映在上面的详细架构图中。
当组件实际执行逻辑时,SecurityManager实现知道如何以及何时协调组件以实现正确的行为。
的SecurityManager实现方式和组件也兼容的JavaBeans,它允许(或配置机构),以方便地定制可插组件经由标准的JavaBeans存取器/ mutator方法(获取* /组*)。这意味着Shiro的体系结构模块化可以转化为非常易于配置的自定义行为。
简易配置
由于JavaBeans的兼容性,通过支持JavaBeans风格的配置的任何机制(例如Spring,Guice,JBoss等),使用自定义组件配置SecurityManager都是非常容易的。
接下来我们将介绍配置。
伸出援手与文件
尽管我们希望该文档对您使用Apache Shiro所做的工作有所帮助,但社区一直在不断改进和扩展文档。如果您想帮助Shiro项目,请考虑在需要的地方更正,扩展或添加文档。您提供的每一点帮助都会扩大社区,进而改善Shiro。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论