零信任架构中的身份中心IDaaS
文章目录
“Zero trust 零信任”去年有39家公司打“Zero trust”标签,今年数量激增到91家,可以说零信任理念已被国外同行广泛接受。零信任不仅仅是技术,更是理念的转变,会成为未来十年主流的网络安全架构。
为什么要建设“零信任”架构?
首先做一件事情之前,问一句“为什么”,为什么企业要做这个事情,为什么企业为什么要进行零信任的建设?
零信任的思想具有先进性,是对传统边界防护方式的的一个颠覆。
这句话听起来还是有点像背书。
边界防护是一个分散的防护
怎么来理解呢,传统的边界防护,是哪里有对互联网的通道,就在哪里去防护,哪里有访问的权限,就在哪里去控制,很多设备都负责一块,整体上是一个离散的控制。
各个安全设备,有的有认证、有的没认证,应用也是,每个应用都负责身份的认证和访问的控制。各个安全设备的安全等级有高有低,安全策略也受“人”的因素影响非常大,很多策略无法做到一致和统一。
从哲学上来说,大家都负责,就是没人负责。虽然也有日志中心,但很难协调各个设备,各个厂商、应用做到统一的安全策略。针对这种思想,随着架构的变化,投入也是越来越多,安全管控也无法灵活的去适配架构的变化。所以,需要一种更为适应新的架构的方式。

零信任是一个中心化的架构
零信任的方式,恰恰是为了满足这种架构而诞生的思想。
并非说零信任的产品比传统安全产品有多NB,也许从单点防护上来说,还不如传统的产品,而是说从思想上,零信任的架构要比传统的思想更为适合。是整体的安全思路的一次升级。
落地到产品上,也并非是要完全去替代传统的安全防护产品,而是对原有架构的一个补充。
举个栗子:
即使上了零信任的产品,也并不意味着防火墙要撤下来,还是需要防火墙来去做边界的基础防护,还要有抗D的产品来保障服务的可用和连续性。
总体上来说:整个零信任的体系,是一个防护中心化、以人和认证为核心的一套体系。
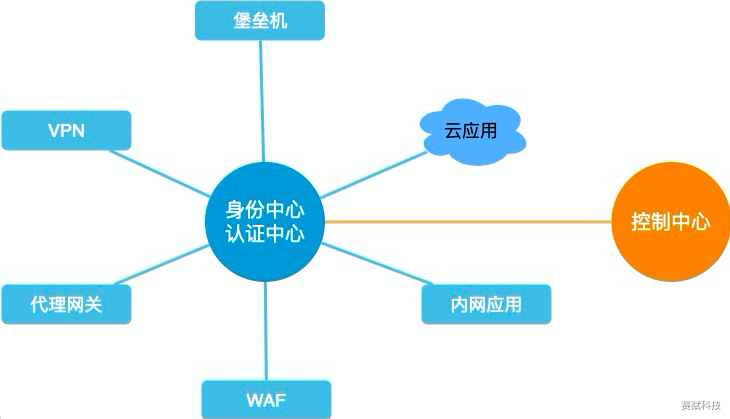
零信任网络环境架构主要是由Google(BeyondVCorp架构)开始,如下图所示,相关的介绍文章已经有很多,这里只介绍下一个主要的场景。对此架构图不过多介绍。下面主要谈谈如何零信任的架构如何具体落地上。
零信任的场景:
1.用户不管是在互联网,还是在公司防火墙内部,发起访问请求,提交给代理网关。
2.访问网关没有检测到有效凭据,重定向至用户管理系统中的身份认证模块。
3.用户通过加强的身份(身份可信)、设备认证(主机可信),获得token,重定向至网关。
4.网关认证后,访问控制会对每一个请求执行授权检查(通过转到对应服务器,不通过则拒绝请求)。访问控制可基于属性的权限控制(ABAC)与信任评估模型两者集合进行检验。如:满足信任等级,满足相应用户群组,满足相应操作属性等内容才可访问该应用。
零信任的产品落地
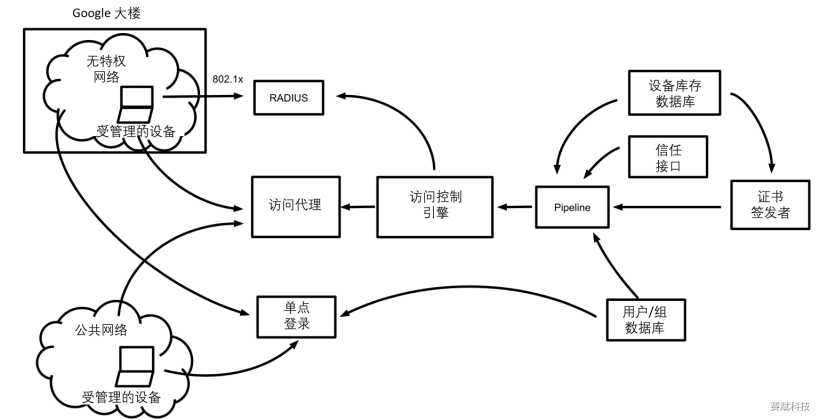
零信任的1.0初步可以实例化到几个关键的安全产品上。
- 统一认证的身份中心
以人为中心,主要依赖统一用户/身份的凭证中心和认证中心,实现对于可信任的用户的统一管理和信任等级变化的分发和同步。

- 安全控制的代理网关
零信任应用安全网关建设主要依托于应用安全网关,通过安全网关串联部署,实现隐藏内部,统一对外、实时监测的效果,

- 统一的安全分析和策略中心
统一的安全策略主要对用户的行为和不断变化的上下文动态进行分析,持续的优化安全策略,做到动态的分发和控制,相当于安全的大脑和智慧中心。

目前国内很多厂商(360、奇安信等)已有零信任的解决方案,如:360的零信任架构依托身份中心、业务安全访问及安全大脑三个层面,奇安信的天鉴产品线。目前涉及和面向客户主要以行业大客户为主,这种规划往往需要“刮骨”建设,涉及的方面比较复杂,基础环境支撑及改动投入也比较大。需要涉及客户领导支持力度等多个方面,落地的效果少见宣传,见到更多的还是理念层面的宣传。
更多的传统安全厂商是处于Follow观望的状态,只是说零信任、但无实质性的零信任产品的推广。
创新公司,则推出了一些快速落地的方案,如云深(原红芯浏览器)基于浏览器和网关,提供快速的远程办公的方案,赛赋基于IDaaS+网关提供企业可自建的快速落地的方案。
零信任实施的步骤:
从落地的步骤上,应用层面的零信任建设相对于主机与网络更容易落地及切入,从实施周期、业务影响、建设效果等多个方面相比主机与网络,短期效果会更直接,更容易起步。
可以分为四个阶段展开建设:

- ✅基础 :统一身份管理和授权:
建立统一的身份认证、用户管理、授权、SSO单点登录,提供应用认证和权限分配的开发支撑。
提供用户统一的业务系统访问入口,提供多方式的实现双因素身份认证,提高访问的安全性; 实现业务系统的单点登录,提供用户体验;
面向新业务系统开发,提供可调用平台提供的用户、认证、授权和审计的技术中台服务,即可实现低成本、可复用的快速开发;
- ✅ 增强:安全访问的代理网关:
在不更改应用系统前提下,解决业务系统统一登录。通过网关代理,实现所有系统访问的安全访问控制的,审计,建立统一安全通道的HTTPS支持,负载均衡、安全防护(WAF相关功能等)。
业界应用应用安全网关大多数传统厂商会选择自有安全产品基础上进行的开发,有的基于WAF,有的基于VPN、有的基于下一代墙,好处是能够快速完成产品化,但是改造功能或多或少会有所限制。
有自助研发能力的互联网公司,如果资源充沛可根据一些开源项目,如Openresty,Jansec等开源项目去构建贴合自己业务。
- ✅进化:风险度量及动态授权:
实现可信环境感知,进行自动风险度量评估; 根据度量风险进行系统资源的动态访问授权控制;
如:与EDR等设备通过接口方式实现联动等。
- ✅智能:建立以AI为中心的零信任大脑
在以上阶段建设的基础上,进行用户智能分析; 提供可视化的用户行为分析、动态授权、持续的优化变量、升级策略管控;
自主发现未接入的系统,进行业务系统接入推广和个性体验功能优化,实现全部业务系统的细粒度授权接入;
关于“零信任”的建设,您有什么想法或者建议,欢迎与我们联系。
最后
零信任是一个理念,它是需要长期投入建设并不断更新的。通过前面的分析,相信大家也可以从其中清晰的看到和了解零信任的模型和理念,并且我们可以确定的知道了零信任中身份的核心地位,而建设好零信任也必将以IDaaS为基石。
那么,我这有开源的IDaaS你想试试吗?
CipherIDaaS开源项目地址:https://github.com/CipherChina/CipherIDaaS
同时我们也低调的发布了IDaaS云服务:http://www.cipherchina.com
欢迎注册免费体验。
如何联络
CipherIDaaS开源项目交流QQ群:732326053
微信众号搜索“赛赋”,或扫描二维码

评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论