细说SSL/TLS
文章目录
1、SSL/TLS作用
SSL是Secure Sockets Layer(安全套接字)的简称,而TLS(Transport Layer Security)则是SSL的继任者,主要是为了数据在网络中能够安全的传播
2、SSL/TLS由来
为什么会有SSL/TLS协议呢?
在不使用SSL/TLS协议之前,我们的信息通常都是以明文的方式在网络中进行传播。明文方式传播存在三个风险点
(1) 窃听风险: 第三方可以随意窃听信息的内容,如窃听我们的用户名密码等
(2) 篡改风险: 第三方可以随意篡改信息的内容,如在网页中插入一些广告信息,钓鱼链接等等
(3) 冒充风险: 第三方可以冒充他人身份和我们进行通信
于是人们想着能不能有一套机制能够解决这些风险点呢? 希望
(1) 信息能加密传输,一旦信息进行加密传输,就是被第三方窃听了,那窃听到的也是密文,价值不大
(2) 信息具有校验机制,这样一旦信息被篡改,双方都能及时发现
(3) 配备身份证书,防止第三方冒充我们的通信方和我们进行通信
- 信息如何加密?
(1) 对称加密
通信双方拥有一个相同的密钥,双方采用相同的密钥和算法进行加解密。
优点:
加解密的速度快
(2) 非对称加密
通信方有一份公钥和私钥, 用公钥加密的数据只能用对应的私钥来进行解密,反之亦然。
优点:
用某个公钥来进行加密的数据只能用对应的私钥解密,所以非常安全
缺点:
非对称加解密计算量大,消耗的时间会比较长
- 如何防止报文被篡改?
解决办法:数字签名
数字签名有两个作用:
- 确定消息是由签名方发出来的,因为签名不能被冒充
- 确定消息的完整性,证明数据没有被篡改过
数字签名的流程如下:
数字签名校验流程:
接收方只有有发送方的公钥才能进行签名的校验,但公钥不能直接在网络中传输给请求方,或者在网络中传输公钥的话,如何确保公钥就是我们通信方呢?
- 解决身份被伪装--数字证书
数字证书认证机构处于客户端与服务器双方都可信赖的第三方机构的立场上
数字证书怎么来的呢?
服务器的运营人员向第三方机构CA提交公钥、组织信息、个人信息(域名)等信息并申请认证;
CA通过线上、线下等多种手段验证申请者提供信息的真实性,如组织是否存在、企业是否合法,是否拥有域名的所有权等;
如信息审核通过,CA会向申请者签发认证文件-证书。证书包含以下信息:申请者公钥、申请者的组织信息和个人信息、签发机构 CA的信息、有效时间、证书序列号等信息的明文,同时包含一个签名。 其中签名的产生算法:首先,使用散列函数计算公开的明文信息的信息摘要,然后,采用 CA的私钥对信息摘要进行加密,密文即签名;
客户端 Client 向服务器 Server 发出请求时,Server 返回证书文件;
客户端 Client 读取证书中的相关的明文信息,采用相同的散列函数计算得到信息摘要,然后,利用对应 CA的公钥解密签名数据,对比证书的信息摘要,如果一致,则可以确认证书的合法性,即服务器的公开密钥是值得信赖的。
客户端还会验证证书相关的域名信息、有效时间等信息; 客户端会内置信任CA的证书信息(包含公钥),如果CA不被信任,则找不到对应 CA的证书,证书也会被判定非法。
SSL/TLS协议实际上采用的是非对称加密和对称加密的组合。
为什么要用这两种加密方式的组合?从直觉上我们好像只用非对称加密方式或者对称加密方式就好了。
- 只用对称加密方式:对称加密方式需要双方提前拥有相同的密钥,问题在于,互联网环境中又如何保证密钥的安全传输呢?
- 只用非对称加密: 虽然我们能在证书里获取到服务器的公钥,理论上来说我们直接拿服务器的公钥来进行加密解密就好了。事实上这种方式也是能行得通的。但是非对称密钥加解密性能远低对称加密。势必会对服务器造成压力。
对称密钥我也放在证书里不就好了?
对称加密不像非对称加密的公钥一样能暴露在外面。而证书是需要对外暴露的,如果把对称密钥也放在证书的,暴露了证书就相当于暴露了密钥,加密的意义也就不存在了。
因此,SSL/TLS采用了两种加密方式结合。非对称加密可以理解为用户安全传输对称加密的密钥的。充分发挥了两种加密方式的优点。
三、TLS/SSL认证流程
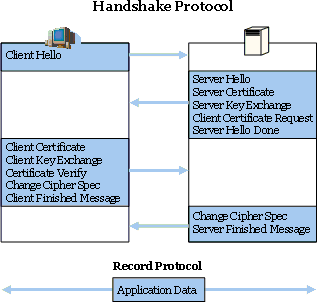
3.1 握手流程图
3.2 握手步骤
3.2.1 初始化客户端到服务端消息
(1) Client Hello
客户端向服务端发出加密通信的请求,在这一步客户端主要向服务器提供以下的信息:
* 加密的版本信息
* 随机数(这个主要用户稍后生成对称密钥)
* 支持的加密算法
* 支持的压缩方法
* 会话ID(非必须,主要是为了延续之前的会话)
3.2.2 服务端响应客户端消息
(1) Server Hello
* 服务器响应客户端发送过来的Client Hello消息。响应信息主要包括:
* 加密版本信息。服务器会从双方都支持的加密版本里面选择一个最高版本的加密信息作为本次加密算法
* 随机数
* 加密算法。同样服务器会选择一个双方都支持的并且最稳健的加密算法
* 压缩方法
* 会话ID(非必须)
(2) Server Certificate
向客户端发送服务器证书。证书里包含服务器的公钥等信息。
(3) Server Key Exchange (可选)
向客户端发送一个临时key,用来加密之后客户端发送的Client Key Exchange message消息。什么时候这一步会被需要呢?就是当证书里没有公钥的时候。
(4) Client Certificate Request (可选)
该消息表示向客户端索要客户端的证书。用来验证客户单的身份
(5) Server Hello Done
该消息表示服务器应答完成,等待客户端的后续响应
3.2.3 客户端响应服务端消息
(1) Client Certificate (可选)
客户端证书
(2) Client Key Exchange
向服务器发送一个随机值,该值用服务器的公钥进行加密
(3) Certificate Verify
服务器证书验证
(4) Change Cipher Spec
该消息是告诉服务器,接下来的消息都是加密后的消息了.
(5) Client Finished
客户端握手结束通知。这一项同时也是前面发送的所有内容的hash值,且用对称密钥加密传输。用来供服务器校验。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论