手工方式执行OAuth2.0流程
文章目录
前面一篇文章研究了OAuth2.0规范的工作原理,纸上得来终觉浅,今天就以纯手工的方式跑下整个流程。
本示例使用授权代码模式(Authorization code),以GitHub提供的OAuth2.0授权服务来进行试验。你必须先有一个GitHub账号,而且没有被墙,试验的步骤如下:
- 注册OAuth客户端
- 获取
Authorization Code - 获取
Access Token - 使用
Access Token访问资源
注册OAuth客户端
先登录GitHub,依次访问 Settings->Developer settings->OAuth Apps,点击 New OAuth App
注册页面
注册结果
注册主要关注三个参数:
- Authorization callback URL: 获取
Authorization Code后的跳转地址 - Client ID:注册的客户端的唯一标识
- Client Secret:注册客户端的Secret信息
获取Authorization Code
获取Authorization Code为GET请求,可以直接拼装URL后在浏览器直接访问,地址如下:
https://github.com/login/oauth/authorize?client_id=9b4cxxxxxxx60b98cd21&redirect_uri=http://127.0.0.1:8000/oauth- 访问后,先跳转到登录界面进行用户认证

- 认证后,直接进入授权确认页面
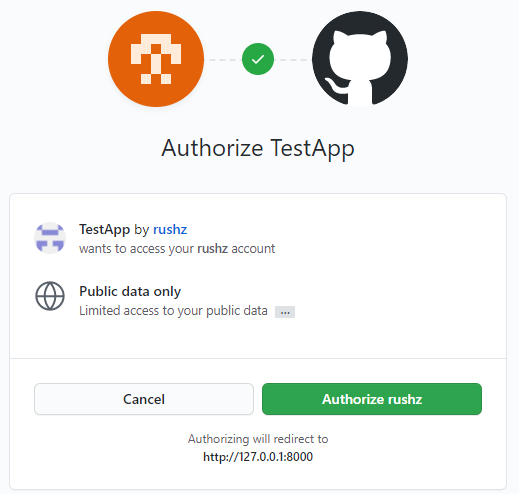
- 用户授权后,跳转到redirect_uri地址
http://127.0.0.1:8000/oauth?code=ccxxx92a0cef2c024dd2注:这个地址不一定需要可访问,直接跳404也可以,主要是要能获取这个code字段。
获取Access Token
使用上述个步骤获取的code,Client ID,Client Secret,因为这个是Post请求,所以需要借助Postman来发送(不过我测试了下,浏览器直接GET访问也可以,会把返回数据当文件下载)。
获取Access Token的地址和参数如下:
地址:https://github.com/login/oauth/access_token
参数:client_id=xxx&client_secret=xxx&code=xxx
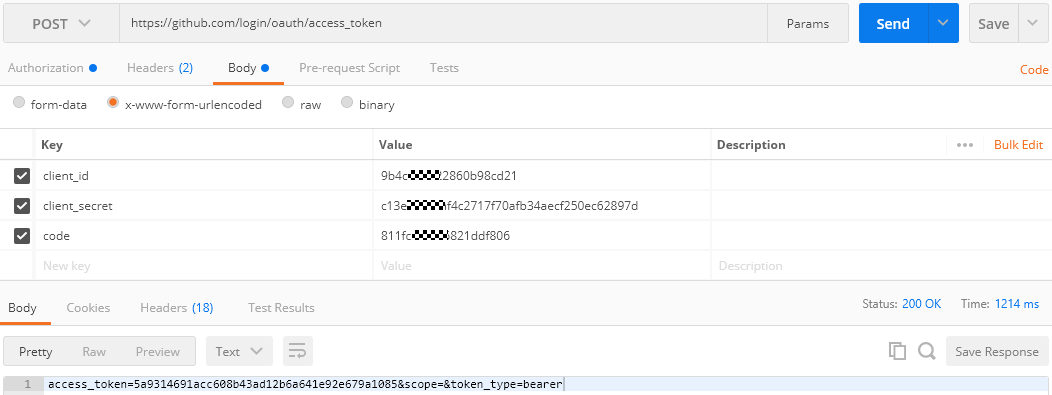
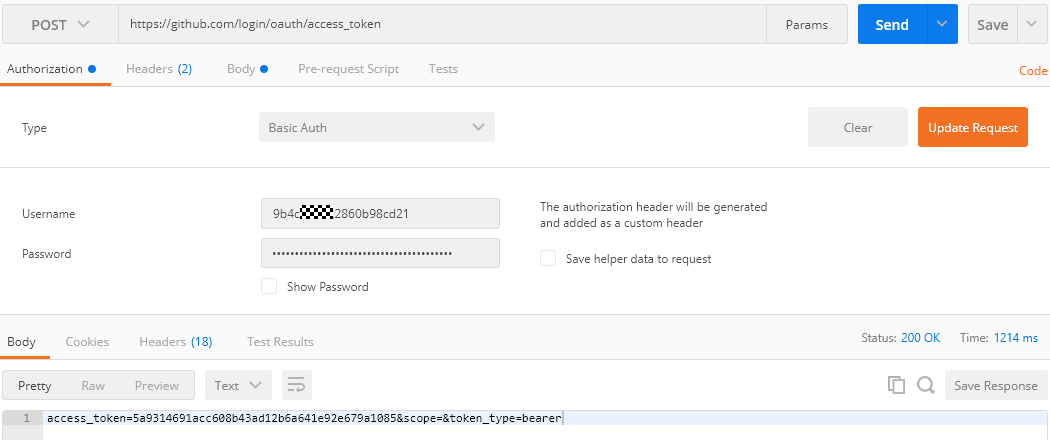
参数传递有两种方式,一种是直接把client_id、client_secret、code三个参数作为请求体的Body提交;第二种是把client_id、client_secret作为HTTP Basic authentication认证的用户名密码,Body只传递code参数,两种方式Postman截图如下:
注意:基于设计安全,每个code只能申请一次Access Token,使用后就失效了。
使用Access Token访问资源
以获取用户信息为例,获取用户信息URL:
https://api.github.com/user在请求头中增加Authorization字段,值为Bearer access_token_value
Postman截图如下:
以上就是简单的通过OAuth2.0协议访问GitHub资源的过程,这个过程还是比较顺利的。
另外在使用过程中,发现Postman已经集成了OAuth2.0的授权过程,在请求的Authorization页签中选择OAuth2.0,软件提供了一个填写Get New Access Token的表单。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论