JS直接操作Elasticsearch爬坑经历
文章目录
背景:业务需要前端js代码直接操作es做新增的操作,
es服务已启用 用户鉴权及集群身份认证 功能,所以发送请求必须带上身份认证信息。
1.解决请求携带身份信息
这里介绍两种方案
-
第一种方案: 协议://用户名:密码@IP:端口
示例:
http://root:root123@192.128.10.158:9200/index/_seach这种适合直接拼接的方式大多数情况都可以满足,但是一些js框架或者post这种请求会报 IP解析异常的错
-
第二种方案: 添加Authorization请求头的方式
这种方法是把身份信息放到请求头中,url及其他一切都正常,不做任何修改
请求头的key=Authorization,value需要加密,加密方式直接用postman,具体方法参照下图: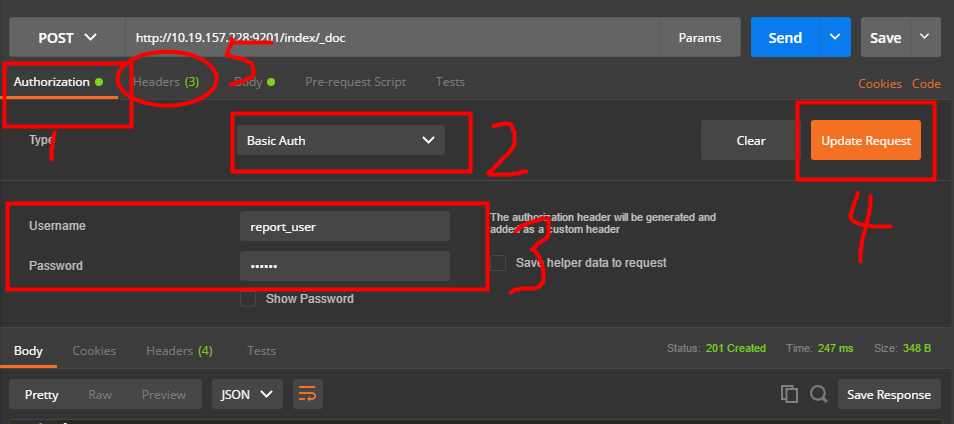
按步骤操作完之后,会在请求头里直接生成请求头的信息,复制过去就可以了
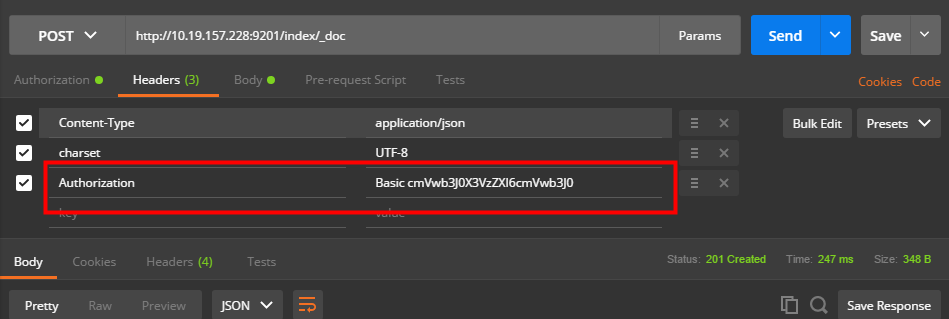
2.解决跨域问题
如果有跨域问题,还需要修改配置文件来允许跨域
修改 config/elasticsearch.yml 文件
#是否开启跨域访问
http.cors.enabled: true
#开启跨域访问后的地址限制,*表示无限制
http.cors.allow-origin: "*"
配置文件本身就有这两个配置,只要把注释打开就可以了。
当然,为了安全起见,你也可以把允许的域进行精确配置,如:
http.cors.enabled: true
http.cors.allow-origin: ["www.baidu.com","www.jd.com"]
3.解决跨域请求头问题
解决跨域问题后,采用添加Authorization请求头的方式去发送请求。报错如下:Request header field authorization is not allowed by Access-Control-Allow-Headers in preflight
然后找遍了各种es的配置,都没找到相关解决方案,最后尝试性配置了如下:
http.cors.allow-headers: "*"最终才解决,*号代表所有,也可以精确指定
最后附上测试代码,在一个http协议的页面下的控制台,进行测试,IP索引名等稍作修改:
    var ajax =new XMLHttpRequest();
    ajax.open( "post" , "http://10.19.157.228:9201/index/_doc" , true );
    ajax.setRequestHeader( "Content-Type" , "application/json" );
    ajax.setRequestHeader( "Authorization" , "Basic cmVwb3J0X3VzZXI6cmVwb3J0" );
    ajax.send('{"test":"123"}');
直接回车,可以在es里查询到刚刚插入的数据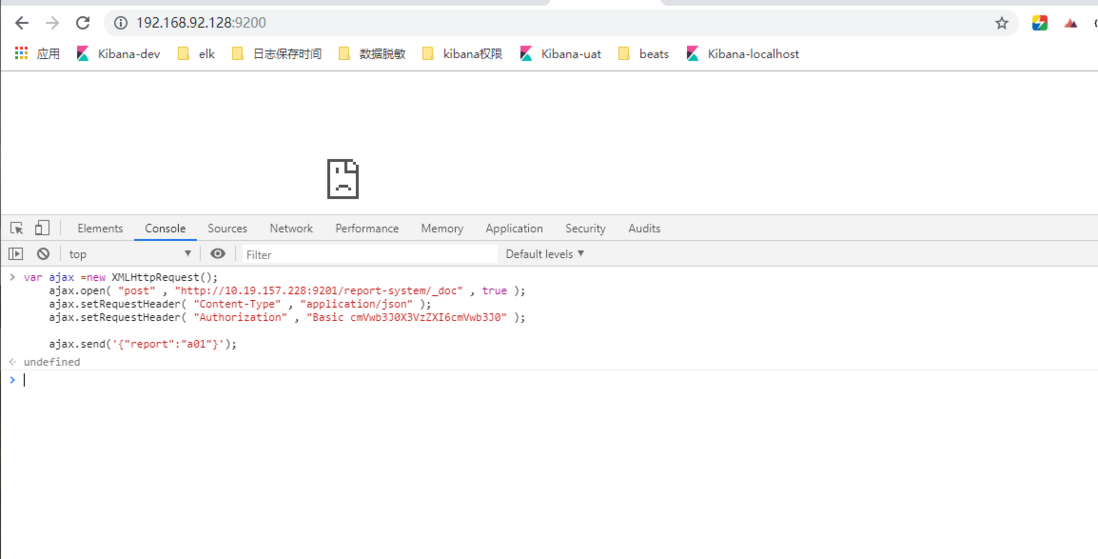
如果想用js做更多的操作,es也是有专门的API支持的
可以自行参照文档,链接附上:
JavaScriptAPI点此跳转
JavaScriptAPI链接如下https://www.elastic.co/guide/en/elasticsearch/client/javascript-api/current/index.html
其他语言跳转
其他语言链接如下:https://www.elastic.co/guide/en/elasticsearch/client/index.html
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论