[信息安全] SYN Flood 是什么
文章目录
SYN Flood 又称做 同步洪水 或者 同步风暴。是一种 DOS(Denial-Of-Service)(拒绝服务)攻击。
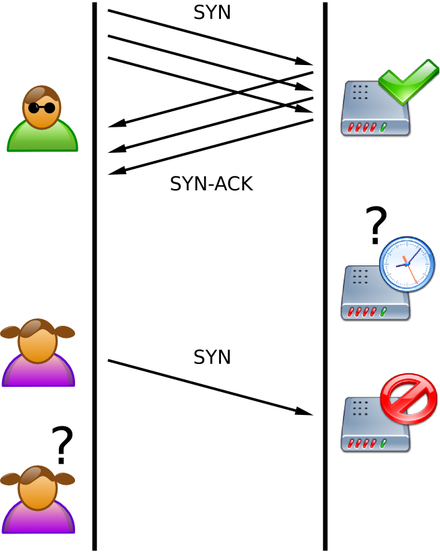
攻击者快速地初始化一个TCP连接,但是并不完成它。导致服务器会花费资源来等待连接完成,最终当攻击者占据了足够多的资源,服务器将会无法为正常请求提供响应。
正常的建立连接的步骤是:

- 客户端发送 SYN 消息
- 服务器返回 SYN-ACK 消息
- 客户端发送 ACK 消息,连接建立完成。
这也叫做 TCP 三次握手。
攻击者通过不返回 ACK 消息,来使服务器陷入等待中。攻击者也可以在 SYN 消息中包含虚假的IP地址,使得服务器的 SYN-ACK 消息发往其它地方。
对策
- 过滤
- 增大 backlog (等待队列)
- 减少 SYN-RECEIVED 计时器
- 回收最老的半开状态的 TCP 连接
- SYN 缓存
- SYN cookies
- 混合手段
- 防火墙和代理
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论