Spring Cloud在k8s下使用IDEA进行本地开发
文章目录
写在前面
我们在k8s去掉了Eureka组件,引入spring-cloud-kubernetes组件。
一、所需工具或命令
- kubectl命令
- Shadowsocks Server
- Shadowsocks Client
- KT Connect
本来只需要kubectl命令和kt connect就行了,主要是kt connect现有的socks5代理服务有点问题,至少在我这边是这样,0.0.12版本的话idea里面的程序起不来,0.0.13-rc11版本的话vpn和socks5延时高,经常超时。所以萌生了用shadowsocks server来替换kt connect里面的socks5服务(也就是kt connect这一步),kt其他的功能还是照旧,这样就完美结合了。
如果是mac电脑或者ubuntu系统的电脑的话用0.0.12版本的kt的vpn连接是没有问题的,但是我还是建议使用socks5的模式,因为这样不是所有的流量都走vpn,而且其他的开发人员不需要在本机启动vpn代理,只需要通过shadowsocks client连上k8s内的服务,就可以使用kt命令了。
二、安装
2.1 安装kubectl命令
参考官网地址安装:https://kubernetes.io/zh/docs/tasks/tools/install-kubectl/ ,安装完成后在用户目录下(Mac或Ubuntu用户:/Users/xxxxxx ; Windows用户: C:UsersAdministrator)下手动建立 .kube 文件夹,然后将群里面的config文件拷贝到这里面。操作完后使用命令kubectl get pods查看是否安装完成。如果失败仔细查看官网安装步骤,重新安装。
安装完成后,修改hosts文件在其中添加下面记录(结合自己的k8s集群的apiserver地址来设置)
192.168.1.236 k8s.apiserver
2.2 安装Shadowsocks Server服务端
编写yml文件,并在k8s集群的default命名空间中执行。
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: shadowsocks-server-deployment
  namespace: default
  labels:
    app: shadowsocks-server-deployment
spec:
  replicas: 1
  selector:
    matchLabels:
      app: shadowsocks-server-pod
  template:
    metadata:
      labels:
        app: shadowsocks-server-pod
    spec:
      containers:
        - name: shadowsocks-server-container
          image: shadowsocks/shadowsocks-libev
          command: [
            # need to modify "-d" to k8s core-dns "--fast-open"
              "ss-server","-s","0.0.0.0", "-p", "8388", "-t", "300","-k", "代理密码", "-m", "aes-256-cfb", "-d",
              "10.96.0.10,114.114.114.114", "-u"
          ]
          ports:
            - containerPort: 8388
              protocol: TCP
              name: tcp
            - containerPort: 8388
              protocol: UDP
              name: udp


---
apiVersion: v1
kind: Service
metadata:
  name: shadowsocks-server
  namespace: default
spec:
  type: NodePort
  ports:
    - port: 8388
      targetPort: 8388
      nodePort: 32088
      protocol: TCP
      name: tcp
    - port: 8388
      targetPort: 8388
      nodePort: 32088
      protocol: UDP
      name: udp
  selector:
    app: shadowsocks-server-pod
我这里直接用的是NodePort来开发端口,你们也可以使用ingress来暴露服务
2.3 安装Shadowsocks Client客户端
Mac用户下载:https://github.com/shadowsocks/ShadowsocksX-NG/releases/download/v1.9.4/ShadowsocksX-NG.1.9.4.zip
按照下图来设置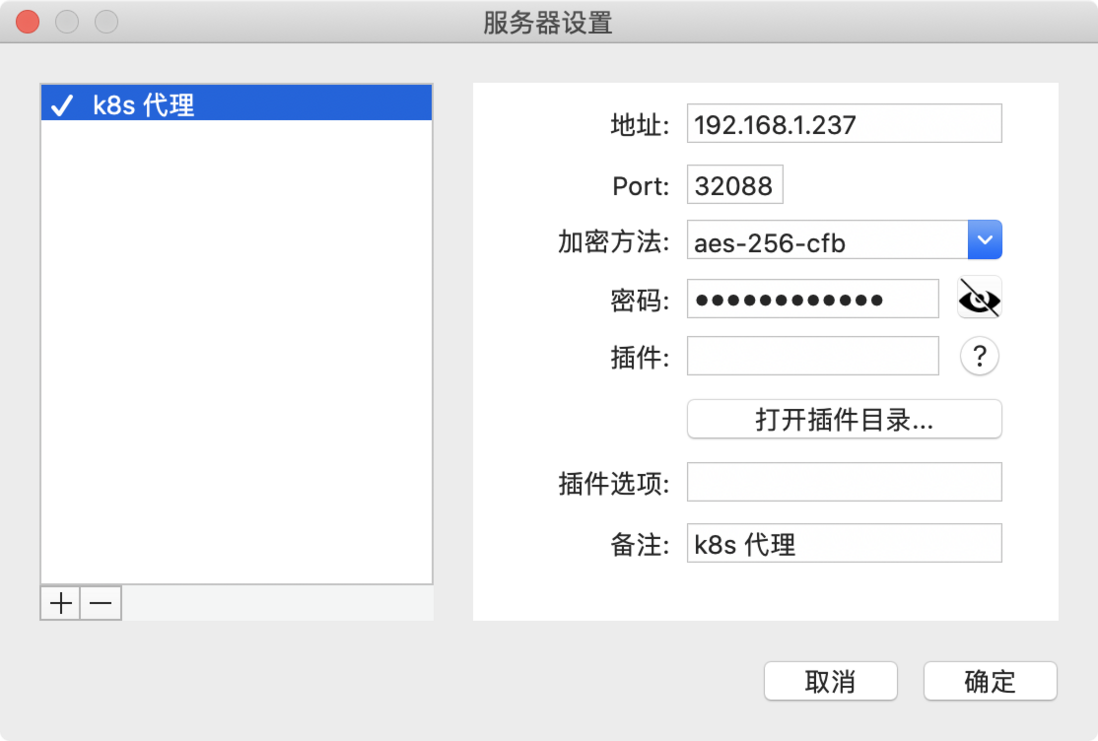
地址:因为使用NodePort地址可以填写任意一台node节点的物理IP,这里是:192.168.1.237
端口:填写NodePort暴露的端口,这里是:32088
密码:填写Shadowsocks Server的yml中设置的密码即可
2.4 安装KT Connect客户端命令
参考官网安装步骤:https://alibaba.github.io/kt-connect/#/zh-cn/downloads 我们使用0.0.12版本,安装完后使用命令ktctl -v查看是否按照完成
2.5 配置IDEA
首先添加k8s的namespace环境变量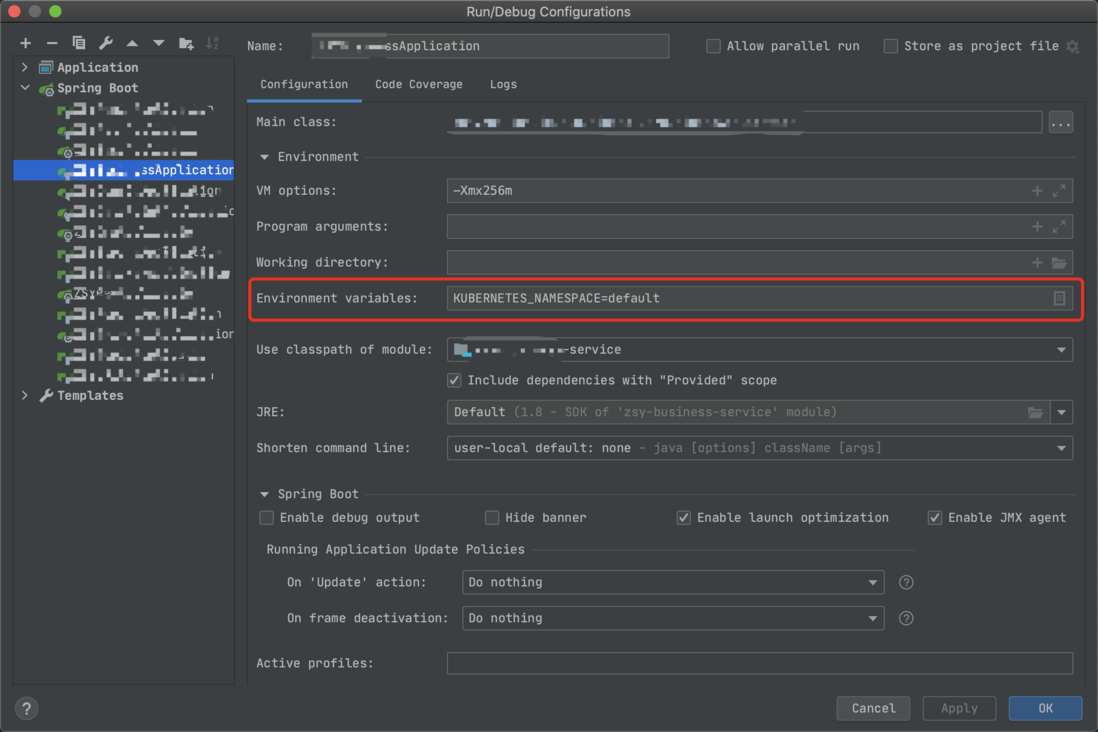
如果用的是KT Connect来建立socks5连接的话则添加以下两个运行参数: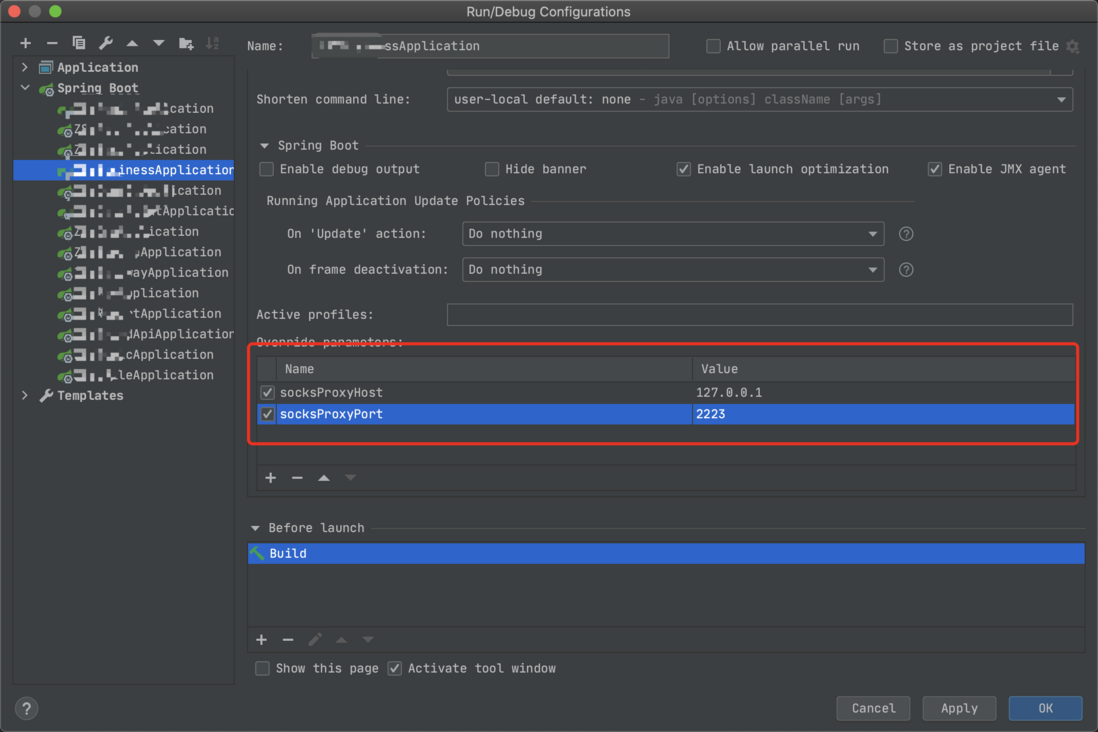
如果使用的是Shadowsocks Client来建立代理连接的话则添加以下参数:
至于这个http.proxyPort这个端口号,在Mac下是1087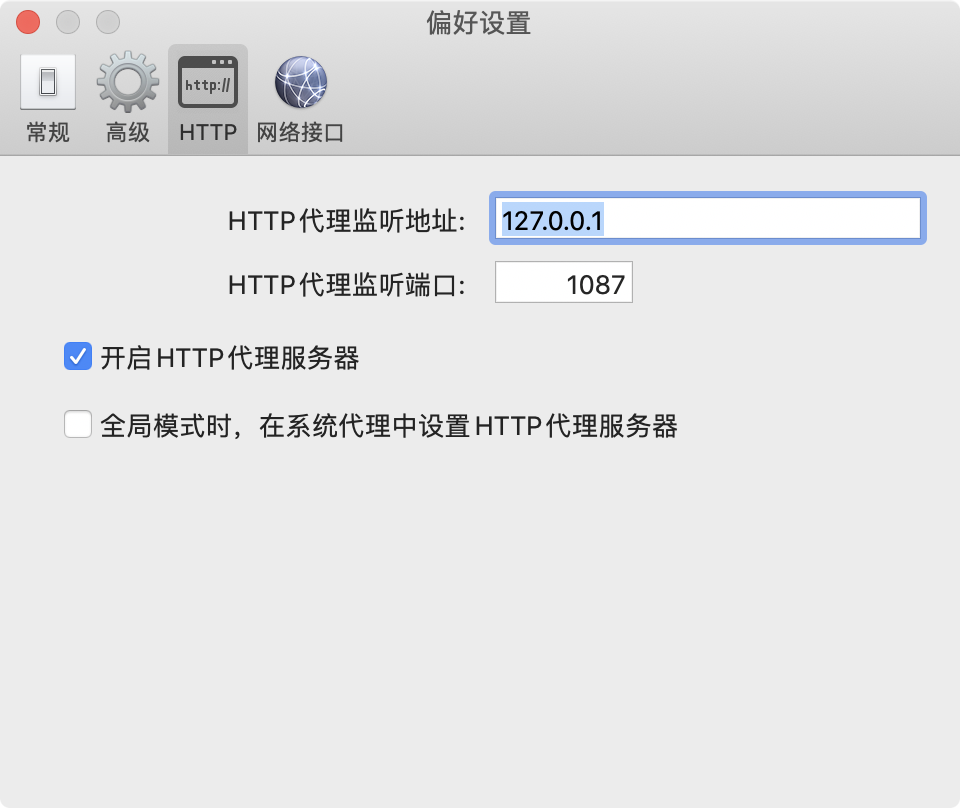
在Windows下是1080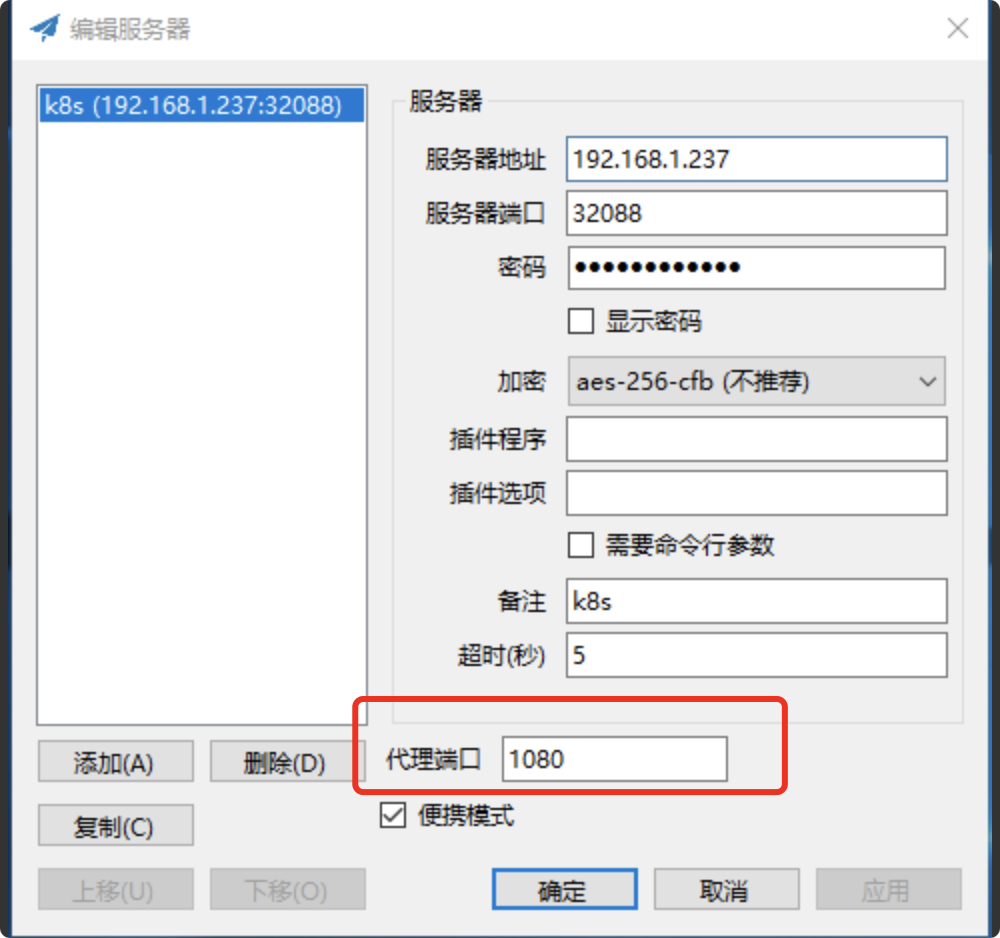
三、使用KT进行本地联调
3.1 首先在本地的IDEA中启动要调试的服务
3.2 托管开发环境某个服务将流量引入本地
#在命令行中执行以下命令
#-n default 是托管命名空间(default)下的deployment服务
#zsy-business-service-deployment格式是【模块名称-deployment】
#--expose 8088指定是本地启动的服务的端口
#这样就将开发环境下的zsy-business-service的流量代理到本地启动的服务
sudo ktctl -d -n default exchange zsy-business-service-deployment --expose 8088
注意:这个是完全托管,不管开发环境中有几个这个服务的pod,所有流量都托管到本地
3.3 直接发布本地服务
如果开发环境没有发布这个服务,则直接将本地服务发布到k8s中去,不需要托管
# localservice改成本地服务名
#-n default 是将服务发布在命名空间(default)下
#--port 8080是本地服务端口
sudo ktctl -d -n default run localservice --port 8080 --expose
参考资料
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论