几种网络攻击与防控
文章目录
1、XSS攻击
攻击原理
XSS攻击是跨站点脚本植入攻击,是比较常见的一种攻击方式,攻击的原理就是用户利用URL中引入的参数或者在input输入框或者textarea文本域或者富文本编辑器等一些可以接受用户的输入的地方。在这些地方中写入一些恶意的JS代码,然后浏览器在没有进行过滤的情况下就会解析这些JS代码,并进行执行。攻击的一般过程是,攻击者引导受害者访问包含恶意代码的URL。 当受害者单击URL时,将在受害者的主机浏览器中执行恶意代码,包括劫持用户信息,比如用户名,密码或者cookie等等,然后冒充用户进行一些恶意操作。
下面是一个XSS攻击的例子:
我利用node搭建了一个服务器,这个服务器的工作就是接受一个URL,并分析它的内容,再在服务端进行渲染,渲染完后返回给浏览器端
当不对用户在浏览器的URL的输入内容进行过滤时,用户可以在浏览器的URL中输入这个内容:
就会请求localhost主机端口3000的服务器,然后传给了它一个keyword作为参数,参数的内容是 >‘’ 加上一段恶意的JS脚本代码。当不对它做任何过滤就拼接到HTML模板上时,会变成这样:
<input id="val" type="text" value=''><script>alert('XSS')</script>
input标签被输入内容的> ‘’直接闭合了,后面的<script>标签就直接作用在HTML中,就会被执行。
XSS防控
XSS的防控就是针对用户的输入信息进行一个过滤,过滤掉<>这些符号尖括号或者进行转义,转换成不被浏览器转换的字符。
自己定义一个函数,在将字符串拼接到HTML模板前先进行转义: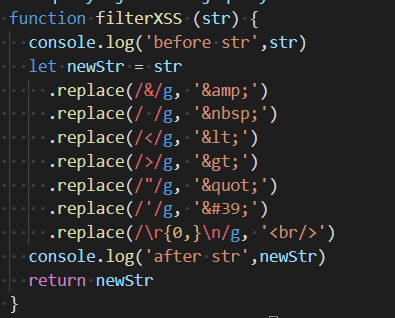
再次在浏览器URL输入恶意代码,会发现脚本没有被执行,在服务器端输出日志中发现字符串被转义后已无法被浏览器执行了。
2、SQL注入攻击
攻击原理
当前端界面存在需要用户输入的UI组件时,会有有SQL攻击的风险。SQL注入攻击是通过在客户端的输入框等组件,把SQL命令注入到应用数据库,从而执行恶意操作的攻击。
以学生端的登入界面为例,当用户输入用户名和密码并提交到后台,在后台就会执行SQL命令,在mysql执行这条命令:select from user where username = 'x' and password = 'y'. 查找是否存在这个用户名和密码。’x’,’y’是我们在学生端的登入界面中输入的用户名和密码。如果我们在学生端输入用户名为:student2,密码为: ' or '123' = '123 这种恶意的字符串,那么在后台执行的SQL语句就会变成:select from user where username = '' and password = ' ' or '123' = '123 '. 因为后面有一个or,且or后面的是永真式,所以一定会返回true,利用SQL漏洞就可以在不知道密码的情况下,登入账户了。
SQL注入防控
与XSS类似,主要就是对用户的输入进行转义和过滤,避免直接将用户输入内容放到SQL命令中。
3、CSRF攻击
攻击原理
(1)用户打开浏览器访问网站A,输入用户名,密码登入网站A。
(2)用户信息确认后,网站A产生的cookie信息返回给浏览器,此时用户入网站A成功,可以正常的发送请求给网站A。假设用户进行某个操作的HTTP请求url是https://aaa.bbb.ccc/doSomeThing
(3)此时如果用户没有退出网站A,又访问了一个恶意网站B,B网站接受用户请求之后,登入一个新页面,新页面中带有一个scrpt标签:<script src="https://aaa.bbb.ccc/doSomeThing"><script/> 那么当用户进入页面时,浏览器就会携带cookie,自动发送这个get请求。而对于网站A而言,它只是个正常的请求,直接通过,那么恶意的操作就会被执行。
CSRF防控
(1)验证HTTP referer 字段,这个字段记录了HTTP请求的源页面地址,用户直接发送的请求的源页面地址和黑客进行CSRF攻击的源页面地址是不同的。
(2)在请求地址中或者HTTP头自定义属性中添加token并验证,CSRF攻击能成功主要一个原因是黑客可以利用cookie直接通过验证,所以抵御方法还可以在请求中放入一个黑客不能伪造而且不存在于cookie的信息。比如在HTTP登入请求中,服务器端随机产生一个token返回给客户端,客户端每次请求时候,在请求头中添加字段Authorization,内容就是后端返回的token值,然后后端会进行验证。还可以给这个token设置一个过期时期,然后前端这边给axios拦截器添加token刷新了哟及,就是当token过期了,就用旧token去后端换取新token。
(3)敏感操作用post而不是get
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论