Vulnhub - Wakanda靶场知识点记录
文章目录
就不写全过程了,记录一下知识点
- 文件包含之php伪协议
查看源代码,发现有一个语言选项fr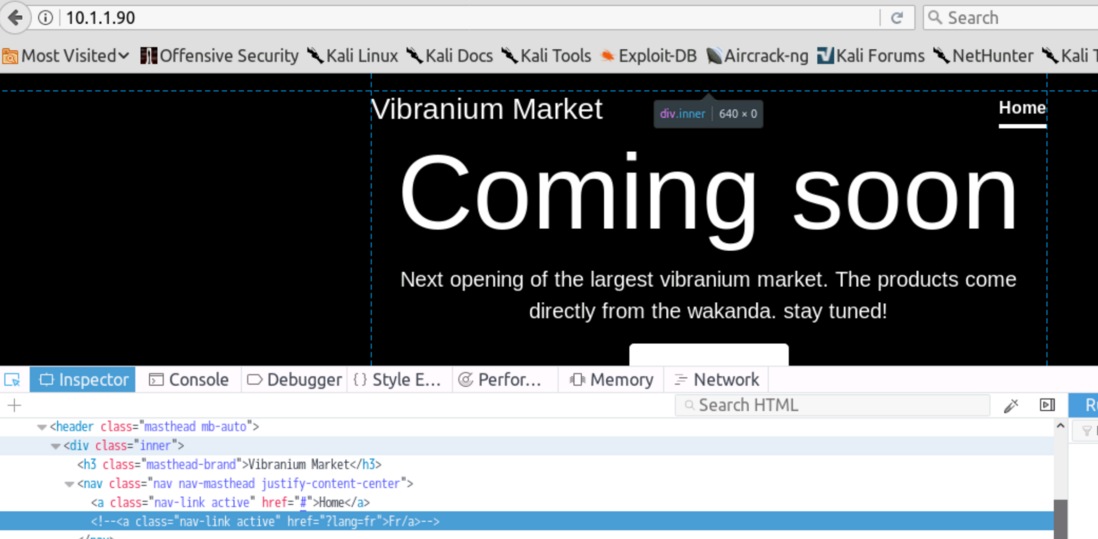
去掉注释,发现切换语言是通过get方式传输而非跳转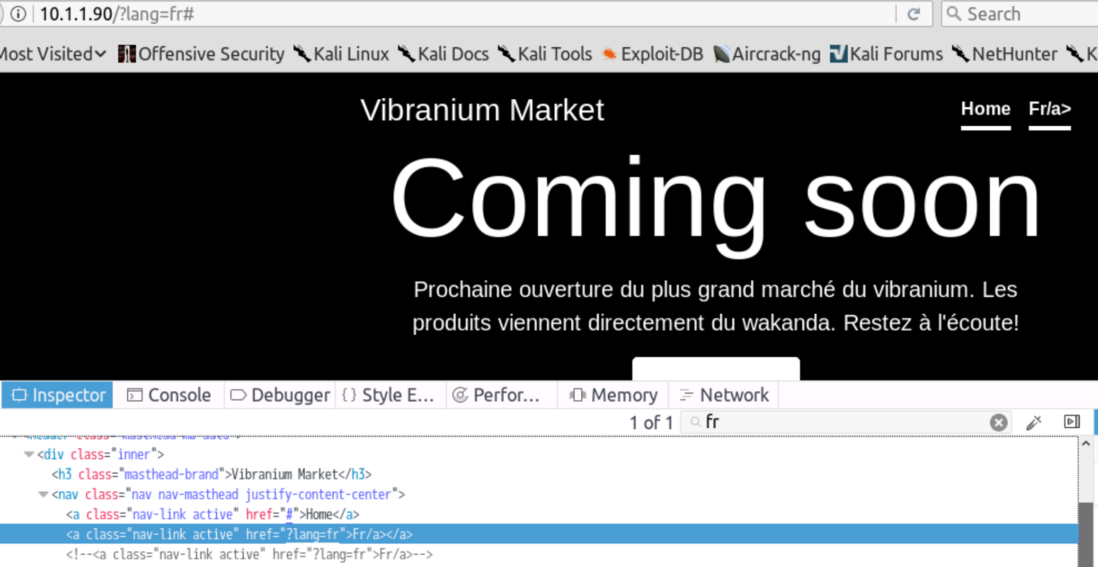
尝试filter伪协议进行文件包含
得到base64编码的index.php - base64解密
echo '要解密的字符' | base -decode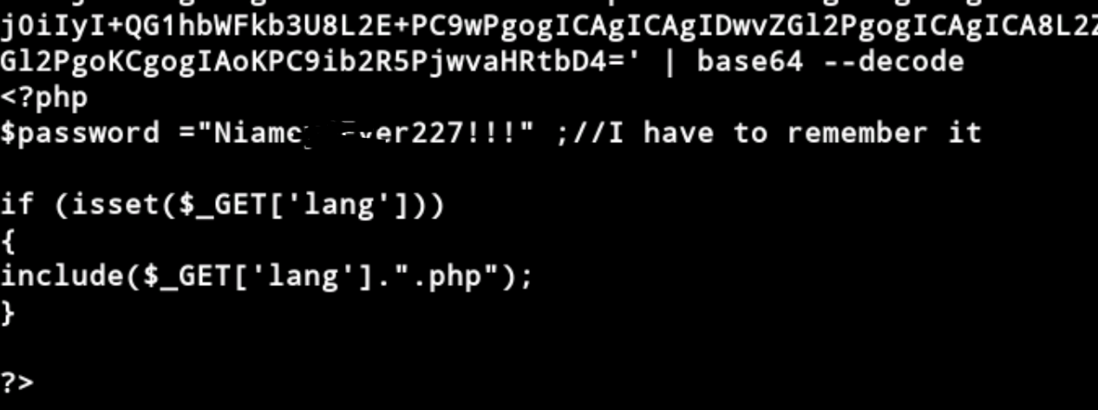
得到密码
3.得到交互式shell
ssh上去
得到第一个flag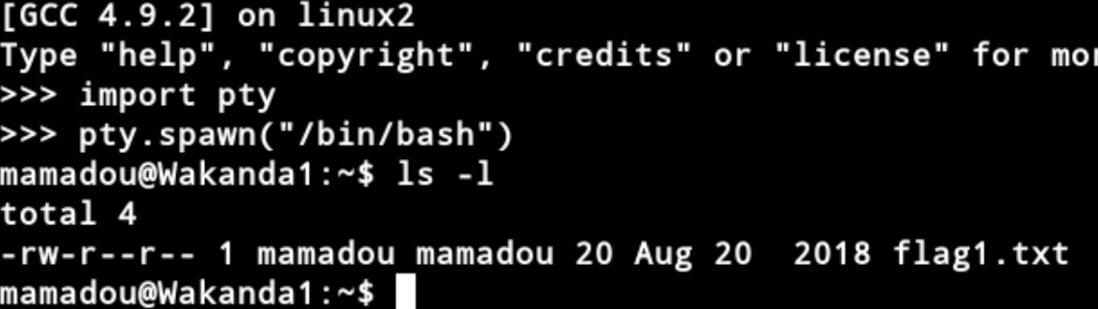
剩下的flag之后再写
就不写全过程了,记录一下知识点
3.得到交互式shell
ssh上去
得到第一个flag
剩下的flag之后再写
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论