企业级微服务实战(一)
文章目录
关于 Linux namespace 与 Control Groups(cgroup)
1. 关于 Namespace(也即 名称空间)
Namespace 是 Linux 对全局系统资源的一种封装隔离,使得处于不同 namespace 的进程拥有独立的系统资源,改变一个 namespace 中的系统资源只会影响当前 namespace 里的进程,对其他 namespace 中的进程没有影响。同样,当一个 namespace 中的某个进程因为某种原因导致占用了大量的系统资源时,也仅会影响到这个名称空间中的进程,而不会影响到其他名称空间内的进程,各个名称空间之间相对来说是透明的,互不干扰的。
2. Linux 内核支持的名称空间
根据现在已经发布的内核,其所支持的名称空间如下: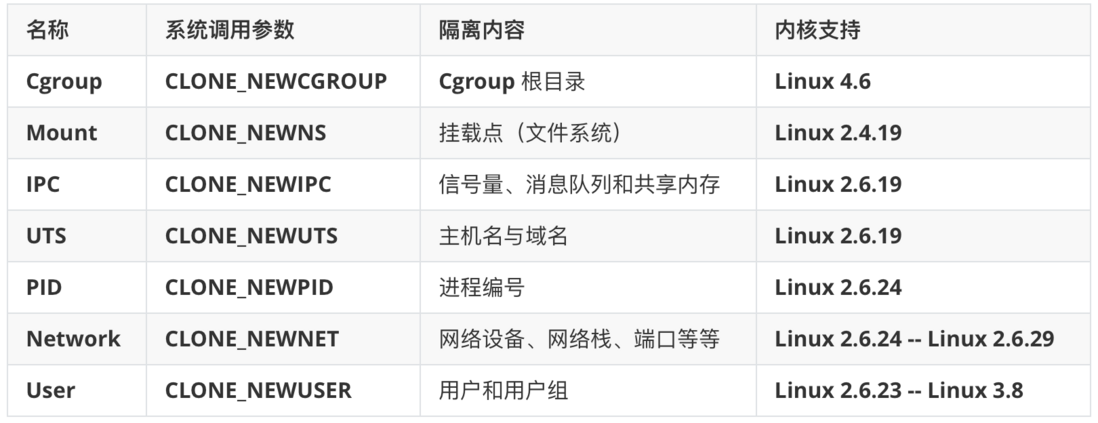
另外也可以参考这篇文章《Namespace in Operation》。
关于 Cgroup namesapce 在 4.6 的内核中才实现,现在普及程度还不高,docker 现在就还没有用它。从上面的内核支持中可以看出,要想完整的运行 docker 必须使用 Linux 3.8 以上内核,而 CentOS6 最新内核为 2.6.32 ,所以我们至少要使用 CentOS7(Kernel 3.10) 作为运行 docker 的宿主机。
最近CentOS社区已经推出CentSO 7.7与CentOS 8版本,由于很多小白人员升级到CentOS 7.7后“不知所措”,我们后面的实验中就使用这个版本,保证大家在操作的时候可以跟视频课程保证一致,遇到问题我们再去解决问题。
3. 在 CentOS7 中名称空间展示
系统中的每个进程都有 /proc/[pid]/ns/ 这样一个目录,里面包含了这个进程所属 namespace 的信息,如下:
[root@docker-server ~]# ls -l /proc/1/ns
总用量 0
lrwxrwxrwx 1 root root 0 10月 17 10:22 ipc -> ipc:[4026531839]
lrwxrwxrwx 1 root root 0 10月 17 10:22 mnt -> mnt:[4026531840]
lrwxrwxrwx 1 root root 0 10月 17 10:22 net -> net:[4026531956]
lrwxrwxrwx 1 root root 0 10月 17 10:22 pid -> pid:[4026531836]
lrwxrwxrwx 1 root root 0 10月 17 10:22 user -> user:[4026531837]
lrwxrwxrwx 1 root root 0 10月 17 10:22 uts -> uts:[4026531838]因为Cgroup是在内核 4.6 之后才引入,所以在CentOS7 3.10.0-1062.el7.x86_64上只有六个名称空间。
注意:ipc:[4026531839] 后面的数字为 inode number ,如果两个进程的 ipc namespace 的 inode number 一样,说明他们属于同一个 namespace,如下:
[root@docker-server ~]# ls -l /proc/2/ns
总用量 0
lrwxrwxrwx 1 root root 0 10月 17 10:22 ipc -> ipc:[4026531839]
lrwxrwxrwx 1 root root 0 10月 17 10:22 mnt -> mnt:[4026531840]
lrwxrwxrwx 1 root root 0 10月 17 10:22 net -> net:[4026531956]
lrwxrwxrwx 1 root root 0 10月 17 10:22 pid -> pid:[4026531836]
lrwxrwxrwx 1 root root 0 10月 17 10:22 user -> user:[4026531837]
lrwxrwxrwx 1 root root 0 10月 17 10:22 uts -> uts:[4026531838]这里我们注意下,等我们后面学习docker之后,再来看下不同docker内的程序其所在的名称空间是否一致。
4. 关于 Linux Cgroup
其实 cgroup 和 namespace 类似,也是将进程进行分组,但它的目的和 namespace 不一样,namespace 是为了实现进程组之间的资源隔离,而 cgroup 是为了对一组进程进行统一的资源监控和限制。 Linux 就是通过 namesapce + cgroup 完成资源隔开与资源限制的。
查看当前系统支持的subsystem 类型,也即资源控制(resource controller)类型:
[root@docker-server ~]# cat /proc/cgroups
#subsys_name    hierarchy    num_cgroups    enabled
cpuset    5    1    1
cpu    2    1    1
cpuacct    2    1    1
memory    9    1    1
devices    8    1    1
freezer    4    1    1
net_cls    6    1    1
blkio    7    1    1
perf_event    10    1    1
hugetlb    3    1    1
pids    11    1    1
net_prio    6    1    1
其中:
-
cpuset:绑定
cgroup到指定CPUs和NUMA节点。 -
cpu:用来限制
cgroup的CPU使用率。 -
cpuacct:统计
cgroup的CPU的使用率。 -
memory:统计和限制 cgroup 的内存的使用率,包括
process memory , kernel memory, 和 swap。 -
devices:限制
cgroup创建(mknod)和访问设备的权限。 -
freezer:用来挂起
suspend和恢复restore一个cgroup中的所有进程。 -
net_cls:将一个
cgroup中进程创建的所有网络包加上一个classid标记,用于tc和iptables。 只对发出去的网络包生效,对收到的网络包不起作用。 -
blkio:限制
cgroup访问块设备的IO速度。 -
perf_event:对
cgroup进行性能监控。 -
hugetlb:限制
cgroup的huge pages的使用量。 -
pids:限制一个
cgroup及其子孙cgroup中的总进程数。 -
net_prio:针对每个网络接口设置
cgroup的访问优先级。
5. 虚拟机与 docker 的区别
虚拟机时主机级虚拟化,每个虚拟实例拥有独立的操作系统即图中 Host OS 以及内核,底层硬件统一由 Hypervisor 负责调度管理;而容器技术(docker 只是容器技术的一种)则是借助底层的操作系统与内核,通过内核级技术完成资源的隔离与限制,也就是说各个容器拥有相同的底层操作系统和内核。所以,虚拟机的隔离性要远高于容器,但是容器的资源使用率和速度则优于虚拟机。
注:更多技术博客请关注 字节教育官网,如果在学习或者自己实验的过程中遇到问题,及时与作者沟通。【QQ群 374106486】
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论