传智健康
文章目录
架构图

lesson 1
lesson 2

直接在parent中安装
先clean 后install
安装的时候先关闭所有的服务,否则安装时候报错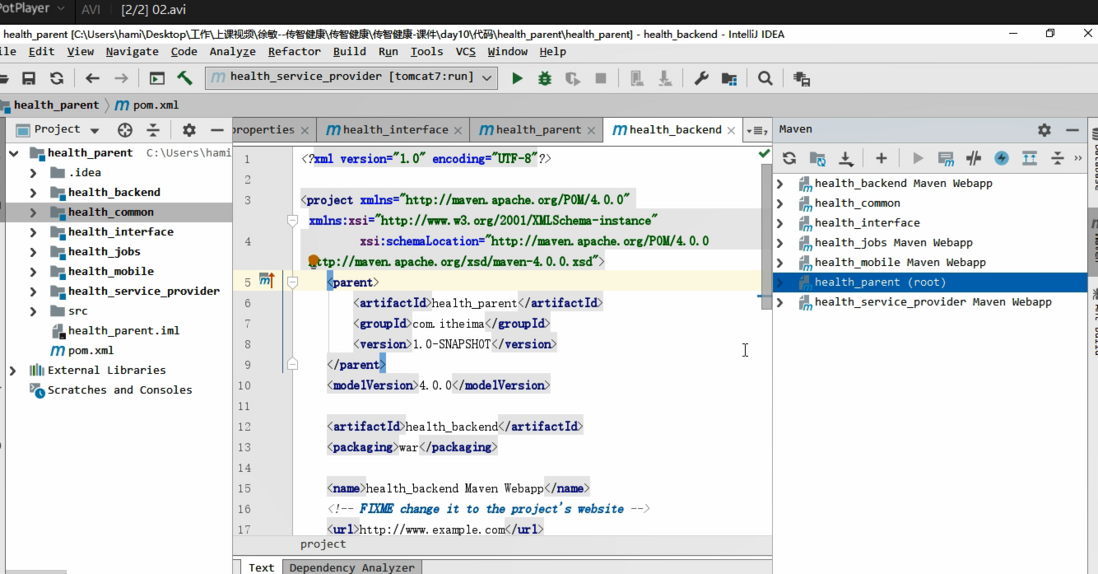
注意事项
查看当前zookeeper的状态


查看web.xml spring的配置文件是否加载
点着spring 按着ctrl键不放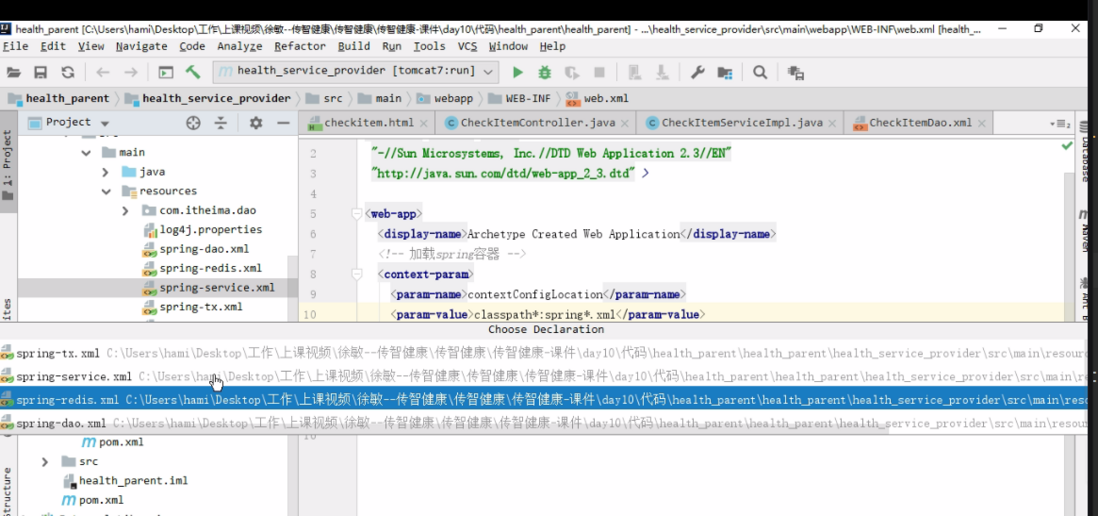
lesson3
pojo的要继承Serializable
价格用BigDecimal
controller中方法中加@RequestBody是因为只要是ajax接收的数据都要加这个注解
dao.xml中isqianboa
调出try catch
CTRL+ALT+T
调出函数注释
ALT+P
获取插入检查组后的自增ID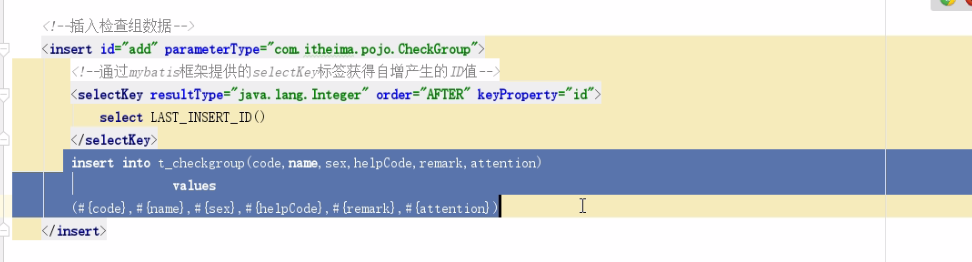
做检查项和检查组的关联利用hashMap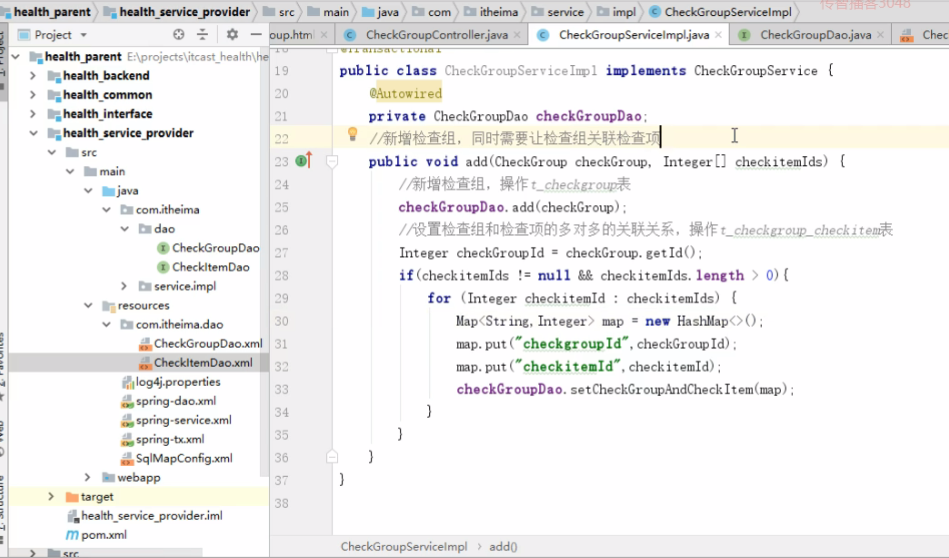
map因为占四个字节,所以一般声明在循环外边,否则所占的空间越来越大
内存的分配上边可以节约很多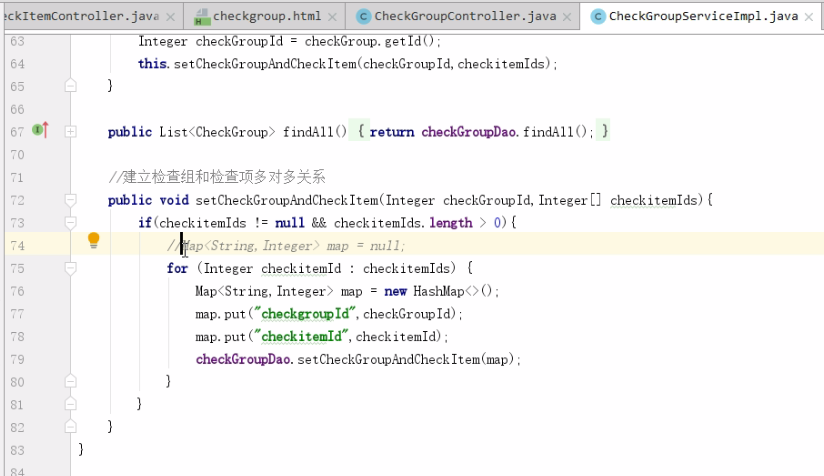

lesson4
incorrect region, please use up-z2.qiniup.com
将代码的Zone.zone0()改为Zone.zone1()
lesson5
apache OPI
lesson6

字符串和日期都能当参数传递,因为底层做了转换,转换成日期格式
错误
Parameter Maps collection does not contain value for com.itheima.dao.CheckGroupDao.int
是指parameterType写成了parameterMap
lesson7
lesson8
lesson9
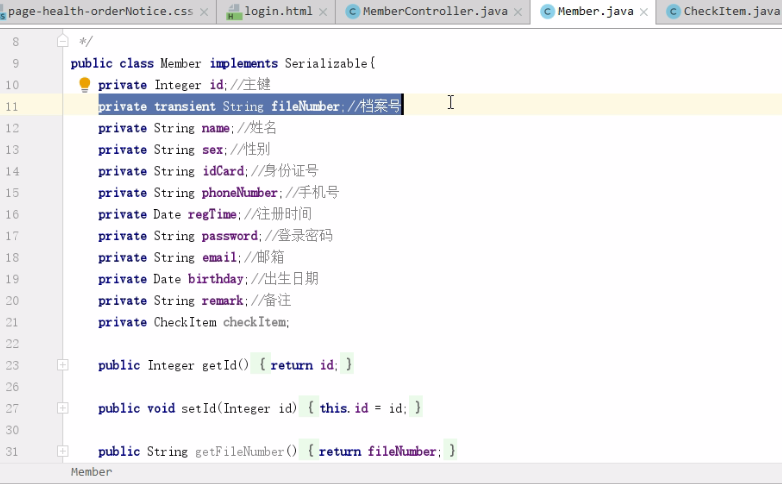
加关键字后不会被序列化
登录完设置cookie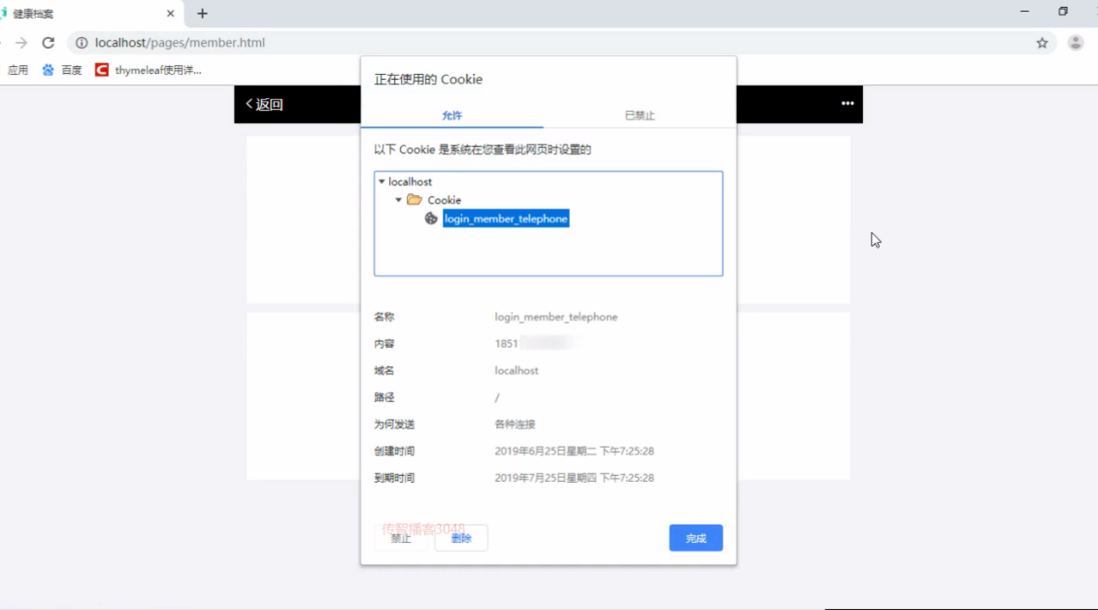
不使用表达式和使用表达式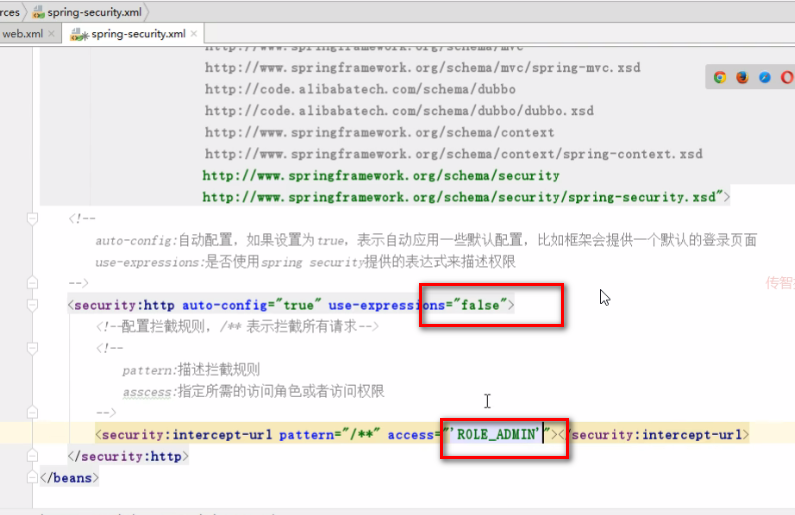

lesson10
@RestController注解,相当于@Controller+@ResponseBody两个注解的结合,
返回json数据不需要在方法前面加@ResponseBody注解了,但使用@RestController这个注解,就不能返回jsp,html页面,视图解析器无法解析jsp,html页面
spring security中即使加了
<bean id="passwordEncoder"
class="org.springframework.security.crypto.bcrypt.BCryptPasswordEncoder" />对象不用,框架也会按照加密的方式进行校验
spring-security invalidate-session是否过期掉session
spring-security demo
spring-security3.xml(使用内置的页面登录)
<?xml version="1.0" encoding="UTF-8"?>
<beans xmlns="http://www.springframework.org/schema/beans"
       xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
       xmlns:context="http://www.springframework.org/schema/context"
       xmlns:dubbo="http://code.alibabatech.com/schema/dubbo"
       xmlns:mvc="http://www.springframework.org/schema/mvc"
       xmlns:security="http://www.springframework.org/schema/security"
       xsi:schemaLocation="http://www.springframework.org/schema/beans
                        http://www.springframework.org/schema/beans/spring-beans.xsd
                        http://www.springframework.org/schema/mvc
                        http://www.springframework.org/schema/mvc/spring-mvc.xsd
                        http://code.alibabatech.com/schema/dubbo
                        http://code.alibabatech.com/schema/dubbo/dubbo.xsd
                        http://www.springframework.org/schema/context
                        http://www.springframework.org/schema/context/spring-context.xsd
                     http://www.springframework.org/schema/security
                     http://www.springframework.org/schema/security/spring-security.xsd">
        <!--配置哪些页面不登录也可以访问-->
        <security:http security="none" pattern="/login.html"></security:http>
        <security:http security="none" pattern="/free/**"></security:http>
        <!--
        auto-config:自动配置,如果设置为true,表示自动应用一些默认配置,比如框架会提供一个默认的登录页面
        use-expressions:是否使用spring security提供的表达式来描述权限
    -->
        <security:http auto-config="true" use-expressions="true">
            <!--配置拦截规则,/** 表示拦截所有请求-->
            <!--
                pattern:描述拦截规则
                asscess:指定所需的访问角色或者访问权限
            -->
            <!--只要认证通过就可以访问-->
            <security:intercept-url pattern="/index.html" access="isAuthenticated()"></security:intercept-url>
            <security:intercept-url pattern="/pages/1.html" access="isAuthenticated()"></security:intercept-url>
            <!--拥有add权限就可以访问b.html页面-->
            <security:intercept-url pattern="/pages/2.html" access="hasAuthority('add')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问c.html页面-->
            <security:intercept-url pattern="/pages/3.html" access="hasRole('ROLE_ADMIN')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问d.html页面,
            注意:此处虽然写的是ADMIN角色,框架会自动加上前缀ROLE_-->
            <security:intercept-url pattern="/pages/4.html" access="hasRole('ADMIN')"></security:intercept-url>
        </security:http>
        <security:authentication-manager>
            <security:authentication-provider>
                <security:user-service>
                    <security:user name="admin" password="{noop}admin" authorities="ROLE_ADMIN"></security:user>
                </security:user-service>
            </security:authentication-provider>
        </security:authentication-manager>
</beans>
spring-security2.xml(使用自己的登录 密码不加密)
<?xml version="1.0" encoding="UTF-8"?>
<beans xmlns="http://www.springframework.org/schema/beans"
       xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
       xmlns:context="http://www.springframework.org/schema/context"
       xmlns:dubbo="http://code.alibabatech.com/schema/dubbo"
       xmlns:mvc="http://www.springframework.org/schema/mvc"
       xmlns:security="http://www.springframework.org/schema/security"
       xsi:schemaLocation="http://www.springframework.org/schema/beans
                        http://www.springframework.org/schema/beans/spring-beans.xsd
                        http://www.springframework.org/schema/mvc
                        http://www.springframework.org/schema/mvc/spring-mvc.xsd
                        http://code.alibabatech.com/schema/dubbo
                        http://code.alibabatech.com/schema/dubbo/dubbo.xsd
                        http://www.springframework.org/schema/context
                        http://www.springframework.org/schema/context/spring-context.xsd
                     http://www.springframework.org/schema/security
                     http://www.springframework.org/schema/security/spring-security.xsd">
        <!--配置哪些页面不登录也可以访问-->
        <security:http security="none" pattern="/login.html"></security:http>
        <security:http security="none" pattern="/free/**"></security:http>
        <!--
        auto-config:自动配置,如果设置为true,表示自动应用一些默认配置,比如框架会提供一个默认的登录页面
        use-expressions:是否使用spring security提供的表达式来描述权限
    -->
        <security:http auto-config="true" use-expressions="true">
            <!--配置拦截规则,/** 表示拦截所有请求-->
            <!--
                pattern:描述拦截规则
                asscess:指定所需的访问角色或者访问权限
            -->
            <!--只要认证通过就可以访问-->
            <security:intercept-url pattern="/index.html" access="isAuthenticated()"></security:intercept-url>
            <security:intercept-url pattern="/pages/1.html" access="isAuthenticated()"></security:intercept-url>
            <!--拥有add权限就可以访问b.html页面-->
            <security:intercept-url pattern="/pages/2.html" access="hasAuthority('add')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问c.html页面-->
            <security:intercept-url pattern="/pages/3.html" access="hasRole('ROLE_ADMIN')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问d.html页面,
            注意:此处虽然写的是ADMIN角色,框架会自动加上前缀ROLE_-->
            <security:intercept-url pattern="/pages/4.html" access="hasRole('ADMIN')"></security:intercept-url>
            <!--如果我们要使用自己指定的页面作为登录页面,必须配置登录表单.页面提交的登录表单请求是由框架负责处理-->
            <!--
                login-page:指定登录页面访问URL
            -->
            <security:form-login
                    login-page="/login.html"
                    username-parameter="username"
                    password-parameter="password"
                    login-processing-url="/login.do"
                    default-target-url="/index.html"
                    authentication-failure-url="/login.html"></security:form-login>
            <security:logout logout-url="/logout.do"
                             logout-success-url="/login.html" invalidate-session="true"/>
            <!--
          csrf:对应CsrfFilter过滤器
          disabled:是否启用CsrfFilter过滤器,如果使用自定义登录页面需要关闭此项,否则登录操作会被禁用(403)
        -->
            <security:csrf disabled="true"></security:csrf>
        </security:http>
        <security:authentication-manager>
            <!--
            <security:authentication-provider>
                <security:user-service>
                    <security:user name="admin" password="{noop}admin" authorities="ROLE_ADMIN"></security:user>
                </security:user-service>
            </security:authentication-provider>
            -->
            <security:authentication-provider user-service-ref="userService"></security:authentication-provider>
        </security:authentication-manager>
    <bean id="userService" class="com.itheima.service.SpringSecurityUserService"></bean>
</beans>
spring-security4.xml(使用自己的登录 密码加密)
<?xml version="1.0" encoding="UTF-8"?>
<beans xmlns="http://www.springframework.org/schema/beans"
       xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
       xmlns:context="http://www.springframework.org/schema/context"
       xmlns:dubbo="http://code.alibabatech.com/schema/dubbo"
       xmlns:mvc="http://www.springframework.org/schema/mvc"
       xmlns:security="http://www.springframework.org/schema/security"
       xsi:schemaLocation="http://www.springframework.org/schema/beans
                        http://www.springframework.org/schema/beans/spring-beans.xsd
                        http://www.springframework.org/schema/mvc
                        http://www.springframework.org/schema/mvc/spring-mvc.xsd
                        http://code.alibabatech.com/schema/dubbo
                        http://code.alibabatech.com/schema/dubbo/dubbo.xsd
                        http://www.springframework.org/schema/context
                        http://www.springframework.org/schema/context/spring-context.xsd
                     http://www.springframework.org/schema/security
                     http://www.springframework.org/schema/security/spring-security.xsd">
        <!--配置哪些页面不登录也可以访问-->
        <security:http security="none" pattern="/login.html"></security:http>
        <security:http security="none" pattern="/free/**"></security:http>
        <!--
        auto-config:自动配置,如果设置为true,表示自动应用一些默认配置,比如框架会提供一个默认的登录页面
        use-expressions:是否使用spring security提供的表达式来描述权限
    -->
        <security:http auto-config="true" use-expressions="true">
            <!--配置拦截规则,/** 表示拦截所有请求-->
            <!--
                pattern:描述拦截规则
                asscess:指定所需的访问角色或者访问权限
            -->
            <!--只要认证通过就可以访问-->
            <security:intercept-url pattern="/index.html" access="isAuthenticated()"></security:intercept-url>
            <security:intercept-url pattern="/pages/1.html" access="isAuthenticated()"></security:intercept-url>
            <!--拥有add权限就可以访问b.html页面-->
            <security:intercept-url pattern="/pages/2.html" access="hasAuthority('add')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问c.html页面-->
            <security:intercept-url pattern="/pages/3.html" access="hasRole('ROLE_ADMIN')"></security:intercept-url>
            <!--拥有ROLE_ADMIN角色就可以访问d.html页面,
            注意:此处虽然写的是ADMIN角色,框架会自动加上前缀ROLE_-->
            <security:intercept-url pattern="/pages/4.html" access="hasRole('ADMIN')"></security:intercept-url>
            <!--如果我们要使用自己指定的页面作为登录页面,必须配置登录表单.页面提交的登录表单请求是由框架负责处理-->
            <!--
                login-page:指定登录页面访问URL
            -->
            <security:form-login
                    login-page="/login.html"
                    username-parameter="username"
                    password-parameter="password"
                    login-processing-url="/login.do"
                    default-target-url="/index.html"
                    authentication-failure-url="/login.html"></security:form-login>
            <security:logout logout-url="/logout.do"
                             logout-success-url="/login.html" invalidate-session="true"/>
            <!--
          csrf:对应CsrfFilter过滤器
          disabled:是否启用CsrfFilter过滤器,如果使用自定义登录页面需要关闭此项,否则登录操作会被禁用(403)
        -->
            <security:csrf disabled="true"></security:csrf>
        </security:http>
        <security:authentication-manager>
            <!--
            <security:authentication-provider>
                <security:user-service>
                    <security:user name="admin" password="{noop}admin" authorities="ROLE_ADMIN"></security:user>
                </security:user-service>
            </security:authentication-provider>
            -->
            <security:authentication-provider user-service-ref="userService2">
                <security:password-encoder ref="passwordEncoder"></security:password-encoder>
            </security:authentication-provider>
        </security:authentication-manager>
    <bean id="userService2" class="com.itheima.service.SpringSecurityUserService2"></bean>
    <bean id="passwordEncoder" class="org.springframework.security.crypto.bcrypt.BCryptPasswordEncoder"></bean>
    <!--开启spring的注解-->
    <context:annotation-config></context:annotation-config>
</beans>
SpringSecurityUserService.java
package com.itheima.service;

import com.itheima.pojo.User;
import org.springframework.security.core.GrantedAuthority;
import org.springframework.security.core.authority.SimpleGrantedAuthority;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;

import java.util.ArrayList;
import java.util.HashMap;
import java.util.List;
import java.util.Map;

public class SpringSecurityUserService implements UserDetailsService {
    public static Map<String, User> map = new HashMap<String,User>();
    static{
        com.itheima.pojo.User user1 = new com.itheima.pojo.User();
        com.itheima.pojo.User user2 = new com.itheima.pojo.User();
        com.itheima.pojo.User user3 = new com.itheima.pojo.User();
        user1.setUsername("admin");
        user1.setPassword("admin");
        user2.setUsername("xiaoming");
        user2.setPassword("1234");
        user3.setUsername("map");
        user3.setPassword("map");

        map.put(user1.getUsername(),user1);
        map.put(user2.getUsername(),user2);
        map.put(user3.getUsername(),user3);
    }

    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        System.out.println("输入的用户名是:"+username);
        User user = map.get(username);
        if(user == null){
            return null;
        }else{
            //将用户信息返回给框架
            //框架会进行密码比对(页面提交的密码和数据库中查询的密码进行比对)
            List<GrantedAuthority> list = new ArrayList<>();
            //为当前登录用户授权,后期需要改为从数据库查询当前用户对应的权限
            list.add(new SimpleGrantedAuthority("permission_A"));
            list.add(new SimpleGrantedAuthority("permission_B"));
            if(username.equals("admin")){
                //开头ROLE_表示添加角色
                list.add(new SimpleGrantedAuthority("ROLE_ADMIN"));
            }
            if(username.equals("map")){
                list.add(new SimpleGrantedAuthority("add"));
            }
            org.springframework.security.core.userdetails.User securityUser = new org.springframework.security.core.userdetails.User(username,"{noop}"+user.getPassword(),list);
            return securityUser;
        }
    }
}
SpringSecurityUserService2.java(加密方式)
package com.itheima.service;

import com.itheima.pojo.User;
import org.springframework.beans.factory.annotation.Autowired;
import org.springframework.security.core.GrantedAuthority;
import org.springframework.security.core.authority.SimpleGrantedAuthority;
import org.springframework.security.core.userdetails.UserDetails;
import org.springframework.security.core.userdetails.UserDetailsService;
import org.springframework.security.core.userdetails.UsernameNotFoundException;
import org.springframework.security.crypto.bcrypt.BCryptPasswordEncoder;

import java.util.ArrayList;
import java.util.HashMap;
import java.util.List;
import java.util.Map;

public class SpringSecurityUserService2 implements UserDetailsService {

    @Autowired
    private BCryptPasswordEncoder bCryptPasswordEncoder;

    public Map<String, User> map = new HashMap<String,User>();

    public void insertMap(){
        User user1 = new User();
        User user2 = new User();
        User user3 = new User();
        user1.setUsername("admin");
        user1.setPassword(bCryptPasswordEncoder.encode("admin"));

        user2.setUsername("xiaoming");
        user2.setPassword(bCryptPasswordEncoder.encode("1234"));

        user3.setUsername("map");
        user3.setPassword(bCryptPasswordEncoder.encode("map"));

        map.put(user1.getUsername(),user1);
        map.put(user2.getUsername(),user2);
        map.put(user3.getUsername(),user3);
    }


    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        insertMap();
        System.out.println("输入的用户名是:"+username);
        User user = map.get(username);
        if(user == null){
            return null;
        }else{
            //将用户信息返回给框架
            //框架会进行密码比对(页面提交的密码和数据库中查询的密码进行比对)
            List<GrantedAuthority> list = new ArrayList<>();
            //为当前登录用户授权,后期需要改为从数据库查询当前用户对应的权限
            list.add(new SimpleGrantedAuthority("permission_A"));
            list.add(new SimpleGrantedAuthority("permission_B"));
            if(username.equals("admin")){
                //开头ROLE_表示添加角色
                list.add(new SimpleGrantedAuthority("ROLE_ADMIN"));
            }
            if(username.equals("map")){
                list.add(new SimpleGrantedAuthority("add"));
            }
            //此处注意加密的方式不添加"{noop}+"
            org.springframework.security.core.userdetails.User securityUser = new org.springframework.security.core.userdetails.User(username,user.getPassword(),list);
            return securityUser;
        }
    }
}
HelloController.java
package com.itheima.controller;

import org.springframework.security.access.prepost.PreAuthorize;
import org.springframework.web.bind.annotation.RequestMapping;
import org.springframework.web.bind.annotation.RestController;

@RestController
@RequestMapping("/hello")
public class HelloController {

    @PreAuthorize("hasAuthority('add')")
    @RequestMapping("/add")
    public String add(){
        System.out.println("add...");
        return "success";
    }

    @PreAuthorize("hasAuthority('delete')")
    @RequestMapping("/delete")
    public String delete(){
        return "delete";
    }
}
web.xml
<!DOCTYPE web-app PUBLIC
 "-//Sun Microsystems, Inc.//DTD Web Application 2.3//EN"
 "http://java.sun.com/dtd/web-app_2_3.dtd" >

<web-app>
  <display-name>Archetype Created Web Application</display-name>
  <filter>
    <!--
      DelegatingFilterProxy用于整合第三方框架
      整合Spring Security时过滤器的名称必须为springSecurityFilterChain,
      否则会抛出NoSuchBeanDefinitionException异常
    -->
    <filter-name>springSecurityFilterChain</filter-name>
    <filter-class>org.springframework.web.filter.DelegatingFilterProxy</filter-class>
  </filter>
  <filter-mapping>
    <filter-name>springSecurityFilterChain</filter-name>
    <url-pattern>/*</url-pattern>
  </filter-mapping>
  <servlet>
    <servlet-name>springmvc</servlet-name>
    <servlet-class>org.springframework.web.servlet.DispatcherServlet</servlet-class>
    <!-- 指定加载的配置文件 ,通过参数contextConfigLocation加载 -->
    <init-param>
      <param-name>contextConfigLocation</param-name>
      <param-value>classpath:spring-security.xml</param-value>
    </init-param>
    <load-on-startup>1</load-on-startup>
  </servlet>
  <servlet-mapping>
    <servlet-name>springmvc</servlet-name>
    <url-pattern>*.do</url-pattern>
  </servlet-mapping>
</web-app>
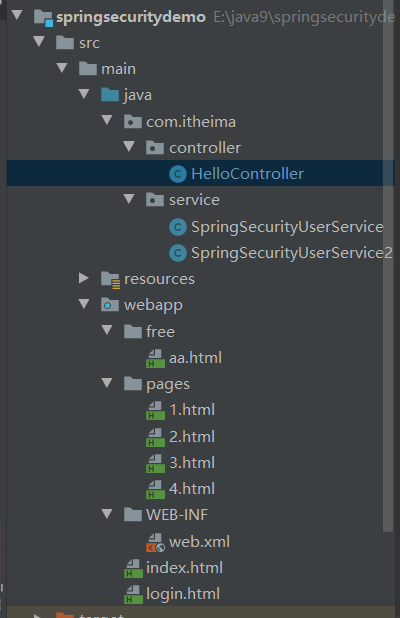
set不允许重复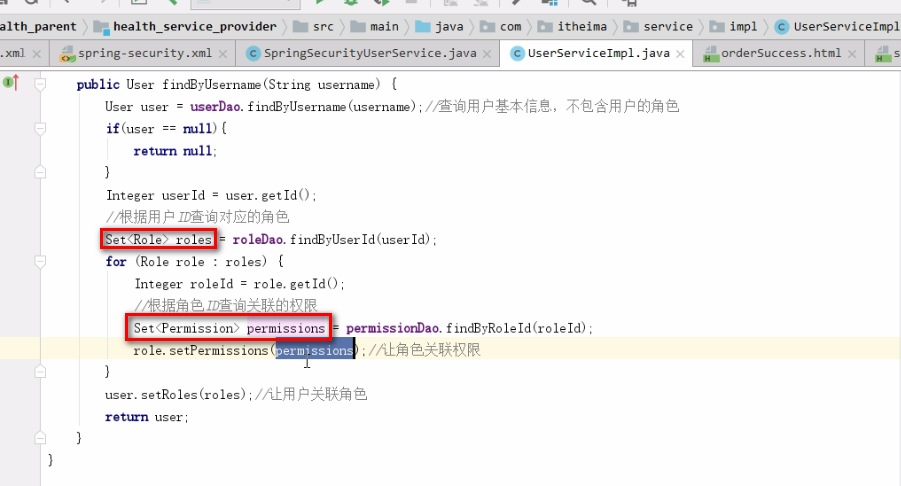
所以这里边使用set
tomcat的过期时间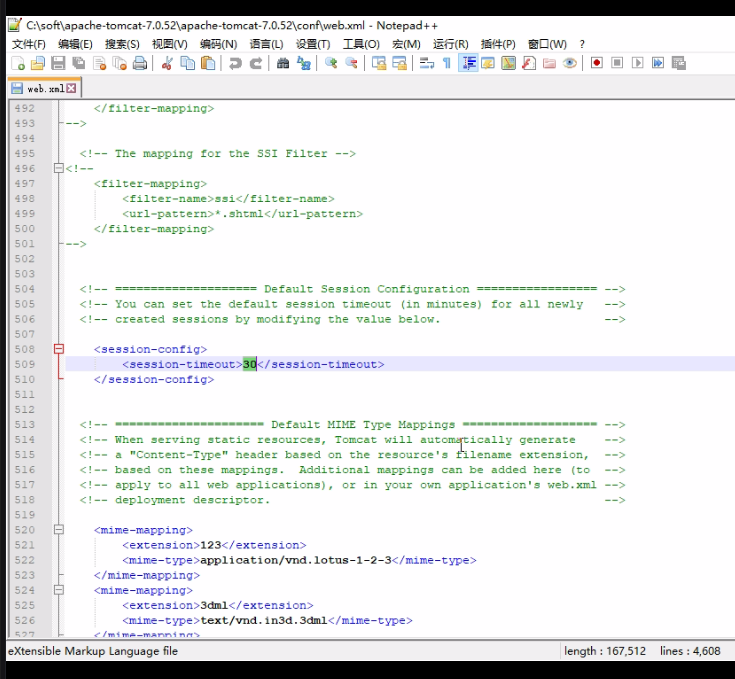
lesson11
lesson12
[报错 OPTION SQL_SELECT_LIMIT=] jasper Data aDapter
背景:驱动jar:mysql-connector-java-5.1.8.jar 数据库版本:5.7.16
问题:JDBC驱动的jar包版本与mysql版本不匹配
解决方案1:使用数据库版本:5.0.91
解决方案2:使用驱动jar:5.1.27 5.1.26
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论