@PreAuthorize 权限注解分析

文章目录
@PreAuthorize 注解 方法前拦截判断是否有权限
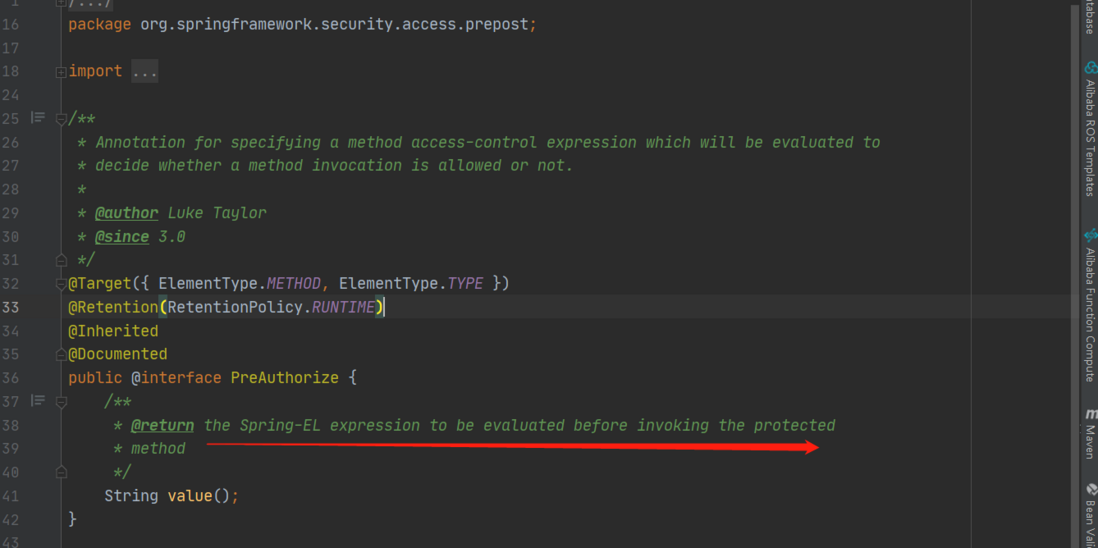
上图得知
进入方法前判断el表达式
例如
@PreAuthorize("hasAuthority('delete:Role_admin')")
可以从SecurityExpressionRoot类中看到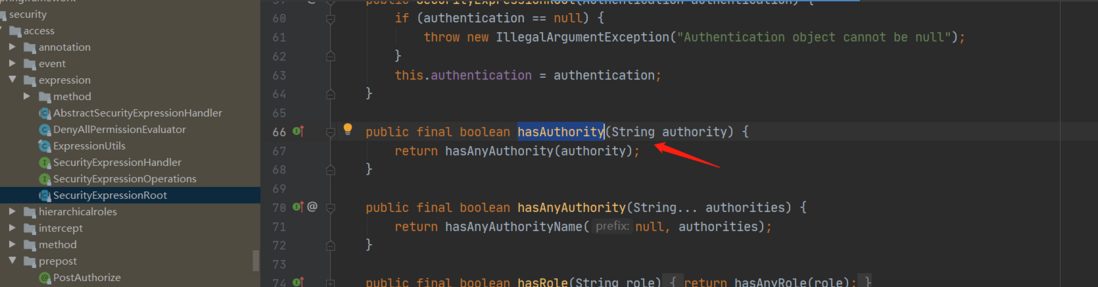

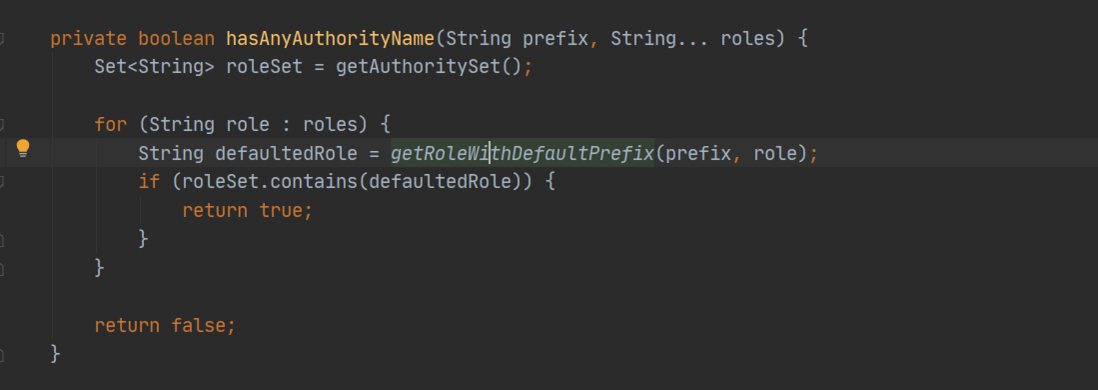

el表达式返回true 通过 false 拒绝访问 403
验证流程: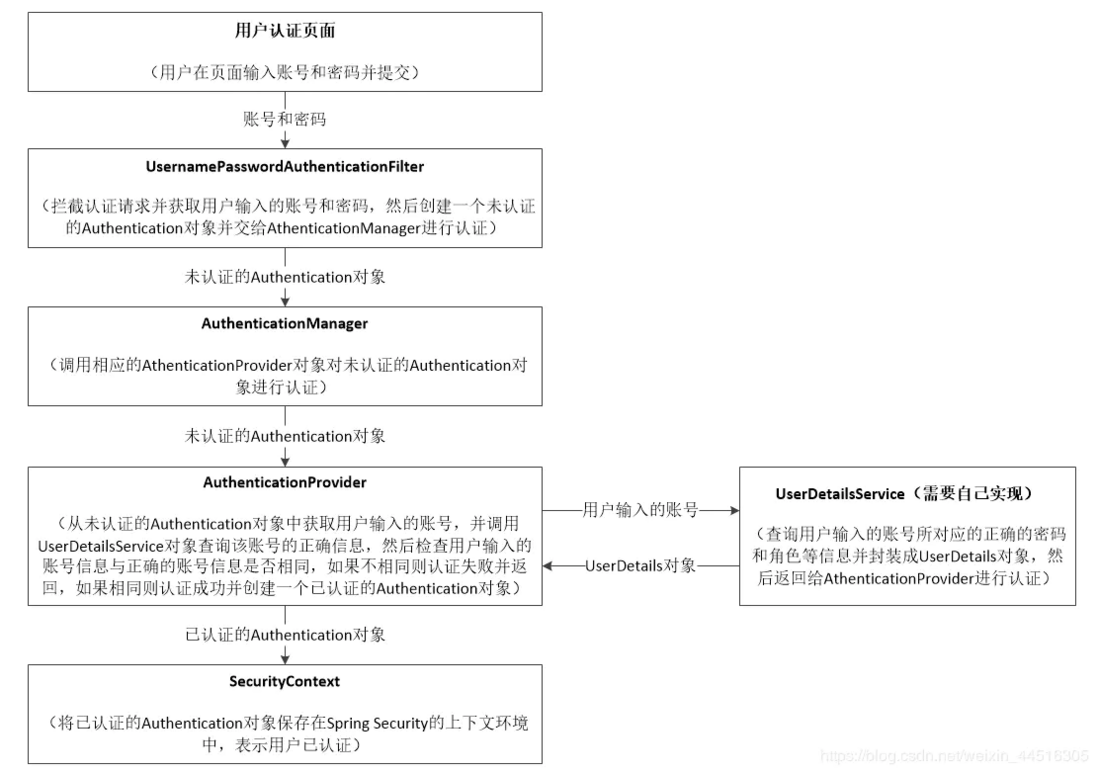
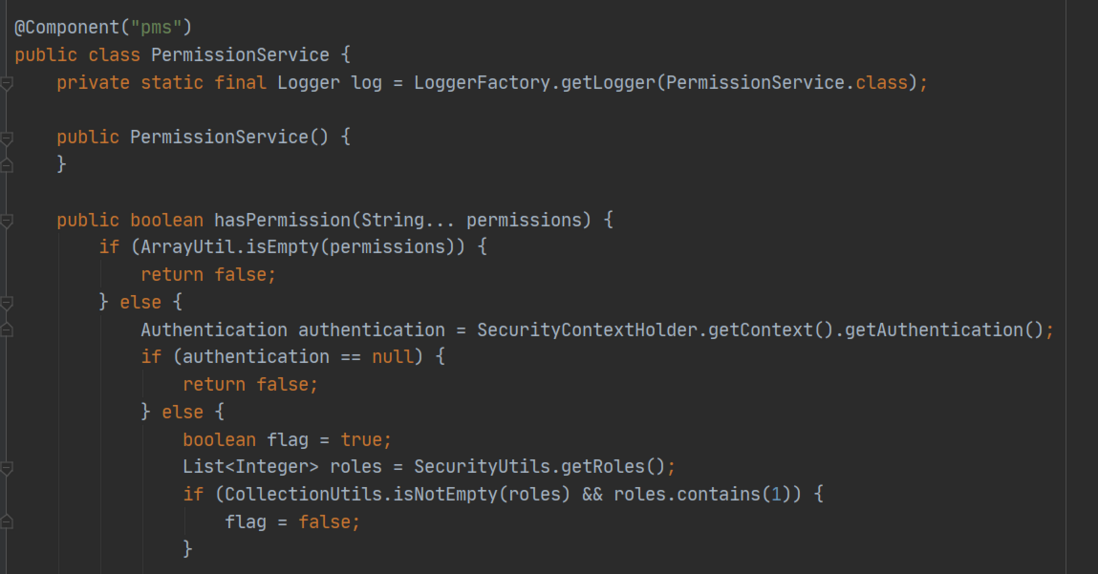
对上述el表达式 可以自定义
例如:@PreAuthorize("@oops.hasPermission('generator_baseaddress_del')" )
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论