POST请求的query参数和body参数共存怎么处理?

文章目录
今天发布一个接口被前端同事咨询怎么传参,特此记录一下:

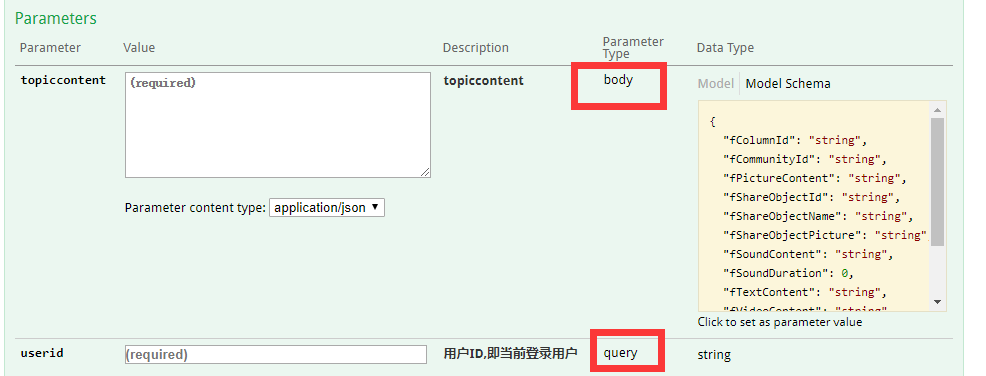
发送的http消息格式为:
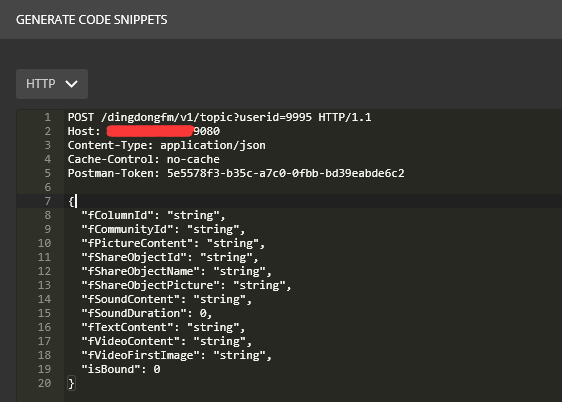
通常query参数是GET请求时常用的携带参数方式。如果是POST请求也要携带query类型的参数,可以把它拼接到url里,至于能不能获取就看服务端了(用springmvc那套是可以获取的)。
既然参数存在url里了,接下来同事又问这样传参安全么?
接口切成https时,在传输过程中/dingdongfm/v1/topic?userid=9995这部分是被加密传输的,包被截取后很难被破解。但是在浏览器里能看到url,还是存在一定的隐患,总之对POST请求来说,敏感信息的参数不要放在query中。
关于https的加密了什么内容,可参考下面:
https://stackoverflow.com/questions/499591/are-https-urls-encrypted?answertab=votes
If you use HTTPS will your URL params will be safe from sniffing? [duplicate]
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论