他来了,他来了,他带着病毒走来了!
文章目录
如今,数据的传输速度极速增长,设备的规模也在增大,这就意味着更大的系统容量和惊人增长的数据流量。而在云服务普及的今天,企业巨大的数据无一都会储存在服务器中。这些数据对于黑客来说,拥有着巨大的资产价值,就如同稀世瑰宝。
据外媒报道,一个名为KingNull的黑客在一个文件托管门户网站上传了一份DH被盗数据库的拷贝文件。经粗略分析,泄漏的数据包括3671个电子邮件地址,7205个账户密码和.onion(暗网)域的8580个私钥。
威胁情报公司Under the Breach表示,泄露的数据库包含了几千个暗网域名的所有者和用户的敏感信息。如果网站所有者将他们的黑门户网站迁移到新的主机提供商,但继续使用旧密码,黑客也可能控制他们的新账户。
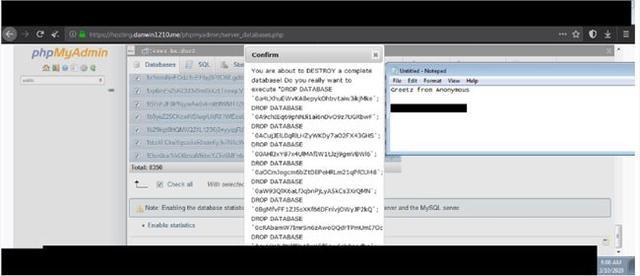
而就在近日,国内某IT企称公司的数台服务器遭遇勒索病毒攻击,导致文件被加密。根据相关工程师查看后发现,该企业服务器由于存在弱口令、密码复用率高等现象,导致频繁被轻易远程入侵,并被植入勒索病毒。其实,该现象与去年发布的报告《2019勒索事件回顾:RDP弱口令渗透愈演愈烈》内容结论相契合。

一直以来,RDP弱口令渗透都是网络攻防战中的关键一环,黑客团伙可以通过RDP(远程桌面协议)暴破,或者直接在黑市购买RDP凭证的方式,来远程登录用户账户,访问主机内的各类信息,造成重要信息、资料泄露,甚至植入各类病毒,严重威胁企业终端安全。
经分析,该病毒使用 RSA+AES 算法加密文件,加密过程采用了 IOCP 完成端口+AES-NI 指令集提升其病毒工作效率,从而实现对文件的高性能加密流程。由于该病毒暂无有效的解密工具,被攻击后文件无法恢复。所以,建议企业定期对重要文件和数据进行非本地备份。
在流量数据迅速增长的今天,网络安全正面临着前所未有挑战。希望广大企业用户时刻保持高度安全警惕性,切实加强网络防御措施,企业信息数据一旦泄漏,产生的影响不可估量。蓝队云拥有完善的企业网络安全解决方案,十年网络安全防护经验、专业安全团队和安全产品组成强大的安全防护系统,能够一站式的监测预警、拦截、紧急处理网络安全问题,有效帮助企业抵挡网络威胁。欢迎咨询http://www.landui.com/?sf
在这里分享一些网络安全的防范措施,希望能帮大家
1.尽量关闭不必要的端口,如:445、135,139 等,对 3389,5900 等端口可进行白名单配置,只允许白名单内的 IP 连接登陆。
2.尽量关闭不必要的文件共享,如有需要,请使用 ACL 和强密码保护来限制访问权限,禁用对共享文件夹的匿名访问。
3.采用高强度的密码,避免使用弱口令密码,并定期更换。建议服务器密码使用高强度且无规律密码,并且强制要求每个服务器使用不同密码管理。网管可通过强制安全策略要求局域网所有服务器、终端系统使用强密码并设定密码过期策略。
4.对没有互联需求的服务器/工作站内部访问设置相应控制,避免可连外网服务器被攻击后作为跳板进一步攻击其他服务器。
5.对重要文件和数据(数据库等数据)进行定期非本地备份。
6.加强人员安全意识培训,谨慎下载陌生邮件附件,若非必要,应禁止启用 Office 宏代码。
7.若主机或终端设备感染勒索病毒,应立即断开网络通信,防止病毒在局域网内进一步扩散,并对主机进行风险排查。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论