怎么防止移动dns劫持,怎么防止移动dns劫持
文章目录
DNS劫持(DNS钓鱼攻击)十分凶猛且不容易被用户感知,曾导致巴西最大银行巴西银行近1%客户受到攻击而导致账户被盗。黑客利用宽带路由器的缺陷对用户DNS进行篡改——用户只要浏览一下黑客所掌控的WEB页面,其宽带路由器的DNS就会被黑客篡改,因为该WEB页面设有特别的恶意代码,所以可以成功躲过安全软件检测,导致大量用户被DNS钓鱼诈骗。
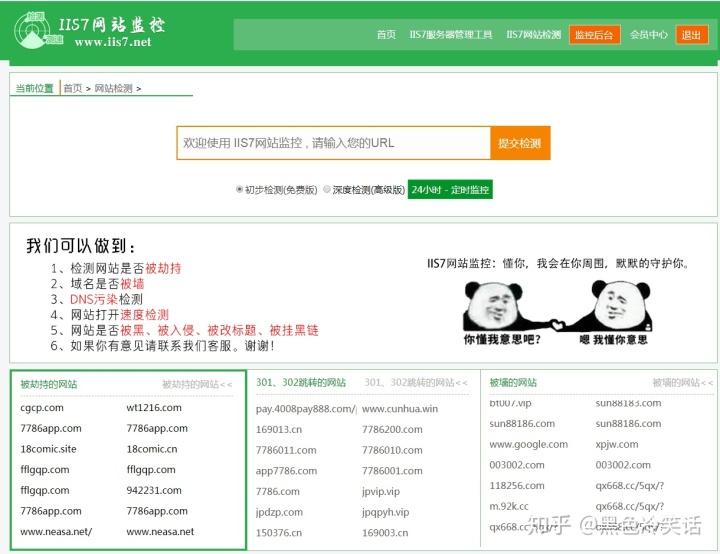
首先使用工具进行网站打开时间的检测:
使用工具:IIS7网站监测工具
IIS7网站监控工具可以做到提前预防各类网站劫持,并且是免费在线查询,通过查询知道域名是否健康等等。
它可以做到24小时定时监控:
1、网站是否被黑、被入侵、被改标题、被挂黑链
2、网站是否被劫持
3、域名是否被墙
4、DNS是否被污染
5、独家检测网站真实的完全打开时间
下载地址:http://wzjk.iis7.net/?cmd
其实,DNS劫持并不是什么新鲜事物,也并非无法预防,百度被黑事件的发生再次揭示了全球DNS体系的脆弱性,并说明互联网厂商如果仅有针对自身信息系统的安全预案,就不足以快速应对全面而复杂的威胁。因此,互联网公司应采取以下措施:
1、互联网公司准备两个以上的域名,一旦黑客进行DNS攻击,用户还可以访问另一个域名。
2、互联网应该对应急预案进行进一步修正,强化对域名服务商的协调流程。
3、域名注册商和代理机构特定时期可能成为集中攻击目标,需要加以防范。
4、国内有关机构之间应该快速建立与境外有关机构的协调和沟通,协助国内企业实现对此事件的快速及时的处理。
随着便携手持设备的普及(手机、平板电脑等),移动端的DNS劫持情况在逐渐增多,对便携手持设备用户的隐私、金融安全等都造成巨大的影响。例如:平时正常的页面突然多了一些小广告,这很可能是移动端DNS劫持导致的问题。
由于移动端的智能系统(iOS,安卓等)的特殊性,即便熟悉电脑的用户也不一定能熟悉移动端的智能系统的设置,导致移动端DNS劫持难以察觉或难以修复(例如:如果通过设置静态IP以指定可靠的DNS,通常需要8到9个操作步骤才能完成,一般用户难以处理),给人以无从下手的感觉,用户急需解决这一问题。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论