gocryptfs · 按文件加密的目录
通过 FUSE 从加密目录挂载日常可读写的视图。
rfjakob/gocryptfs ↗GitHub 数据采集于 2026年11月19日,以仓库当前信息为准。
为什么推荐
项目简介
通过 FUSE 从加密目录挂载日常可读写的视图。由于密文按文件保存,只修改少量文件时可以配合增量备份或同步工具使用。
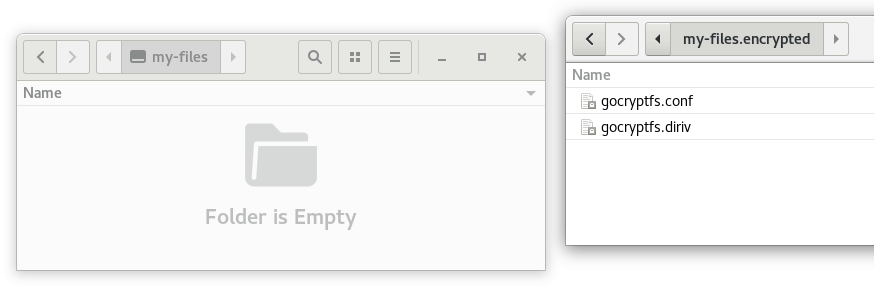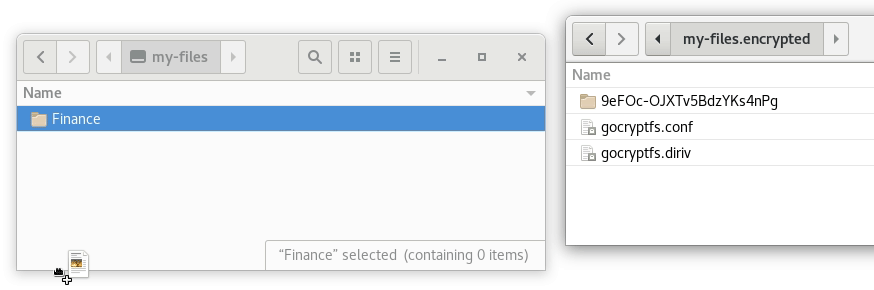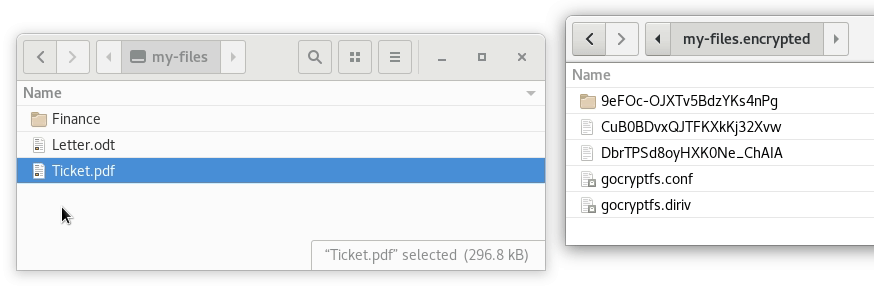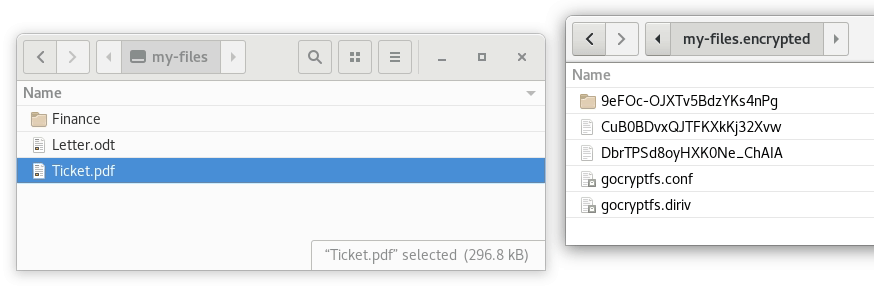
配图:项目仓库原图 · MIT

入门练习
这次练习的目标是为要同步的工作副本建立按文件加密的目录。沿着下面的实际操作走完一轮,可以判断项目解决了哪段工作、需要怎样的运行条件,以及发生异常时能否回到已验证的状态。同步操作应针对密文目录,日常应用读写挂载后的视图。计划备份恢复时,可另外验证删除和改名的影响。
准备环境和样本
在支持 FUSE 的环境准备两个空目录并选定独立的安全备份方式。本次试用材料包括几个不同尺寸的测试副本,含一份重命名后仍需找回的文件。建议保留一份起始状态,方便确认后续的变化。
先把服务部署放在有管理权限的测试环境,确认所用版本的安装步骤及运行条件。规划服务入口、管理入口和数据持久化位置,并记录哪些端口只应在本机或可信网络可达。实际部署前弄清哪些配置来自运行环境、哪些存放在文件或数据目录中;后续升级和恢复时,这些记录可以用来还原一套可工作的实例。
操作步骤
- 按文档初始化密文目录并单独保存恢复所需内容。
- 挂载到明文访问目录,把样本复制进去。
- 卸载后检查同步目录只含加密对象。
- 重新挂载并读回内容,然后只改其中一个样本。
把启动、访问和实际业务动作分别验证。启动成功后先在最短的网络路径内访问,再用另一台获准的设备或会话验证权限和实际响应。第一次只用少量样本,以便阅读事件和日志。能够稳定完成处理后,可以逐步加入第二个用户、第二个实例或更长的运行时间,并在每次扩大范围前记录已知可用状态。
验收结果
完成上面的练习后,可以按这组具体表现判定是否跑通。原始数据可复原,卸载后访问不到明文,单文件改动可被同步工具观察。把可以确认的结果和仍需查证的现象记成两栏,后续更换样本或升级版本时可用这份记录复查。
重点检查请求或事件是否到达服务、服务是否完成处理,以及调用方实际收到了什么。异常路径同样值得验证,例如输入缺项、登录过期、连接中断或进程重启。状态有变化时,可以同时看界面、服务日志和实际数据;这三个观察位置之间的差异,往往能指出问题属于展示、处理、网络还是持久化。
问题排查
挂载失败先查 FUSE 权限和口令;备份密文时不要遗漏项目要求的配置文件。
排查连接问题时沿请求路径逐级确认,先查看本机进程和监听情况,再看名称解析、证书、反向代理或上游网络。若访问顺利而具体功能失败,把日志时间和实际动作对应起来,并核对用户权限与文件读写位置。恢复时从已知可用的最小配置开始,确认基础动作成功后再加载额外功能。
下一次可以试什么
在另一台测试机器做恢复演练,确认使用备份和工具版本能重建明文视图。
计划持续运行时,把版本、配置变更、数据写入位置和备份恢复步骤记下来。持久数据应有明确的保留策略,备份完成后用隔离实例抽查一次可恢复性。对外提供入口之前先核对访问控制,并考虑日常维护者如何看到真实运行状态、处理故障及回到最近验证过的配置。权限和容量可随需求逐步增加。
项目链接
由社区成员推荐收录。 · 2026年11月19日
访问 GitHub ↗