文章
Kernel pwn 基础教程之 Heap Overflow
一、前言 在如今的CTF比赛大环境下,掌握glibc堆内存分配已经成为了大家的必修课程。然而在内核态中,堆内存的分配策略发生了变化。笔者会在介绍内核堆利用方式之前先简单的介绍一下自己了解的内核内存分配策略,如有不对的地方欢迎师傅们指正。二、前置知识 在Linux系统中通
红队技术-父进程伪装(MITRE ATT&CK框架:T1134)
概述 父进程欺骗是一种访问令牌操作技术,通过将恶意文件的PPID指定为explorer.exe等合法进程的PPID,可帮助攻击者规避启发式检测等防御技术。 该欺骗可通过使用本地API调用来执行,该调用可帮助攻击者显式指定PID,如C中的CreateProcess调用。正如我们将在
黑客赚钱的路子有多野?CTF逆向入门指南
1、背景在CTF比赛中,CTF逆向题目除了需要分析程序工作原理,还要根据分析结果进一步求出FLAG。逆向在解题赛制中单独占一类题型,同时也是PWN题的前置技能。在攻防赛制中常与PWN题结合。CTF逆向主要涉及到逆向分析和破解技巧,这也要求有较强的反汇编、反编译、加解密的功底。CTF中的逆向题目一般常见考点1、常见算法与数据结构。2、各种排序算法,树,
5个免费练习黑客技术的网站!
大家好,我是周杰伦,最近有小伙伴在微信上问我:有没有练习CTF的地方?CTF(CaptureTheFlag)中文翻译就是夺旗比赛,这是网络安全领域技术人员之间进行技术竞技的一种比赛形式。比赛通过技术问题闯关形式,获取题目的Flag,从而获得分值。技术面涉及编程开发、程序逆向分析、破解、漏洞攻击、网络渗透、加解密等方面。CTF起源于1996年DE
5个免费练习黑客技术的网站!
大家好,我是周杰伦,最近有小伙伴在微信上问我:有没有练习CTF的地方?!在这里插入图片描述(https://imghelloworld.osscnbeijing.aliyuncs.com/imgs/9827f726bffc889e6014b9162ffb6e40.png)<bloc
现实中的CTF大赛都有哪些人参与?
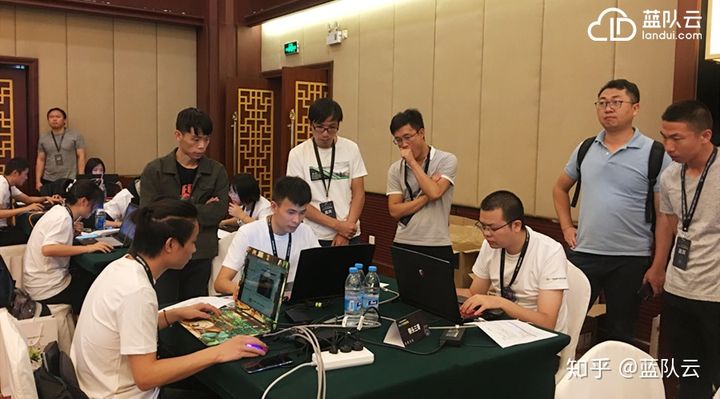
CTF大赛的问题蓝队云还是很有发言权的,毕竟连续参加了云南省4届网络安全攻防大赛,也有出题经验。回答这个问题之前,我们首先需要知道CTF是什么?CTF,英文名可直译为“夺得Flag”,也可意译为“夺旗赛”。其大致流程是,参赛团队之间通过进行攻防对抗、程序分析等形式,率先从主办方给出的比赛环境中得到一串具有一定格式的字符串或其他内容,并将其提交给主办方,从而夺
【Tryhackme】Retro(UAC提权:Windows证书对话框特权提升)
免责声明<blockquote本文渗透的主机经过合法授权。本文使用的工具和方法仅限学习交流使用,请不要将文中使用的工具和渗透思路用于任何非法用途,对此产生的一切后果,本人不承担任何责任,也不对造成的任何误用或损害负责。</blockquote服务发现<pre<
【Tryhackme】VulnNet: Roasted(SMB渗透:smbmap,impacket,evil-winrm)
免责声明<blockquote本文渗透的主机经过合法授权。本文使用的工具和方法仅限学习交流使用,请不要将文中使用的工具和渗透思路用于任何非法用途,对此产生的一切后果,本人不承担任何责任,也不对造成的任何误用或损害负责。</blockquote服务探测<pre<
【Tryhackme】Blueprint(RCE攻击)
免责声明<blockquote本文渗透的主机经过合法授权。本文使用的工具和方法仅限学习交流使用,请不要将文中使用的工具和渗透思路用于任何非法用途,对此产生的一切后果,本人不承担任何责任,也不对造成的任何误用或损害负责。</blockquote服务探测<pre<
【Tryhackme】Ice(bof)
免责声明<blockquote本文渗透的主机经过合法授权。本文使用的工具和方法仅限学习交流使用,请不要将文中使用的工具和渗透思路用于任何非法用途,对此产生的一切后果,本人不承担任何责任,也不对造成的任何误用或损害负责。</blockquote服务扫描<pre<
已加载文章中没有匹配内容,试试其他关键词或清空搜索。