混合后量子 TLS 已打开,实际协商用上了吗?
文章目录
一个公开 API 入口启用了混合密钥交换,成功率仍是 99.9%。团队争论这项改动实际上生效没有。答案可能是现代浏览器已经协商到混合群组,企业代理前的老客户端继续走传统群组。也可能客户端确实发出了混合请求,但真正终止 TLS 的是前面的代管边缘。只用成功率或命令行单次请求,分不清它们。
NIST 的 FIPS 203 定义 ML-KEM。Google Cloud 的负载均衡部署文档说明了其渐进引入混合交换的方式。这里讨论一个入口从试点到扩量的可观测性。示例数字与链路均为假定,不代表任何云厂商或客户端部署结果。
先在图上标出加密连接在哪里结束
移动客户端 ── TLS ① ── 边缘负载均衡
                            └── TLS ② ── 应用网关
                                           └── TLS ③ ── 源站
三处可能使用不同的 TLS 实现、策略和终止位置。一段启用混合交换,不能外推出另外两段也启用了。再画一次企业代理版本:客户端与代理连接,代理代表客户端连到站点。入口指标看到的是代理能力,不一定反映客户端到代理的那一段。先选属于团队管理、能观测、方便调回原策略的一段。列出实际客户端及它们常经过的网络,包含老移动设备、HTTP 库和企业出口。
交换群组和证书签名要分别核对。会话密钥交换改变不代表证书认证也发生了变化。继续使用原证书链,独立变更入口交换策略,测试中更容易定位握手问题。若上游仅提供「已启用」开关,需要找支持条件和指标,或用可控的合成客户端分别连每段终止点,记录真正协商的群组。
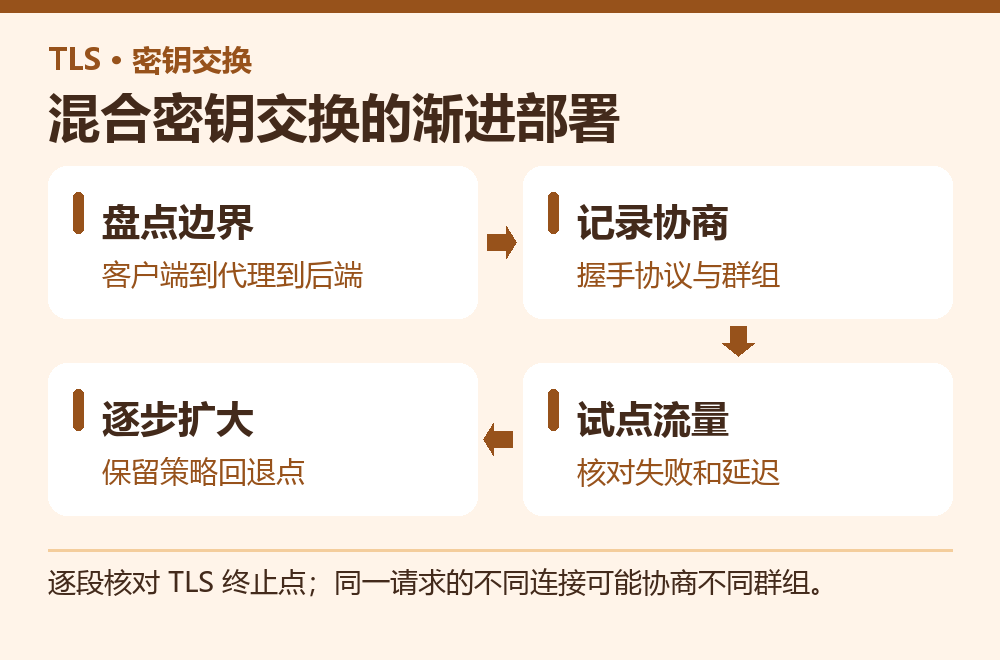
逐段核对 TLS 终止点;同一请求的不同连接可能协商不同群组。
观测表里给新连接和恢复连接各一行
用同一地域和同一版本的客户端的新连测试,分别跑默认与灰度入口,记录 DNS、TCP 或相应传输建立、TLS 握手、首字节等数据。这里关心握手变化,拆开 HTTP 请求耗时是为了不把数据库抖动算给交换算法。合成流量还要覆盖低带宽、较高 RTT 和少量丢包。混合交换可能增加握手字节,分包、重传与中间设备兼容的影响在本地网络往往看不见。
| 观察样本 | 看什么 | 可回答的问题 |
|---|---|---|
| 支持混合群组的新连接 | 实际协商群组、握手时间 | 生效了吗 |
| 同一客户端恢复连接 | 恢复比例、总耗时 | 平均值被怎样稀释 |
| 明确只支持传统交换的客户端 | 协商和失败分布 | 兼容路径仍然可用吗 |
| 企业出口或移动网络 | 重传、首连时间和错误 | 哪一类网络受影响 |
对照业务日志,如果新旧入口总成功率一样,但某一类移动网络首连 P95 从示例的 160 ms 涨到 290 ms,先核对这个桶以及恢复连接比例。按客户端版本分组,进一步比较重传和握手字节。也可能峰值碰到某企业代理的连接限额,不能从平均延迟直接归咎于算法。将同一个探针从另一网络跑一次会更有信息。
找不到协商群组时,先缩短自己能证明的链路
入口日志可能暂时不给群组字段,或无法识别客户端最终与哪台终止机协商。先从测试域名和专用客户端建立一个能准确观察的对照,确认它连接的是目标入口,并排除跳转、浏览器连接池复用或代管代理。对一条能独立发起的冷连接记录客户端版本、路由、握手协商和当前策略编号。生产侧如果只能看到握手成功,可同时记录边缘分区和支持群组的合成样本。这样只能证明试点入口行为,不能外推所有流量实际使用相同比例。需要这项指标时,让可观测性改造和算法灰度分别验收,报告写明没有覆盖哪几段路径。
另测一次会从边缘切换到备用地区的演练。主、备入口如果使用不同负载均衡策略,同一个域名可能出现成功率稳定、混合采用率在切换后下降。广泛扩量前把两个入口的策略版本和出厂临界条件对齐。设备 SDK 也可能在版本更新后变更 TLS 默认行为,留一个足够持久的客户端版本维度。
最后问问接口团队哪些连接需要使用这项保护。只在公网入口启用之后,内部服务仍可能经另一层代理结束 TLS。分段记录的价值就在这里:能说清部署的实际范围,也能在其中一段出现旧代理兼容问题时独立退回该段策略。
为两条测试通路都保存一个最简时间线:何时应用新策略、哪一个客户端发起新连接、哪个终止点实际答复。原因很现实,缓存、跨区域切换与代理连接复用都可能让所谓的「首连」早就建好了。之后看图时知道哪个连接是真正的新握手,也就少一次误判。
回退开关和扩量条件提前写
让试点承接低比例真实新连接,观察至少一个完整高峰和取样周期。把混合协商比例和端到端成功率同时放在报告里,再附各客户端与网络桶的尾延迟。出现不兼容时,记录哪些设备和路径受影响,先按既定入口策略缩回试点,然后复查基线是否恢复。证书轮换继续按另一个变更单执行。
部署完成后能回答两个读者真正会问的问题:我这一段连接有多大比例已经使用了混合交换,在我所在的设备和网络上有没有增加明显等待。供应商控制台的一行状态可用来确认配置,真实协商和用户连接才能给出后半段答案。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论