MCP 去掉会话后,断线重试怎么只生成一份报表?
文章目录
三副本的 MCP 服务在开发环境一直正常。一旦打散流量,用户点完「创建报表」再问进度,就偶尔收到「找不到报表」。如果旧系统把任务 ID 藏在进程会话里,创建请求落在 A,查询落在 B,B 看不到 A 的内存。网关粘性会话曾经把这个问题挡住多半,现在新版协议给了一个机会:让报表真的成为带身份的业务对象。
MCP 的 2026-07-28 规范退役旧版的初始化握手和协议会话,把上下文带到请求上。可选的 server/discover 用于发现能力。它允许任意实例接收请求;报表、草稿、长任务仍要由应用持久化。用下面这个报表示例来看,迁移的重心其实是每份状态归谁。
让路由随请求走,让报表自己的状态有归处
create_report 创建任务并返回 report_id,report_status 必须带这个 ID。持久化侧存任务所有者、状态、有效期限和生成文件所在的引用。查询依据当前调用身份核对租户与权限;知道一个有效 ID 也不自动拥有读取权。状态表用明确的枚举,调用者可以区分任务处理中、失败、完成、过期以及无权访问。对同时存在的旧接口,清点仍依赖握手、长连接或隐式状态的入口,按协议版本路由并统计。不妨先迁一项同时无读取和写入复杂性的工具,随后再处理已知有长任务的接口。
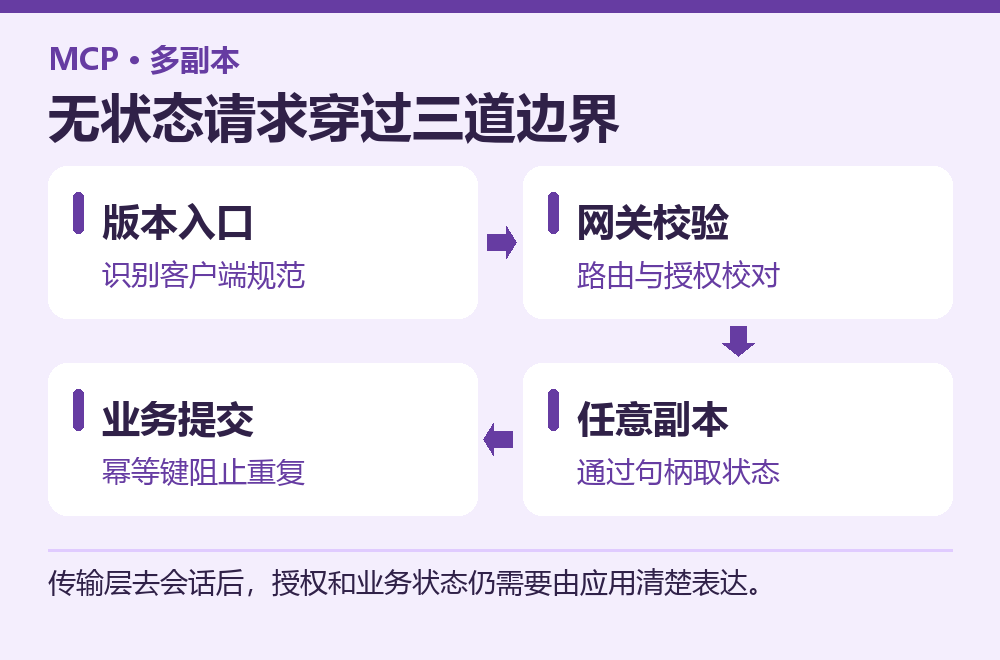
传输层去会话后,授权和业务状态仍需要由应用清楚表达。
对于新版流量,Mcp-Method 和 Mcp-Name 可供网关路由,也可用于网关上的粗粒度授权。用官方 SDK 产生请求,根据规范验证报文与头。具体资源授权留在服务端,不能因网关看到 tools/call 就认为进入操作有效。工具列表允许缓存时,网关还要确保不同租户及权限上下文不会共享含有私有能力的结果。
响应丢了以后,从哪里接着做
报表一开就是几分钟。假设请求经 A 已插入任务,但响应连接中断;客户端再请求时落到 C。C 必须能找到第一次创建的任务,而非把两个任务都排进队列。一个可用的实现把标识分成两层:report_id 给查询使用,request_key 给创建操作的重试使用。创建事务同时写入重试记录和待处理任务。如果队列不与任务表共享事务,可以写到事务性 outbox,由后台投递。仅把一个键保存在内存,进程挂掉后无法回答是否已提交。
事务内
    查找 tenant_id + operation + request_key
    找到且参数摘要一致时返回已有 report_id
    找到但摘要不一致时拒绝复用
    首次请求写入任务和待投递记录
事务后
    后台按 report_id 领取并更新状态
    查询接口按 report_id 返回任务进度
跨设备重试时,参数的规范化与身份绑定要先想清楚。相同请求如果字段顺序变了,可能仍是同一操作;目标已由月报换成季报,则必须用新键。过期规则也需要适应业务时长。如果任务可能一小时完成,键十分钟就被清理,后来重试仍可能新建任务。给生命周期最长的任务定一个明确上限,过期记录在审计或对账视图里仍有去处。
一次列表缓存也会让新客户端读到旧能力
例如工具列表今天把 ‘create_report’ 的参数从月份改成起止日期。拥有缓存的客户端可能拿着昨天的描述发请求。先决定是否用新的工具名或兼容两个 schema 的过渡期,再确定缓存多久会重新检查。在部署一次服务改动后,分别用已打开的客户端、首次发现能力的客户端和权限发生变更的客户端取目录,记录它们分别看到什么。目录是模型构建调用所依据的接口,缓存成功本身没有价值,只有一直保持端到端兼容才有。
错误响应同样是协议的一部分。对无权访问的报表,按服务策略返回恰当的拒绝状态,避免暴露它是否存在。对于客户端重试,返回处理中的结果时限制重试频率,避免一批客户端在同一条作业上同时轮询。业务希望显示细进度时,可以给状态更新时间、建议重试间隔或通过符合当前协议版本的机制通知。给令牌轮换与过期句柄留一个回收场景,保证身份变化后,历史状态不会因为曾经缓存过就继续可见。
迁移评审时可画出两个箭头:传输状态不需要绑机器,业务状态需要绑对象和身份。逐项把老会话里的字段标到箭头旁,再看留在内存里的缓存、权限信息和临时结果有哪些需要重新归属。每改一个工具都能从这张图找到理由。
用三份日志复盘一个跨副本失败
在测试环境把创建请求路由到 A,提交后故意丢一次返回,重试交给 B,进度查询交给 C。保存关联 ID,不在日志里写 access token、任务正文和私密参数。验收看三条记录最终给出同一个 report_id,任务表有一行,队列确认一个逻辑任务。紧接着换另一个租户尝试读取同一个句柄,服务端应拒绝。第三组改变同一请求键的参数,应得到可识别的冲突。客户端用每种返回做演练,看看现有错误处理里是不是一律点击「再试一次」。
旧客户端若通过长连接等待回调,还要单独回归新版多轮请求机制下的等待与取消。不要一边同时重构工具协议、认证来源与所有业务状态;可以给旧协议一个明确下线窗口,先识别哪个调用方仍留在原路径。最后要交付的是一个承诺:哪怕下一次请求落到一台从没见过用户的机器,也能查到他有权查看的报表,设备断线也不会凭空创建第二份。
评论
登录后参与技术讨论,分享你的经验与见解。
登录 / 注册暂无评论